



Apple хочет использовать iPhone в качестве паспорта

Apple хочет использовать iPhone в качестве паспорта

Apple хочет использовать iPhone в качестве паспорта

Корпорация Apple рассматривает возможность использования iPhone в качестве некого идентификатора личности, который может заменить паспорт. В компании считают, что этого вполне можно добиться, используя технологию идентификации RFID.

Соответствующая патентная заявка «Document importation into secure element» была подана в Ведомство по патентам и товарным знакам США 30 марта. Вчера стало известно ее содержание.

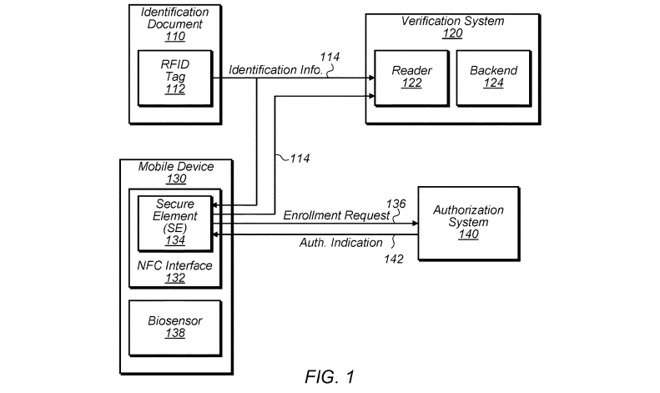
В ней описывается устройство, оснащенное RFID (или NFC), и защищенный элемент для хранения данных, а также возможность обработки данных.

Используя RFID, устройство получает «часть учетных данных» из документа, удостоверяющего личность — например, водительские права. Эти учетные данные будут храниться в защищенном элементе (скорее всего, подразумевается некая выделенная специально для этого область).

Если отразить эту схему наглядно, то выглядело бы это примерно так:

В дальнейшем это устройство может быть использовано удостоверяющим органом для проверки личности пользователя. Также упоминается идея завязать процесс аутентификации на системах считывания биометрических данных, которыми сейчас оснащен каждый смартфон.

Так или иначе, такая система должна будет передавать данные со смартфона запрашивающей стороне.

В патентной заявке упоминается использование электронных паспортов, в которых находится чип, содержащий множество данных, среди которых имя и дата рождения. Apple предлагает передавать эти данные с помощью смартфона, таким образом, соответствующие органы смогут идентифицировать граждан.

По сути, сейчас в iPhone есть все компоненты для реализации такой системы — они уже имеют на борту NFC и системы аутентификации вроде Touch ID и Face ID.

Также корпорация считает, что это нововведение смогут использовать частные компании для аутентификации сотрудников, входящих в объект.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru