



Apple хочет использовать iPhone в качестве паспорта

Apple хочет использовать iPhone в качестве паспорта

Apple хочет использовать iPhone в качестве паспорта

Корпорация Apple рассматривает возможность использования iPhone в качестве некого идентификатора личности, который может заменить паспорт. В компании считают, что этого вполне можно добиться, используя технологию идентификации RFID.

Соответствующая патентная заявка «Document importation into secure element» была подана в Ведомство по патентам и товарным знакам США 30 марта. Вчера стало известно ее содержание.

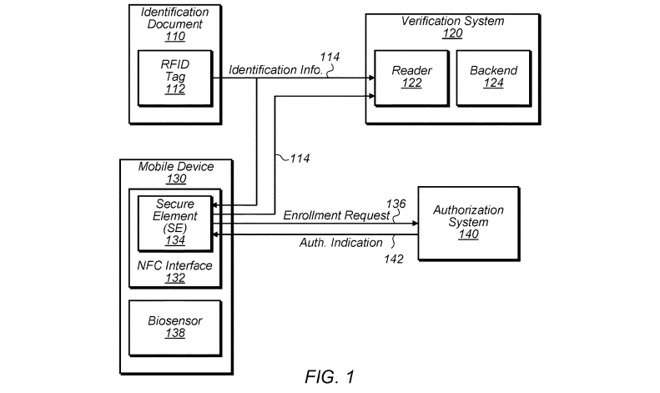
В ней описывается устройство, оснащенное RFID (или NFC), и защищенный элемент для хранения данных, а также возможность обработки данных.

Используя RFID, устройство получает «часть учетных данных» из документа, удостоверяющего личность — например, водительские права. Эти учетные данные будут храниться в защищенном элементе (скорее всего, подразумевается некая выделенная специально для этого область).

Если отразить эту схему наглядно, то выглядело бы это примерно так:

В дальнейшем это устройство может быть использовано удостоверяющим органом для проверки личности пользователя. Также упоминается идея завязать процесс аутентификации на системах считывания биометрических данных, которыми сейчас оснащен каждый смартфон.

Так или иначе, такая система должна будет передавать данные со смартфона запрашивающей стороне.

В патентной заявке упоминается использование электронных паспортов, в которых находится чип, содержащий множество данных, среди которых имя и дата рождения. Apple предлагает передавать эти данные с помощью смартфона, таким образом, соответствующие органы смогут идентифицировать граждан.

По сути, сейчас в iPhone есть все компоненты для реализации такой системы — они уже имеют на борту NFC и системы аутентификации вроде Touch ID и Face ID.

Также корпорация считает, что это нововведение смогут использовать частные компании для аутентификации сотрудников, входящих в объект.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru