



Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

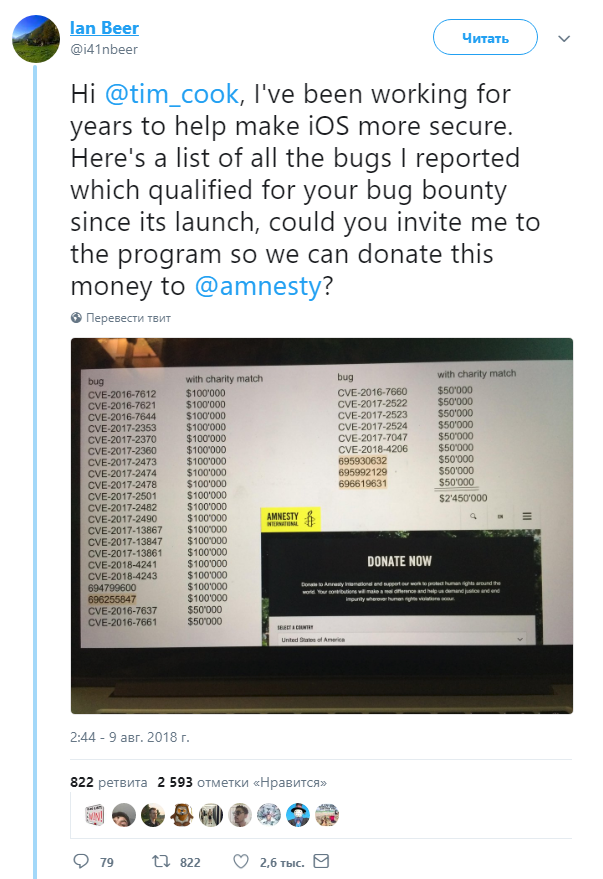
Специалист в области информационной безопасности Иан Бир долгое время занимался поиском уязвимостей в мобильной операционной системе от Apple iOS. Теперь Бир предлагает корпорации обменять все найденные им бреши на $2,5 миллиона.

Полученные деньги эксперт планирует направить Amnesty International, международной неправительственной организации, которая старается пресекать нарушения прав на физическую и психологическую неприкосновенность.

Бир обратился напрямую к главе Apple Тиму Куку через социальную платформу Twitter:

«Приветствую, Тим Кук. Многие годы я потратил на то, чтобы сделать iOS более безопасной операционной системой. Прикрепляю список всех багов, о которых я сообщил компании, все они подойдут для программы вознаграждения за уязвимости. Можете включить меня в программу, чтобы мы могли отдать все эти деньги Amnesty International?».

Официального ответа ни от Apple, ни от самого Тима Кука пока не поступало.

Напомним, что на днях Apple заверила своих пользователей, что голосовой помощник Siri не «сливает» полученные от пользователя команды третьим лицам. В компании подчеркнули, что очень серьезно подходят к записи звука с микрофона устройств — приложения должны четко обозначать моменты, когда они используют микрофон.

Ранее пользователи обеспокоились постоянной прослушкой со стороны голосового помощника, были подозрения, что Siri ждет фразу «Привет, Siri», с помощью которой активируется система помощника.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru