



Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

Эксперт хочет получить от Apple $2,5 млн за найденные уязвимости

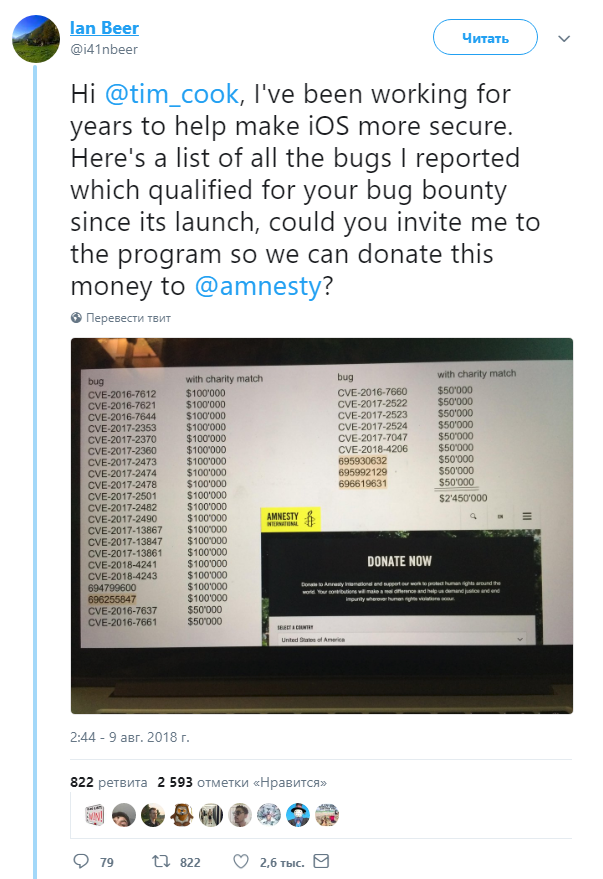
Специалист в области информационной безопасности Иан Бир долгое время занимался поиском уязвимостей в мобильной операционной системе от Apple iOS. Теперь Бир предлагает корпорации обменять все найденные им бреши на $2,5 миллиона.

Полученные деньги эксперт планирует направить Amnesty International, международной неправительственной организации, которая старается пресекать нарушения прав на физическую и психологическую неприкосновенность.

Бир обратился напрямую к главе Apple Тиму Куку через социальную платформу Twitter:

«Приветствую, Тим Кук. Многие годы я потратил на то, чтобы сделать iOS более безопасной операционной системой. Прикрепляю список всех багов, о которых я сообщил компании, все они подойдут для программы вознаграждения за уязвимости. Можете включить меня в программу, чтобы мы могли отдать все эти деньги Amnesty International?».

Официального ответа ни от Apple, ни от самого Тима Кука пока не поступало.

Напомним, что на днях Apple заверила своих пользователей, что голосовой помощник Siri не «сливает» полученные от пользователя команды третьим лицам. В компании подчеркнули, что очень серьезно подходят к записи звука с микрофона устройств — приложения должны четко обозначать моменты, когда они используют микрофон.

Ранее пользователи обеспокоились постоянной прослушкой со стороны голосового помощника, были подозрения, что Siri ждет фразу «Привет, Siri», с помощью которой активируется система помощника.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru