



Forcepoint NGFW шестой раз подряд получает высшую оценку от NSS Labs

Forcepoint NGFW шестой раз подряд получает высшую оценку от NSS Labs

Forcepoint NGFW шестой раз подряд получает высшую оценку от NSS Labs

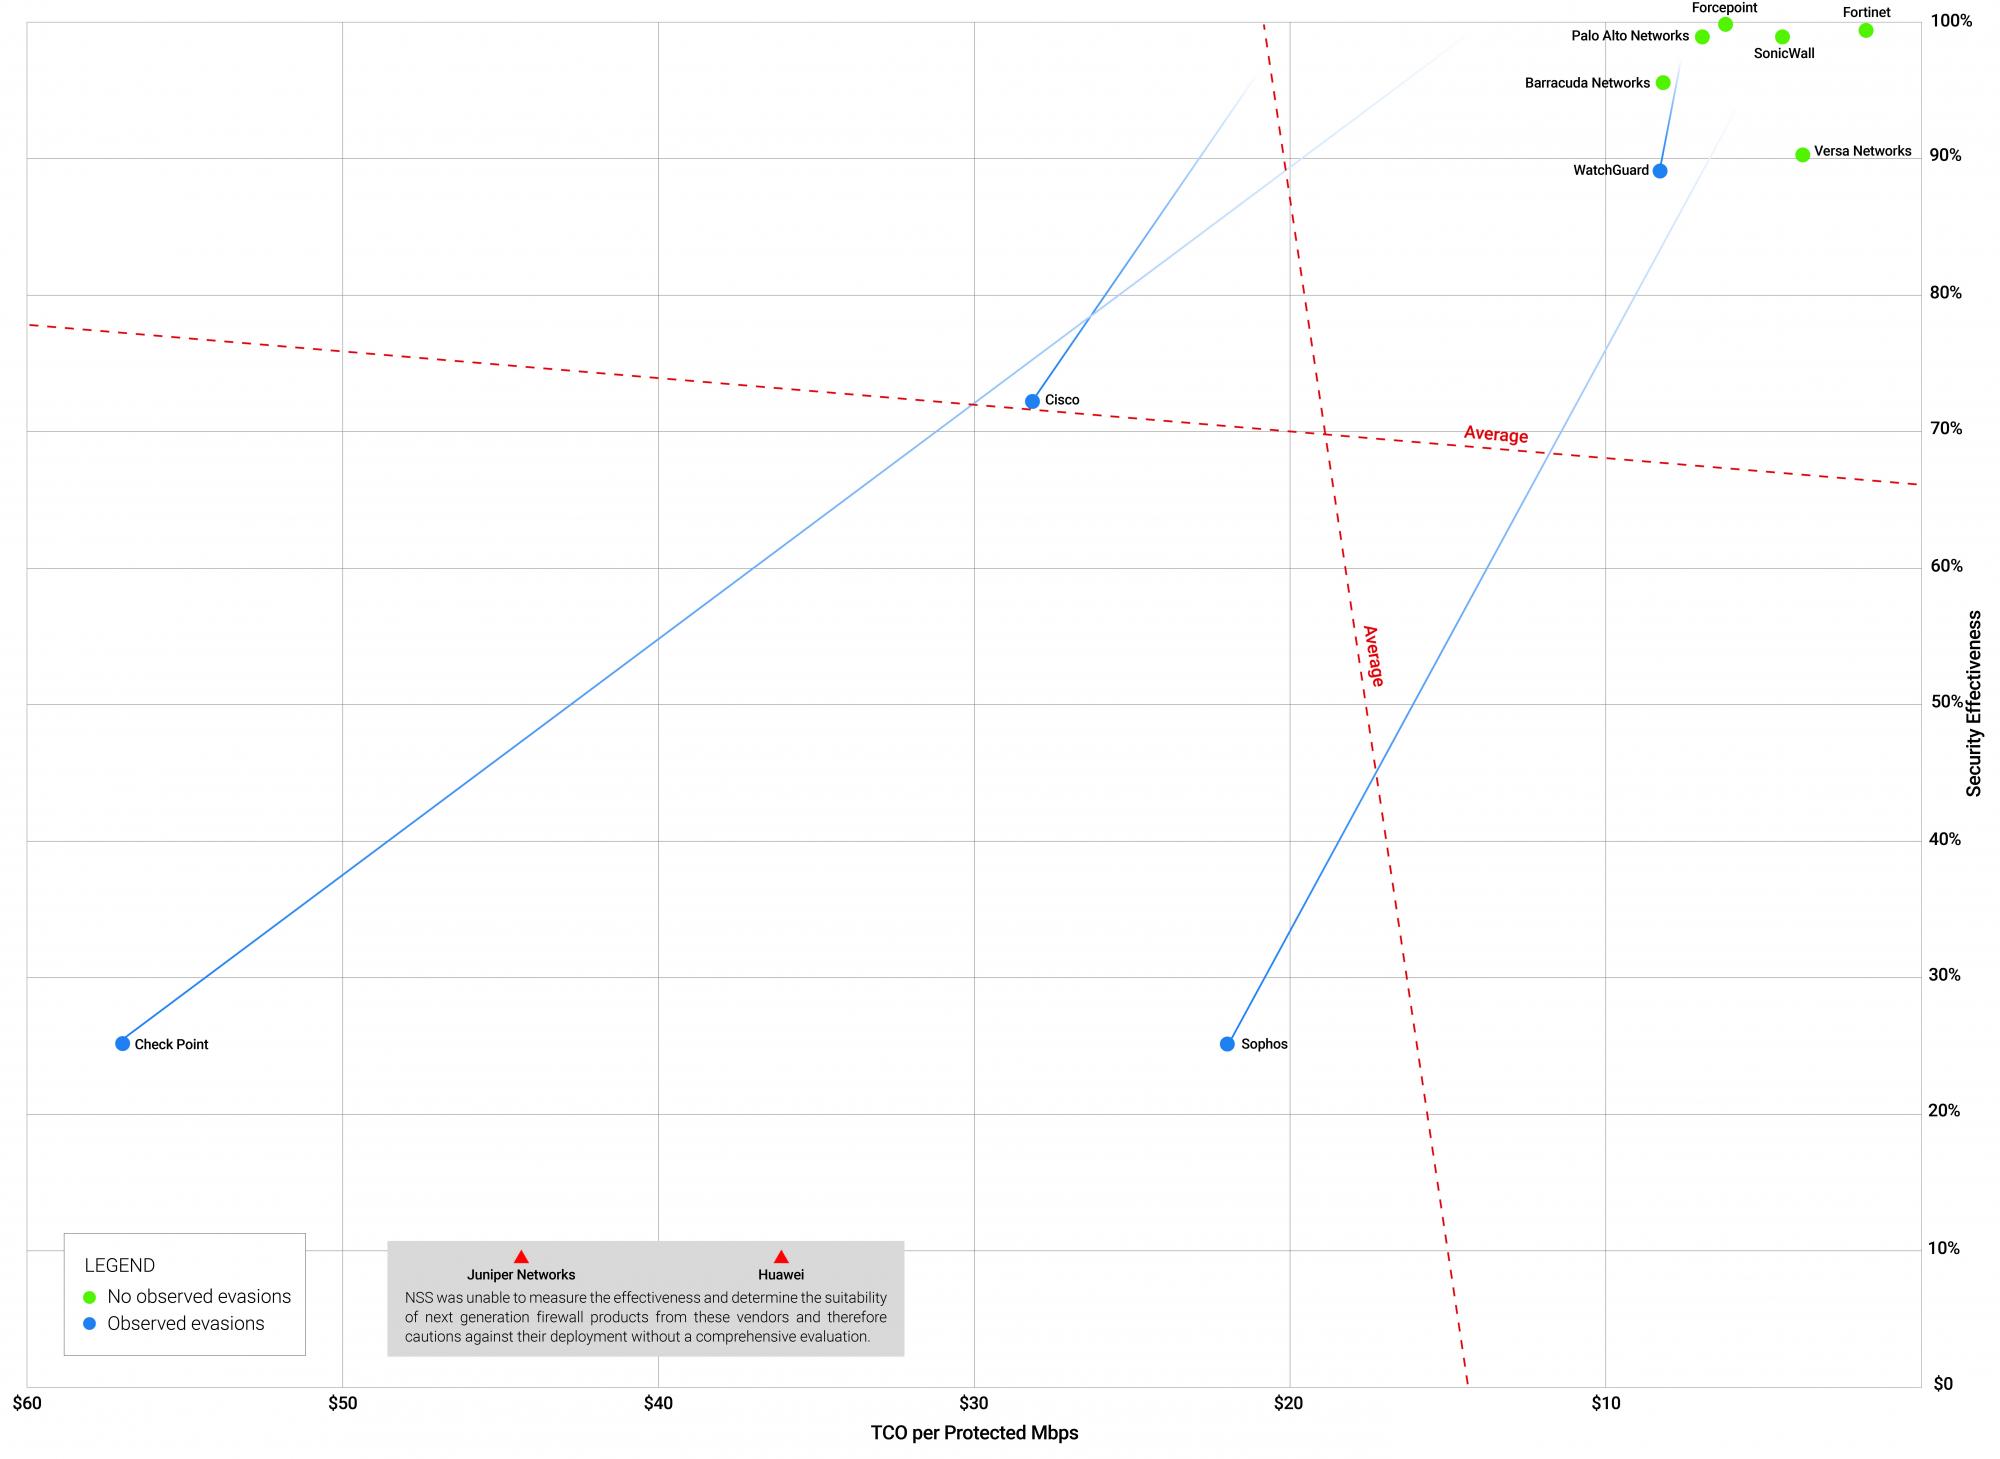
Продукт Forcepoint NGFW шестой раз подряд получил высшую оценку «RECOMMENDED» («рекомендовано») от NSS Labs. На данный момент это лучший результат, который удалось достичь компании с момента начала тестирования межсетевых экранов следующего поколения.

Последние тесты, проведенные специалистами NSS Labs, выявили, что Forcepoint NGFW способен обеспечить предприятиям отличное сочетание безопасности и доступности.

В третьем тестировании подряд Forcepoint NGFW получил высший балл в оценке эффективности обеспечения безопасности. Причем в этом году этот тест был гораздо сложнее, так как значительно увеличилось (на 39 %) количество испытаний техник обхода (evasion tests).

Но Forcepoint NGFW все равно удалось остановить 99,7 % всех атак и заблокировать 100 % попыток обхода.

«Forcepoint 2105 продемонстрировал самую высокую оценку эффективности обеспечения безопасности, исходя из результатов нашего тестирования “NSS Labs 2018 NGFW Group Test”», — заявил генеральный директор NSS Labs Викрам Фатак.

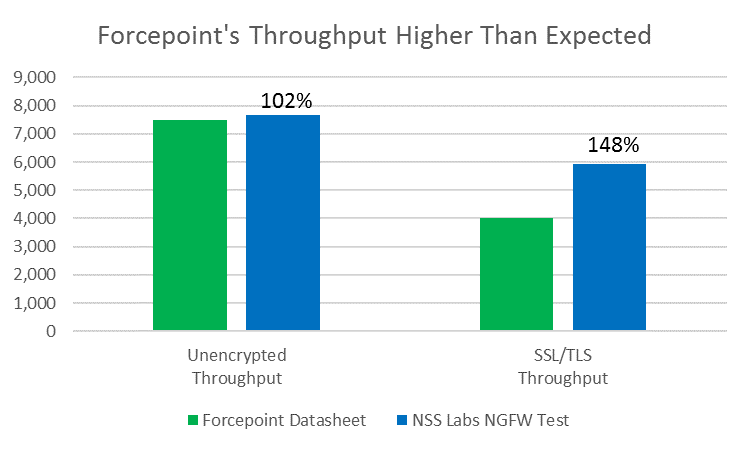
«А производительность этого продукта оказалась даже выше той, которую заявила сама Forcepoint».

Измеренная NSS Labs производительность показала колоссальные результаты — удалось достичь 102 % для незашифрованного трафика и 148 % для трафика SSL/TLS.

Ознакомиться с полным отчетом можно по этой ссылке. Для этого потребуется бесплатно скачать документ.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru