



Пользователи WhatsApp пожаловались на страшный контакт Momo

Пользователи WhatsApp пожаловались на страшный контакт Momo

Пользователи WhatsApp пожаловались на страшный контакт Momo

Пользователи популярного мессенджера WhatsApp столкнулись с очередным неприятным казусом. На этот раз речь не идет о вредоносных программах, уязвимостях или багах. Все дело в том, что кто-то просто решил запугать аудиторию этого сервиса обмена сообщениями.

Все началось с того, что некоторые пользователи WhatsApp обнаружили новый контакт, который носил имя Momo.

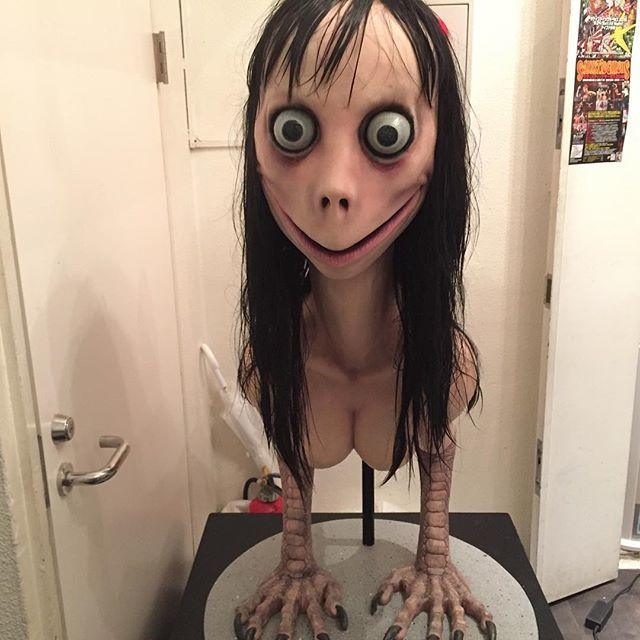
В качестве аватара данный абонент использовал знаменитую скульптуру молодой женщины с длинными черными волосами, большими глазами, неестественной улыбкой и лапами птицы вместо ног.

Некоторые пользователи сообщали о полученных от этого контакта сообщениях шокирующего содержания. Также проскакивала информация о том, что Momo может звонить пользователям, демонстрируя нечто зловещее.

Относиться серьезно к этому не стоит, как и слепо верить всем этим россказням. Некоторые блогеры, например, пытались сами дозвониться до этого абонента, у них ничего не вышло.

Скорее всего, это просто чья-то невинная шутка, либо кто-то так рекламирует новую хоррор-игру, либо фильм ужасов.

Напомним, что приложение WhatsApp заняло первую строку среди самых опасных приложений для мобильной операционной системы от компании Apple. Соответствующий рейтинг составили специалисты Appthority.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru