



Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Компания Symantec опубликовала отчет, в котором описала недавно обнаруженную кибершпионскую группу, которую специалисты антивирусного вендора назвали Leafminer. Эти киберпреступники специализируются на атаках на государственном уровне.

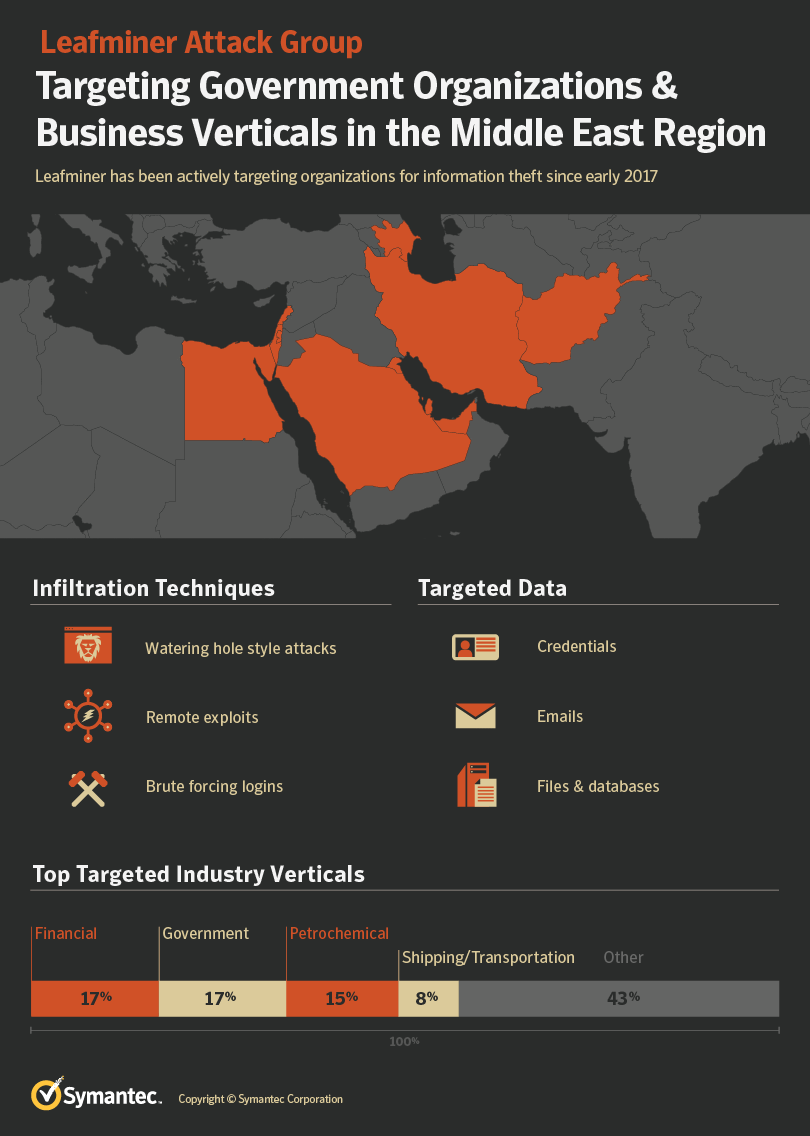
Leafminer, представляющая собой APT-группу, активна как минимум с начала 2017 года. Symantec обнаружила вредоносную программу этой группы на 44 компьютерах в нескольких странах.

Итого, вредонос был замечен в Саудовской Аравии (28), Ливане (8), Израиле (3) и Кувейте (1). Еще четыре системы остались неопознанными.

В процессе изучения этой группы специалистам Symantec также удалось получить доступ к одному из серверов, принадлежащих злоумышленникам. Он использовался для фишинга и распространения вредоносных программ.

Также на этом сервере был обнаружен список организаций, которые Leafminer «прощупывала» на предмет слабых мест, благодаря которым в будущем можно совершить успешную кибератаку.

Этот список содержит информацию о 809 организациях, расположенных в Саудовской Аравии, Объединенных Арабских Эмиратах, Катаре, Кувейте, Бахрейне, Египте, Израиле и Афганистане.

На сервере преступников удалось найти еще 112 файлов, среди которых была сама вредоносная программа, различные логи и другие инструменты, помогающие проводить целенаправленные атаки. Изучив все добытые данные, эксперты пришли к выводу, что группа атаковала, следуя трем основным схемам:

  1. Компрометация серверов с последующей атакой вида watering hole, которая помогала установить на компьютеры пользователей злонамеренную программу.
  2. Сканирование уязвимых сетей и использование эксплойтов для проникновения в них.
  3. Попытки угадать учетные данные целевых сетей, используя подбор по словарю. После этого вредонос вручную развертывался в системе.

Примечательно, что Leafminer использовала кастомные вредоносы, которые труднее обнаружить.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru