



Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Всего за один день автор вредоносной программы создал ботнет, который насчитывал 18 000 маршрутизаторов. Эту связку зараженных устройств обнаружили исследователи в области безопасности из NewSky Security.

Заразить устройства и создать ботнет получилось благодаря эксплуатации уязвимости в роутерах Huawei HG532, которая известна под идентификатором CVE-2017-17215.

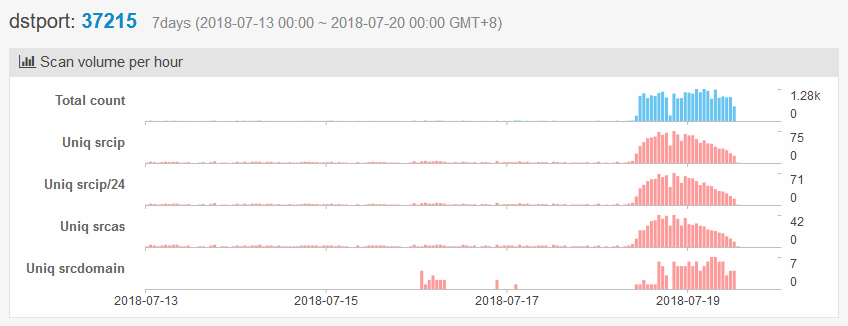
Активное сканирование этой уязвимости, которую можно использовать через порт 37215, началось в Сети вчера утром.

К вечеру исследователь безопасности NewSky Анкит Анубхав отметил, что ботнет уже насчитывает 18 000 зараженных маршрутизаторов. Эксперт утверждает, что стоящий за ботнетом злоумышленник сам связался с ним, хвастаясь своим достижением.

Киберпреступник даже предоставил список IP-адресов всех жертв.

Злоумышленник заявил, что его псевдоним «Anarchy» («Анархия»), он отказался объяснить причину своих действий.

Однако у Анубхава есть предположение, что Anarchy — это печально известный киберпреступник, проходящий под псевдонимом Wicked. Напомним, что Wicked причастен к созданию различных вариаций IoT-вредоноса Mirai.

Эти вариации известны под именами Wicked, Omni, и Owari (Sora), они использовались для DDoS-атак.

Специалиста поразила та легкость, с которой киберпреступник создал такой огромный ботнет всего за день. При этом он не использовал никому не известную 0-day уязвимость, а эксплуатировал давно всем известный баг. CVE-2017-17215 раньше использовал и Satori, и другие вредоносные программы, основанные на Mirai.

Также автор ботнета поделился своими планами — он хочет использовать другую уязвимость — CVE-2014-8361 — которая затрагивает маршрутизаторы Realtek, ее можно использовать через порт 52869.

«Anarchy уже начал тестирование использования уязвимости CVE-2014-8361», — поделился Анубхав.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru