



Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Исследователи вредоносных программ для мобильных устройств из IBM X-Force зафиксировали несколько разработчиков, которые постоянно загружают вредоносы для Android в официальный магазин приложений Google Play Store.

В ходе мониторинга активности банковских зловредов эксперты обнаружили, что загружаемые в официальный магазин вредоносные приложения используются в качестве первого этапа заражении пользователя такими программами, как Marcher ExoBot и BankBot Anubis.

Эти два вредоноса пытаются похитить учетные данные банковских приложений, электронных кошельков и платежных карт.

Естественно, злоумышленники пытались замаскировать свои программы под легитимные приложения, среди которых можно было встретить автомобильные приложения, онлайн-магазины и различные финансовые помощники.

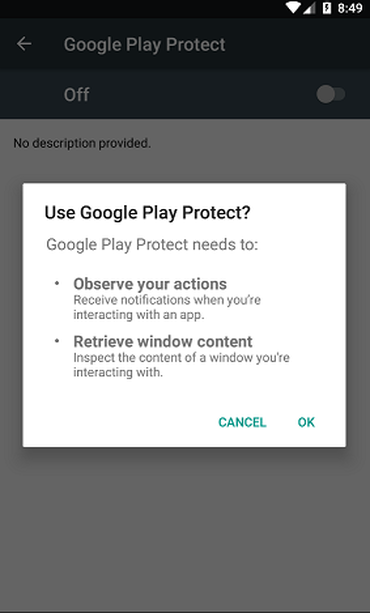
Схема мало отличалась от сотен других вредоносных кампаний — всеми правдами и неправдами пользователя пытались заставить предоставить вредоносному приложению соответствующие разрешения в системе. После получения требуемых разрешений вредонос уже мог беспрепятственно осуществлять свою активность, в частности, снимать скриншоты экрана.

Более того, вредоносные приложения обладают возможностями кейлоггера, а также могут накладывать свой слой поверх легитимных приложений, что помогает перехватить вводимую пользователем информацию.

Киберпреступники также модернизировали код, добавляя обфускацию, чтобы избежать обнаружения средствами безопасности Google Play.

Специалисты связались с Google, предоставив данные исследования.

Вчера мы писали, что пользователи Android получили дополнительный бонус конфиденциальности при использовании приложения YouTube. Разработчики реализовали режим «инкогнито», позволяющий просматривать ролики, которые не будут сохраняться в истории просмотра пользователя.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru