



Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Исследователи вредоносных программ для мобильных устройств из IBM X-Force зафиксировали несколько разработчиков, которые постоянно загружают вредоносы для Android в официальный магазин приложений Google Play Store.

В ходе мониторинга активности банковских зловредов эксперты обнаружили, что загружаемые в официальный магазин вредоносные приложения используются в качестве первого этапа заражении пользователя такими программами, как Marcher ExoBot и BankBot Anubis.

Эти два вредоноса пытаются похитить учетные данные банковских приложений, электронных кошельков и платежных карт.

Естественно, злоумышленники пытались замаскировать свои программы под легитимные приложения, среди которых можно было встретить автомобильные приложения, онлайн-магазины и различные финансовые помощники.

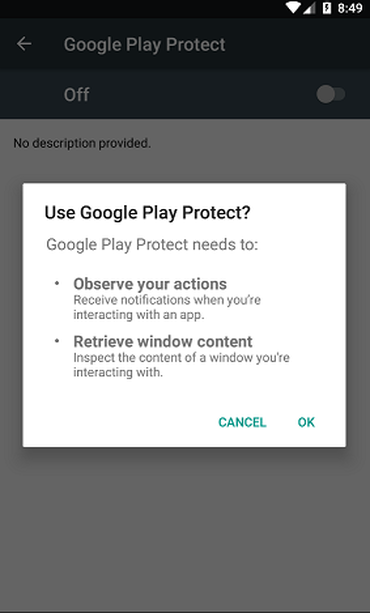
Схема мало отличалась от сотен других вредоносных кампаний — всеми правдами и неправдами пользователя пытались заставить предоставить вредоносному приложению соответствующие разрешения в системе. После получения требуемых разрешений вредонос уже мог беспрепятственно осуществлять свою активность, в частности, снимать скриншоты экрана.

Более того, вредоносные приложения обладают возможностями кейлоггера, а также могут накладывать свой слой поверх легитимных приложений, что помогает перехватить вводимую пользователем информацию.

Киберпреступники также модернизировали код, добавляя обфускацию, чтобы избежать обнаружения средствами безопасности Google Play.

Специалисты связались с Google, предоставив данные исследования.

Вчера мы писали, что пользователи Android получили дополнительный бонус конфиденциальности при использовании приложения YouTube. Разработчики реализовали режим «инкогнито», позволяющий просматривать ролики, которые не будут сохраняться в истории просмотра пользователя.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru