



Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

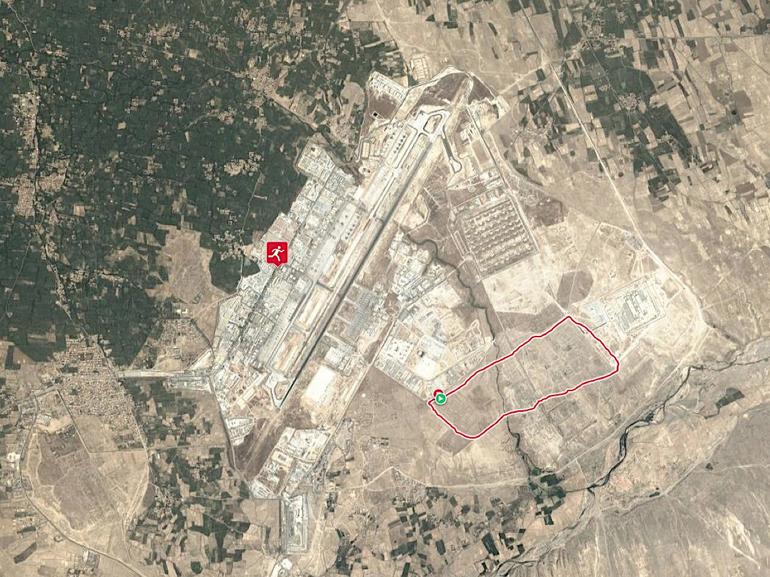
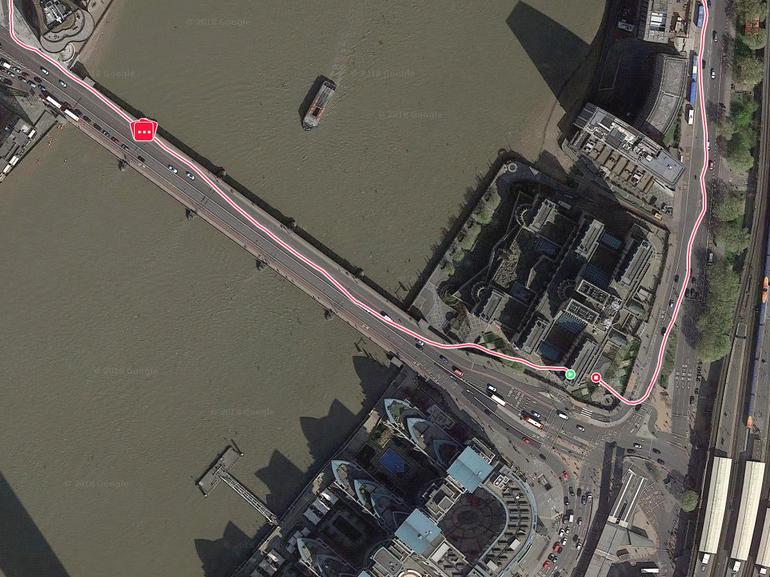
Популярное фитнес-приложение Polar Flow случайно раскрыло местоположение персонала, работающего на военных базах и в разведывательных службах. Polar Flow, разработанным компанией Polar, пользуются миллионы человек.

Вся проблема заключалась в том, что доступ к активности пользователя можно было получить довольно просто — изменив веб-адрес браузера. Таким образом, даже те учетные записи, чьи настройки конфиденциальности были выставлены на максимум, могли раскрыть, где живет человек.

Если мы говорим о раскрытии местожительства госслужащего или военного, такой подход может быстро стать угрозой национальной безопасности.

Во всем виноват API разработчиков компании, его можно использовать для извлечения активности пользователей, например, получить информацию о каждой пробежке.

Исследователям удалось выявить более 6400 пользователей приложения Polar Flow, которые работали в АНБ, Белом доме, MI6 и прочих важных спецслужбах. Среди юзеров были найдены имена офицеров и агентов иностранных разведывательных служб — присутствуют даже агенты ГРУ.

Используя полученные от Polar Flow данные, легко было определить, где человек проживает, причем количество запросов ничем не ограничивалось. Стало быть, злоумышленники или иностранные секретные службы могут собрать конфиденциальную информацию о миллионах пользователей.

Это не первый случай, когда приложение для фитнес-трекинга стало причиной проблем конфиденциальности. Например, информация о местонахождении военных баз и шпионских аванпостов по всему миру была раскрыта компанией, предоставляющей услуги по отслеживанию фитнес-активности. Эти данные были опубликованы Strava на карте, отображающей всю активность, отслеживаемую пользователями приложения.

Приложение Strava можно использовать на различных устройствах, в том числе смартфонах и фитнес-трекерах, таких как Fitbit, благодаря нему можно увидеть популярные маршруты в крупных городах.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru