



Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Специалисты «Лаборатории Касперского» наткнулись на новую форму вредоносной программы, которая может инфицировать компьютер пользователя либо вымогателем, либо вредоносным майнером (зависит от конфигурации компьютера). Зловред получил имя Rakhni.

Исследователи уточняют, что первые образцы семейства Trojan-Ransom.Win32.Rakhni были впервые обнаружены в 2013 году.

Теперь же злоумышленники решили добавить к возможностям Rakhni вредоносный криптомайнинг. Попав в систему, новые варианты Rakhni принимают решение, чем заразить пользователя, исходя из конфигурации его компьютера.

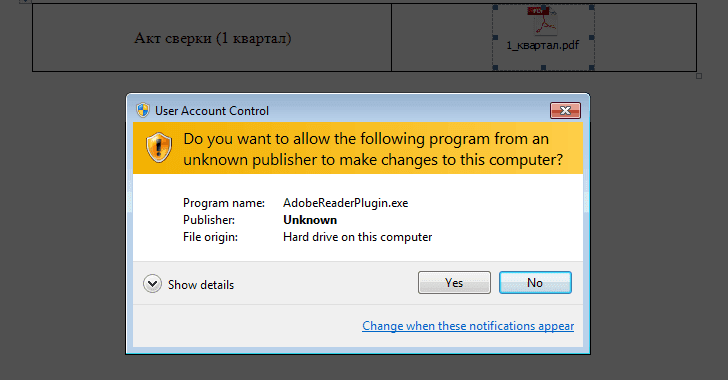
Rakhni распространяется с помощью целевого фишинга, электронные письма содержат прикрепленный файл документа Word. В документах находится значок PDF, если на него нажать, запуститься вредоносный исполняемый файл.

В процессе выполнения вредоносная составляющая отобразит пользователя сообщение об ошибке, тем временем параллельно будут выполняться проверки на установленные антивирусные программы и песочницы.

Если вредонос понимает, что систему можно заразить, он выбирает между вредоносным майнером и вымогателем.

Rakhni будет проверять наличие папки %AppData%\Bitcoin, если она существует, вредоносная программа установит шифровальщик. Если же директории нет, а компьютер располагает двумя и более логическими процессорами, зловред загрузит майнер криптовалюты.

Rakhni располагает сертификатом, то есть каждый исполняемый файл подписан. Эти поддельные сертификаты якобы были выпущены Microsoft и Adobe. Эксперты также заметили, что вредоносная программа использует CertMgr.exe для установки поддельных сертификатов.

После запуска 5G мобильный интернет в России ускорился на 15-30%

После запуска 5G мобильный интернет в России ускорился в среднем на 15-30% по сравнению с LTE. Не гигабитная телепортация, которую рисовали в презентациях, но сайты и видео уже должны загружаться бодрее, следует из данных операторов и экспертов. «Мегафон» оценил средний прирост скорости в 18-20%, а «Билайн» зафиксировал ускорение до 30%.

По данным сервиса «Мегабитус», основанным на сотнях тысяч пользовательских замеров, средний показатель вырос примерно на 15%. Эксперты «Телеком биржи» говорят примерно о 20%, отмечают «Ведомости».

Отдельные результаты выглядят заметно веселее. В Екатеринбурге Т2 разогнал 5G до 644 Мбит/с, а другие операторы показали от 360 Мбит/с. В некоторых локациях новая сеть уже оказывается быстрее LTE в четыре-пять раз.

Почему тогда общий прирост гораздо скромнее? Пока российский 5G работает в режиме Non-Standalone и использует частоты и инфраструктуру LTE. Это нормальный первый этап: операторам не приходится сразу строить полностью новую сеть, но и максимальные возможности технологии остаются на потом. Полноценный standalone 5G, по оценкам экспертов, обеспечивает в среднем на 62% более высокую скорость загрузки.

Коммерческие сети пятого поколения заработали 11 сентября в 16 городах с потенциальным охватом около 10 млн человек. Покрытие пока точечное, поэтому скорость зависит от расстояния до базовой станции, её нагрузки и того, успел ли пользователь вообще попасть в зону 5G.

Следующий большой рывок ожидается с 2027 года, когда операторы начнут запускать гигабитные сети в диапазоне 4,63-4,99 ГГц на российских базовых станциях. Владельцам Android доступ обещают открыть в ближайшее время. Пользователям iPhone остаётся ждать решения Apple, Минцифры уже ведёт переговоры.

RSS: Новости на портале Anti-Malware.ru