



Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Эксперты в области кибербезопасности отметили появление новой агрессивной вредоносной программы, атакующей системы Linux. Часть специалистов связывают нового зловреда с нашумевшей ранее грозой Linux-систем — Mirai.

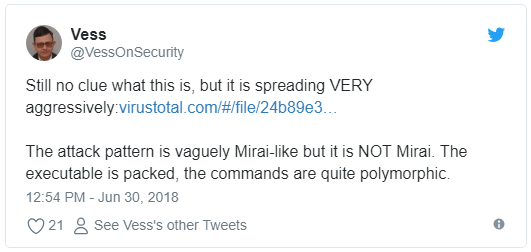
Информацией о новой киберугрозе поделился исследователь, известный в Twitter как @VessOnSecurity:

«До сих пор не знаю, что это, но распространяется оно очень агрессивно — https://www.virustotal.com/#/file/24b89e36e12166f613edb61909d1192dbd918c...».

«Схема атаки смутно похожа на Mirai, но это не он. Исполняемый файл упакован, а команды полиморфны».

Загрузка этого червя происходит с тысяч разных IP-адресов. Напомним, что Mirai распространялся через репозитории.

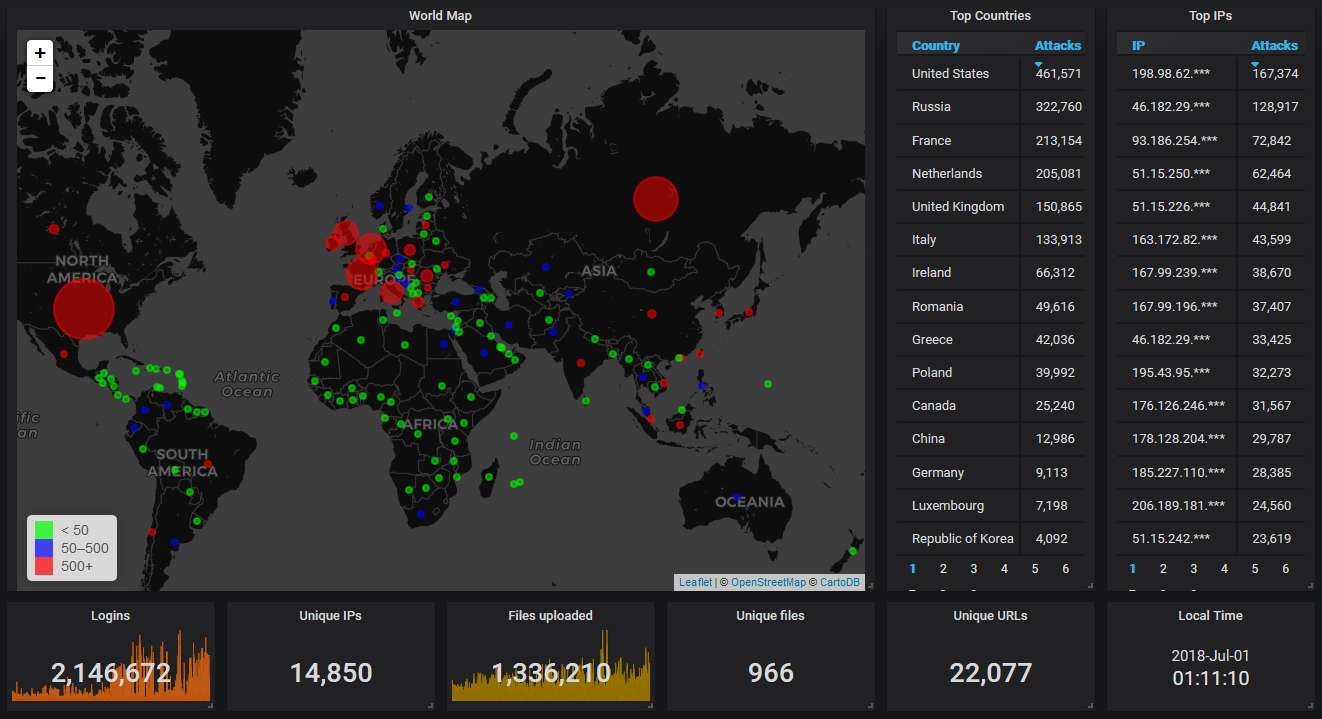
@VessOnSecurity поделился инфографикой, на которой изображена карта заражения новым вредоносом. Среди стран-жертв лидирует США. Это означает, что атакующие системы в основном расположены в США, однако под подозрения также попали Нидерланды, Франция, Италия, Англия, Греция, Ирландия, Польша, Германия и Румыния.

Напомним, в мае специалисты сообщили о появлении нового варианта ботнета Mirai, получившего имя «Wicked Mirai» из-за отдельных строк в коде. Он использует по крайней мере три новых эксплойта в сравнении с прошлой версией, а также устанавливает нового бота.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru