



Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники палестинского исламистского движения ХАМАС пытались заразить смартфоны военных программами для шпионажа, замаскированными под развлекательные приложения. Такую информацию озвучили израильские спецслужбы.

Оказалось, что десятки военных получили в социальных сетях предложение скачать и установить специальное приложение из официального магазина Google Play Store. Сотрудники разведки, в свою очередь, заявили, что бдительность военнослужащих позволила избежать серьезных последствий такого кибершпионажа.

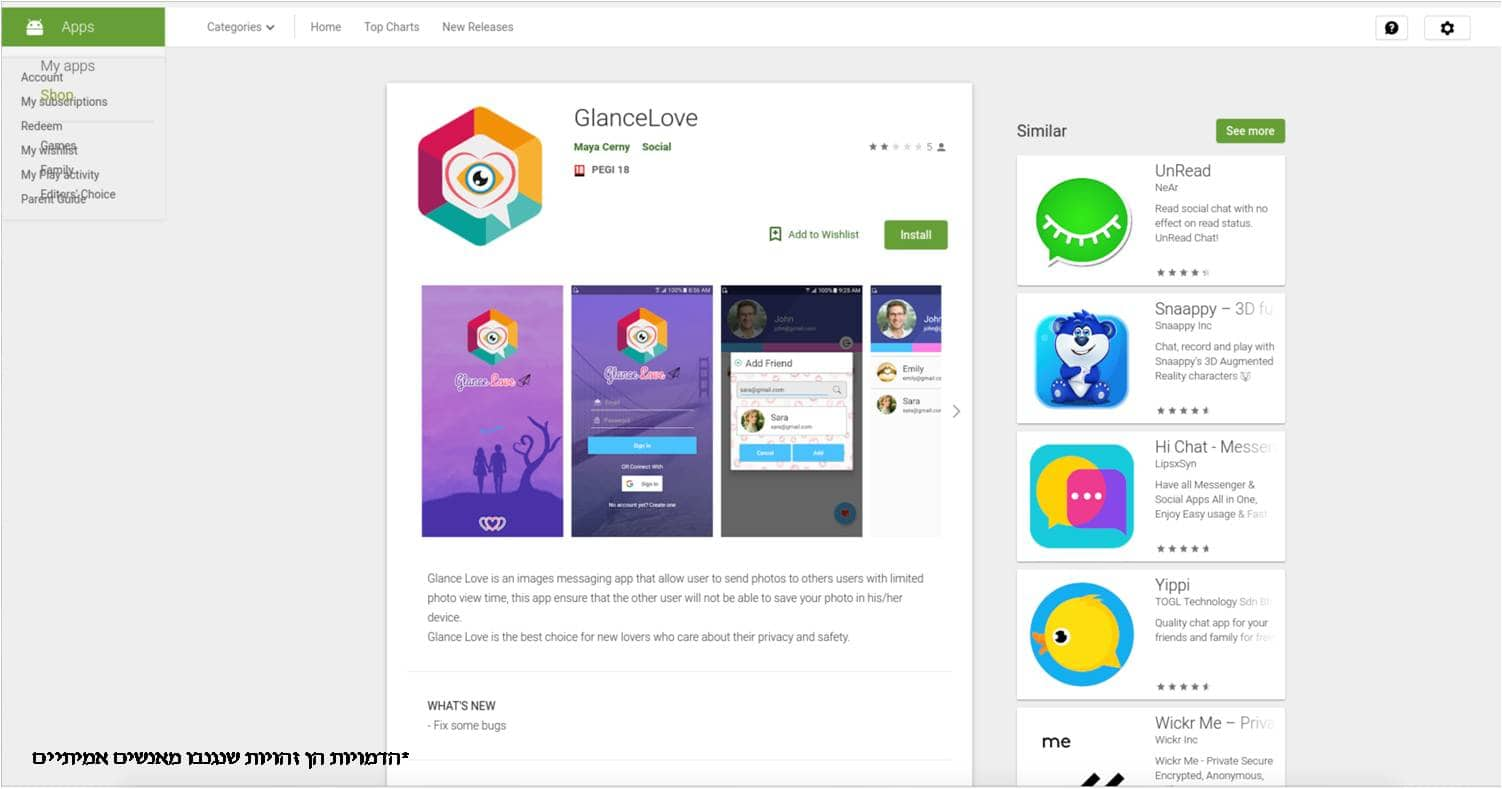
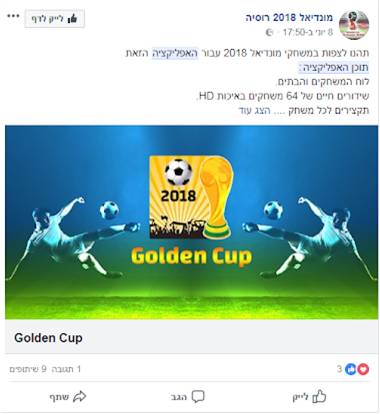
Спецслужбы сообщили о трех приложениях для мобильной операционной системы Android, которые разработали киберпреступники ХАМАС. Два из них — GlanceLove и WinkChat — предназначены для виртуального флирта, а третье — Golden Cup — якобы позволяет быть в курсе футбольных событий.

На уловку попались около сотни солдат, ни один из которых не имел доступ к секретной информации. Тем не менее, злоумышленников могли также интересовать персональные данные, которые впоследствии можно использовать для шантажа.

В настоящее время шпионские приложения удалены из официального магазина Google.

Также сегодня стало известно об изобретательной иранской киберпреступной группе, которая пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru