



Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники палестинского исламистского движения ХАМАС пытались заразить смартфоны военных программами для шпионажа, замаскированными под развлекательные приложения. Такую информацию озвучили израильские спецслужбы.

Оказалось, что десятки военных получили в социальных сетях предложение скачать и установить специальное приложение из официального магазина Google Play Store. Сотрудники разведки, в свою очередь, заявили, что бдительность военнослужащих позволила избежать серьезных последствий такого кибершпионажа.

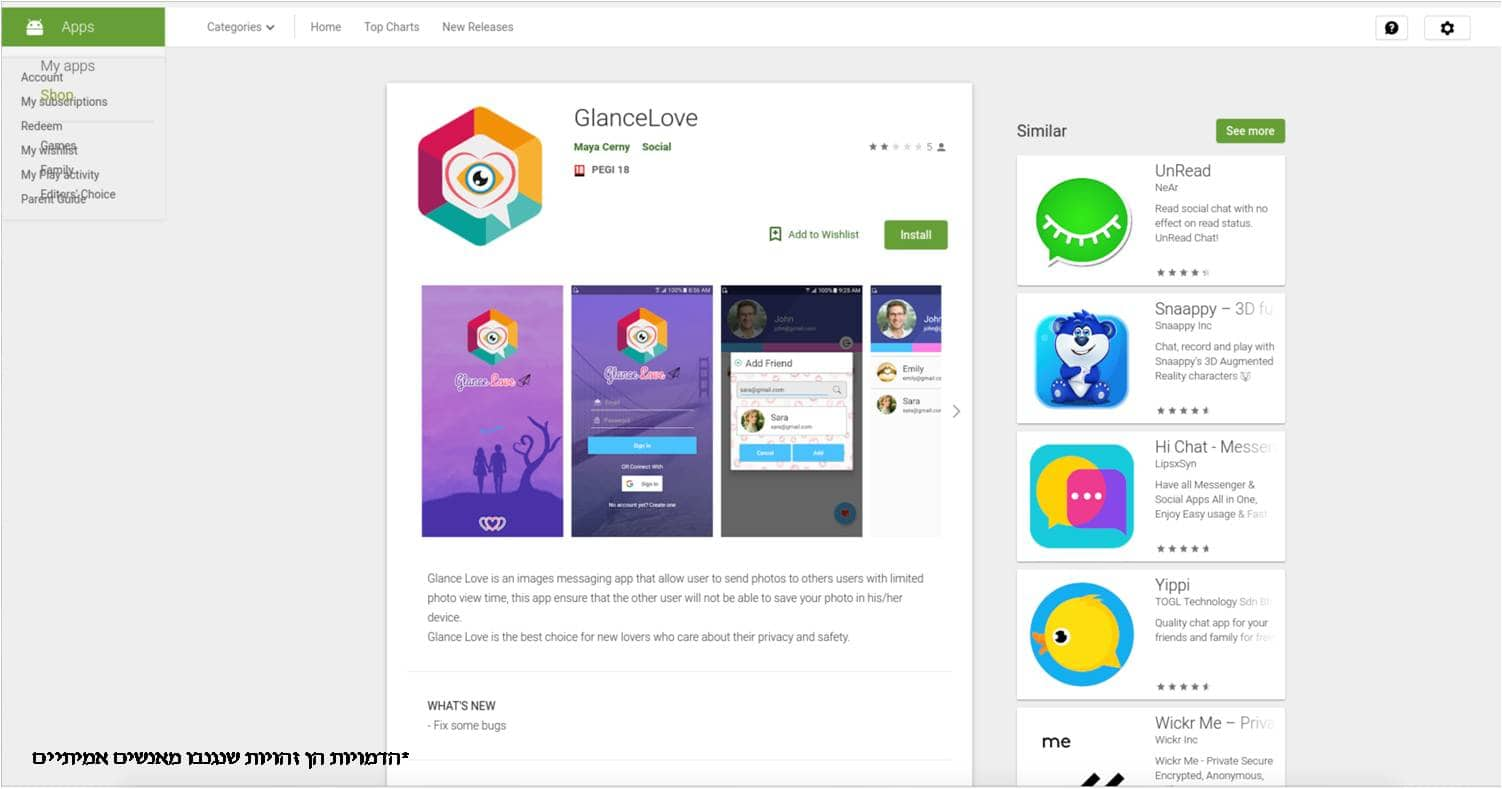
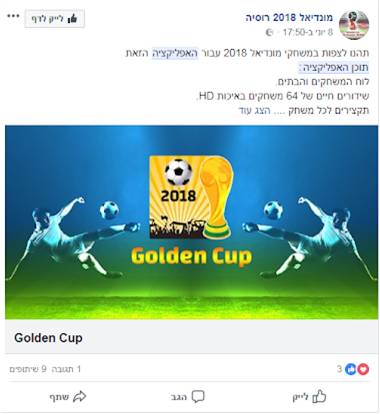
Спецслужбы сообщили о трех приложениях для мобильной операционной системы Android, которые разработали киберпреступники ХАМАС. Два из них — GlanceLove и WinkChat — предназначены для виртуального флирта, а третье — Golden Cup — якобы позволяет быть в курсе футбольных событий.

На уловку попались около сотни солдат, ни один из которых не имел доступ к секретной информации. Тем не менее, злоумышленников могли также интересовать персональные данные, которые впоследствии можно использовать для шантажа.

В настоящее время шпионские приложения удалены из официального магазина Google.

Также сегодня стало известно об изобретательной иранской киберпреступной группе, которая пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru