



Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники палестинского исламистского движения ХАМАС пытались заразить смартфоны военных программами для шпионажа, замаскированными под развлекательные приложения. Такую информацию озвучили израильские спецслужбы.

Оказалось, что десятки военных получили в социальных сетях предложение скачать и установить специальное приложение из официального магазина Google Play Store. Сотрудники разведки, в свою очередь, заявили, что бдительность военнослужащих позволила избежать серьезных последствий такого кибершпионажа.

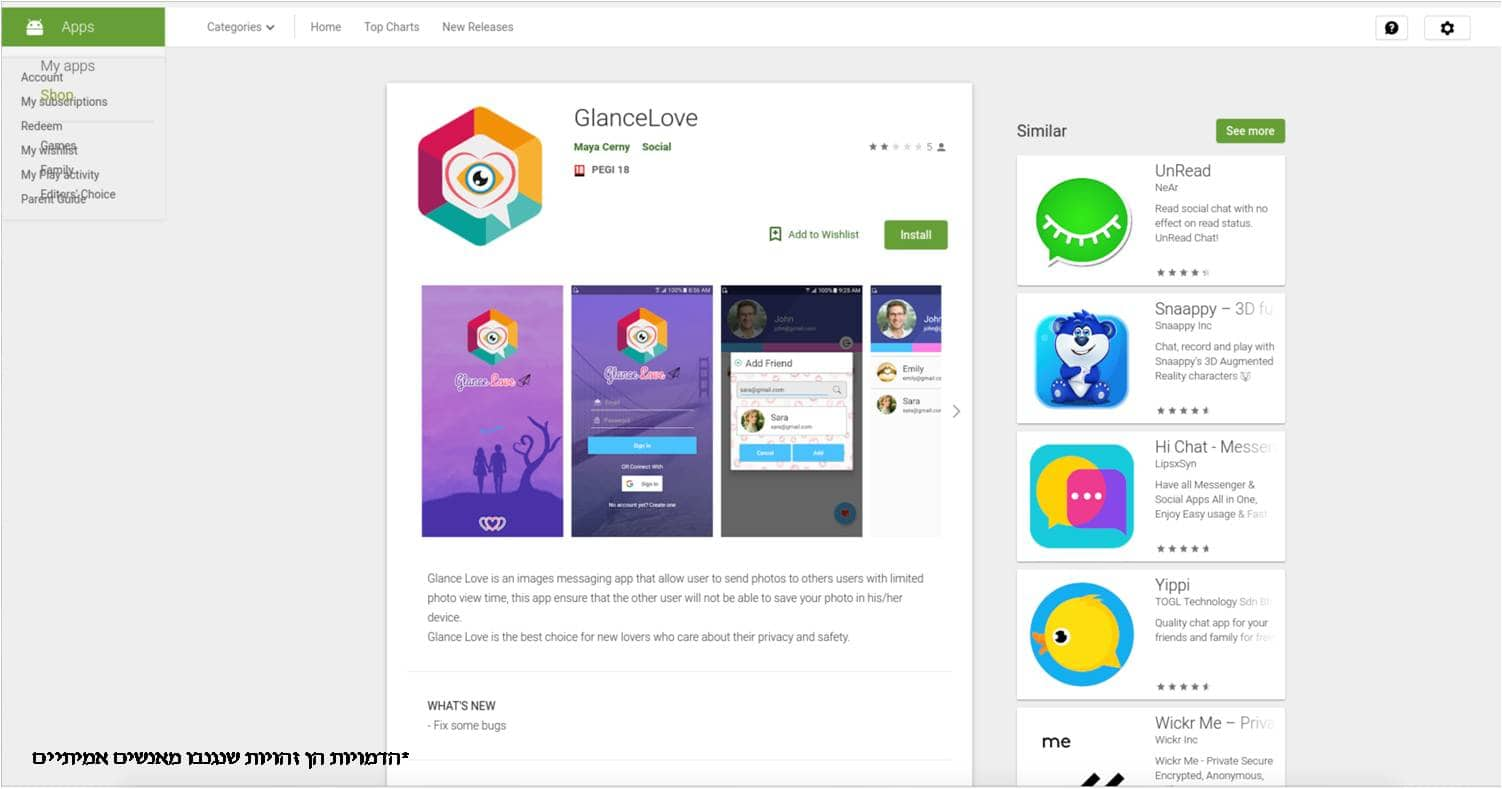
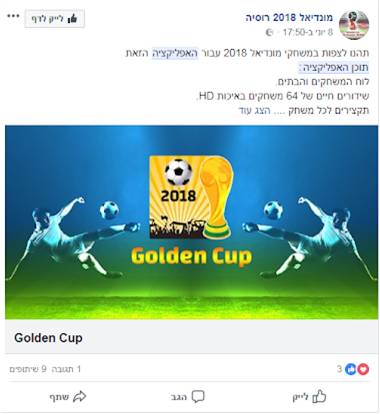
Спецслужбы сообщили о трех приложениях для мобильной операционной системы Android, которые разработали киберпреступники ХАМАС. Два из них — GlanceLove и WinkChat — предназначены для виртуального флирта, а третье — Golden Cup — якобы позволяет быть в курсе футбольных событий.

На уловку попались около сотни солдат, ни один из которых не имел доступ к секретной информации. Тем не менее, злоумышленников могли также интересовать персональные данные, которые впоследствии можно использовать для шантажа.

В настоящее время шпионские приложения удалены из официального магазина Google.

Также сегодня стало известно об изобретательной иранской киберпреступной группе, которая пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru