



Новая версия шифровальщика GandCrab меняет алгоритм шифрования

Новая версия шифровальщика GandCrab меняет алгоритм шифрования

Новая версия шифровальщика GandCrab меняет алгоритм шифрования

В минувшие выходные киберпреступники выпустили новую версию вымогателя GandCrab V4, который получил множество изменений. Нововведения включают в себя различные алгоритмы шифрования, новое расширение .KRAB для зашифрованных файлов, новое имя для файла с требованиями выкупа и новый сайт TOR для оплаты выкупа.

К сожалению, пострадавшие от GandCrab v4 пользователи на данный момент не могут восстановить свои файлы бесплатно.

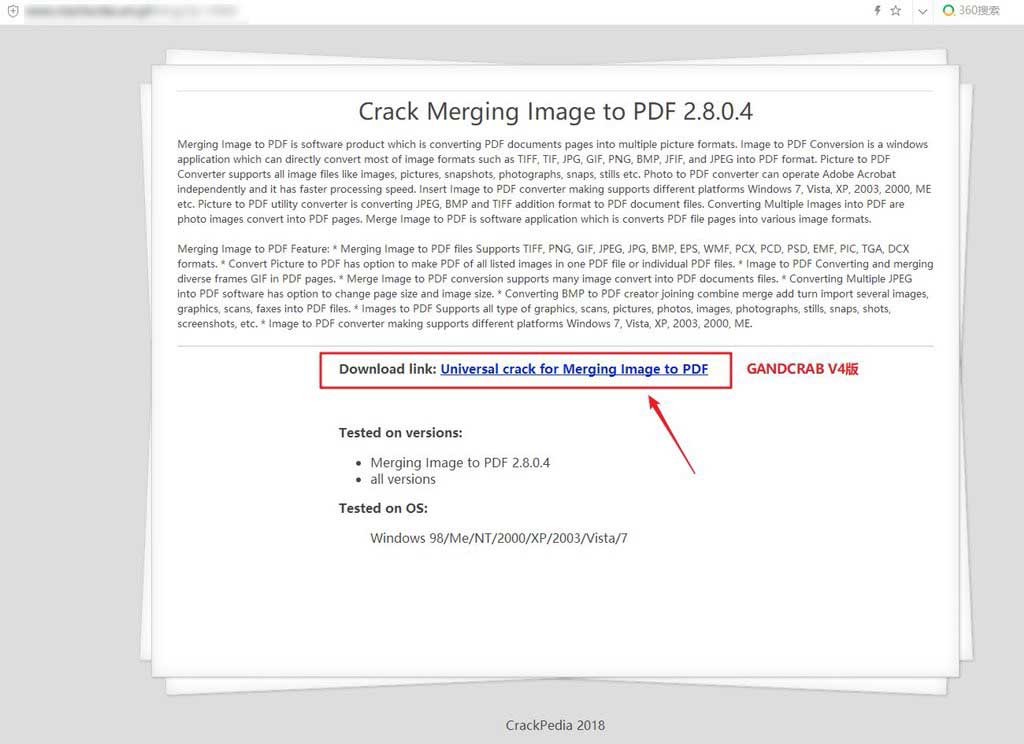
По словам ИБ-аналитика под псевдонимом Fly, одним из векторов распространения этого вымогателя являются сайты, на которых предлагают скачать «кряки» (crack) для различного программного обеспечения.

Злоумышленники действуют просто: взламывается вполне легитимный сайт, а затем на нем размещаются отдельные элементы, предлагающие скачать различные кряки для программ. Если пользователь скачает и запустит один из таких файлов, его компьютер окажется заражен вымогателем GandCrab.

На скриншоте ниже эксперты привели пример распространения GandCrab на сайте:

Специалисты говорят, что вымогатель переключился на новый алгоритм шифрования — Salsa20. Авторы GandCrab любят делать отсылки к различным экспертам, компаниям и сайтам. В этот раз они поблагодарили профессора Дэниэла Дж. Бернштейна, который изобрел алгоритм Salsa20.

@hashbreaker Daniel J. Bernstein let's dance salsa <3

После запуска GandCrab будет сканировать компьютер и любые сетевые ресурсы на предмет файлов, которые можно зашифровать. В процессе шифрования вымогатель добавляет к файлам расширение .KRAB.

Также шифровальщик создает файл KRAB-DECRYPT.txt, в котором жертве даются инструкции относительно оплаты выкупа. Цена выкупа — $1 200 в криптовалюте DASH (DSH).

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru