



Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

VirusTotal запускает новую платную услугу «VirusTotal Monitor», которая будет уведомлять подписчиков о том, что их программа детектируется антивирусными продуктами как вредонос. В целом, система позволит оперативно ставить в известность разработчиков и антивирусных вендоров о ложном детекте, чтобы они быстро приняли меры по его устранению.

Ложные срабатывания — давняя проблема для разработчиков программного обеспечения, они портят репутацию и часто приводят к потере дохода, так как браузеры и поисковые системы блокируют загрузку такой программы.

В такой ситуации иногда непросто найти контакты того или иного вендора, разработчик может потратить на это часы. Сайты небольших производителей антивирусов не всегда доступны, а формы контактов не работают должным образом.

Именно поэтому VirusTotal Monitor может быть полезен многим разработчикам, так как большую часть работы по уведомлению вендоров он берет на себя.

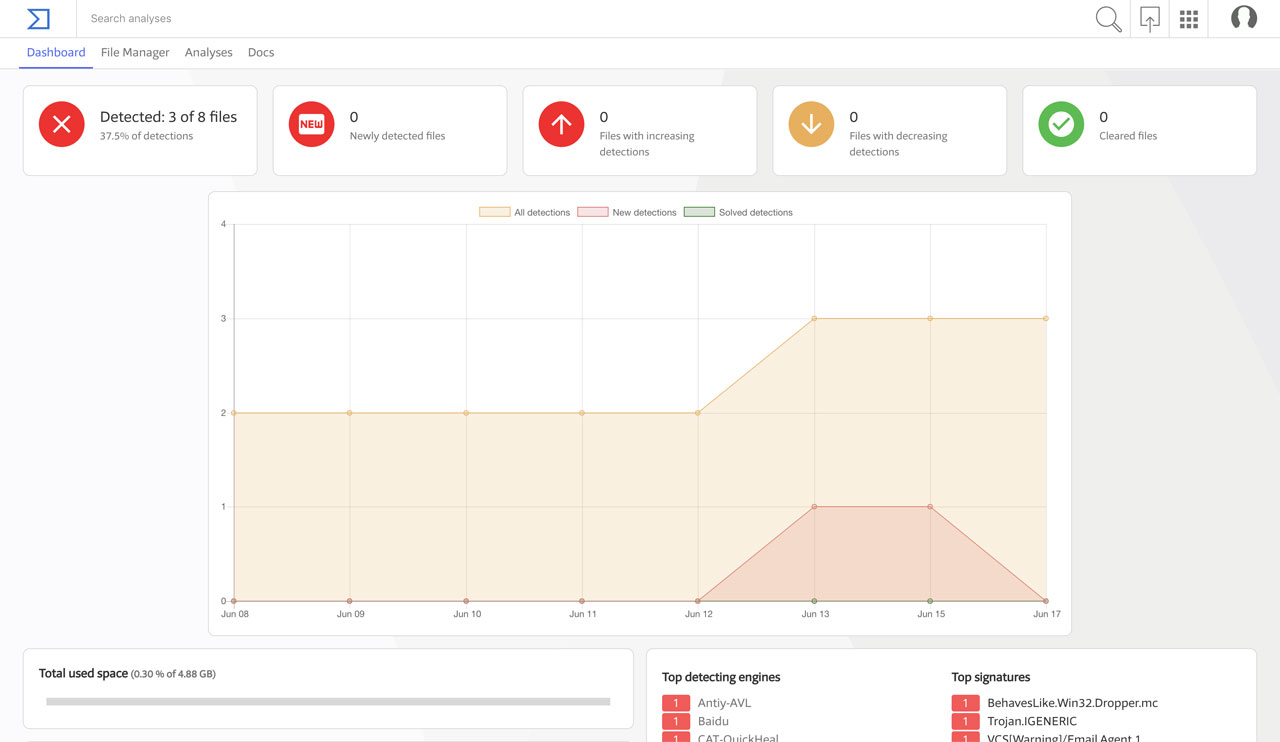
Подписчики VirusTotal Monitor получат доступ к панели мониторинга, которая будет отображать все загруженные файлы, текущие детекты (если есть) и временную шкалу, на которой будет видна дата, когда тот или иной вендор задетектировал файлы.

При загрузке файлов в монитор можно использовать интерфейс Google Drive. VirusTotal будет ежедневно выполнять проверку каждого из файлов, отслеживая статус детектирования. Если будут обнаружены новые изменения, VirusTotal Monitor немедленно отправит соответствующие уведомления, чтобы запустить процесс устранения ложных срабатываний.

В настоящее время неизвестно, сколько будет стоить эта услуга. Скорее всего, сумма будет индивидуальна в каждом случае, и будет зависеть от количества файлов и общего размера личного хранилища.

Демонстрация работы сервиса VirusTotal Monitor была опубликована на YouTube. Она доступна ниже:

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru