



Умный замок Tapplock содержит множество критических брешей

Умный замок Tapplock содержит множество критических брешей

Умный замок Tapplock содержит множество критических брешей

Английская компания Pen Test Partners, специализирующаяся на тестировании на проникновение, проанализировала умный замок от компании Tapplock. Эксперты практически сразу отметили недостатки — «секретный» код для каждой блокировки можно вычислить непосредственно из сетевого адреса устройства.

Это довольно серьезная брешь, так как MAC-адреса общедоступны, делать на их основе секретные коды — безумие, это все равно что просто записать эти коды и оставить на видном месте.

В результате специалистам Pen Test Partners удалось создать программу, которая разблокирует любой замок Tapplock всего за две секунды. Для сравнения — официальная программа разблокирует его за 0,8 секунды.

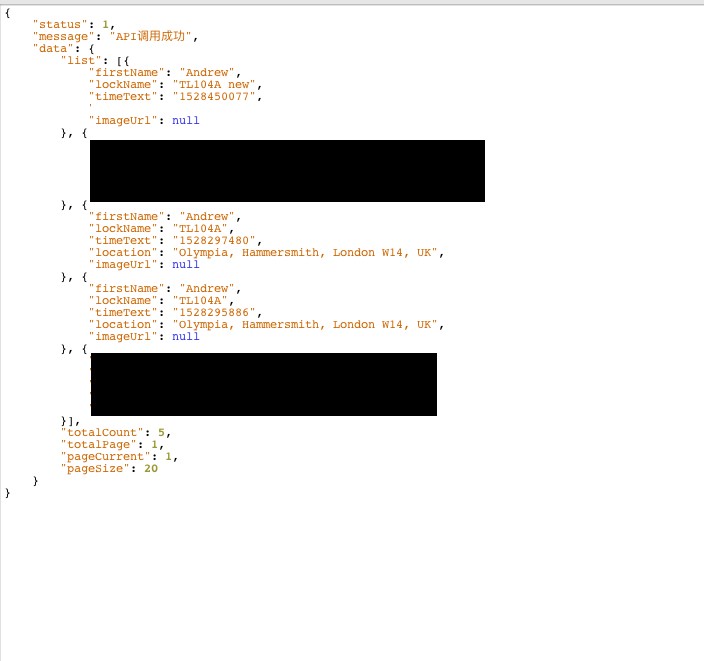
Но и это еще не все, можно даже не тратить эти две секунды, так как облачные инструменты администрирования Tapplock тоже уязвимы. Об этом сообщил уже независимый эксперт в области ИБ.

Специалист отмечает, что после входа в учетную запись Tapplock вы получаете доступ к чужому аккаунту, достаточно только знать его идентификатор. В итоге специалисту удалось получить личную информацию чужой учетной записи, которая также содержала местоположение открытого замка Tapplock.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru