



Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Ранее US-Cert уже сообщала о вредоносной активности в киберпространстве со стороны Северной Кореи, в частности, рассматривалась деятельность группы Hidden Cobra. Теперь же эксперты в области кибербезопасности опубликовали анализ вредоносной программы, используемой Hidden Cobra.

Выделяются два инструмента:

  • Инструмент удаленного доступа (RAT), известный как Jonap;
  • SMB-червь под названием Brambul.

Известно, что Hidden Cobra использует эти инструменты для взлома с 2009 года. С помощью них киберпреступники таргетированно атакуют жертв по всему миру, под эти атаки попали американские СМИ, аэрокосмическая промышленность, финансовая отрасль и субъекты КИИ.

В опубликованном специалистами анализе рассматриваются технические детали и методы распространения Brambul.

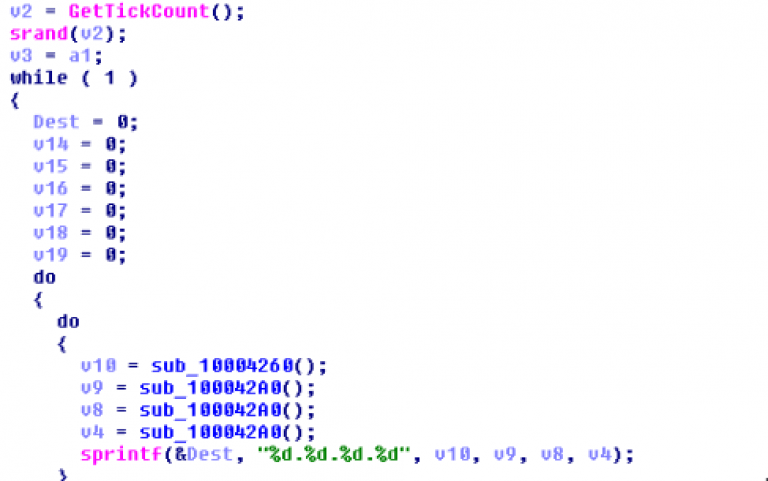
Червь вызывает несколько потоков, которые затем случайным образом генерируют IP-адреса для заражения.

После того как IP-адрес жертвы сгенерирован, вредонос подключается к \\IPC$ по порту 445, используя «Administrator» в качестве имени пользователя и жестко запрограммированный набор паролей.

Далее вредоносный код вызывает WNetAddConnection2 API для подключения к сетевому ресурсу и конструирует следующую команду:

“cmd.exe /q /c net share admin$=%%SystemRoot%% /GRANT:%s, FULL”

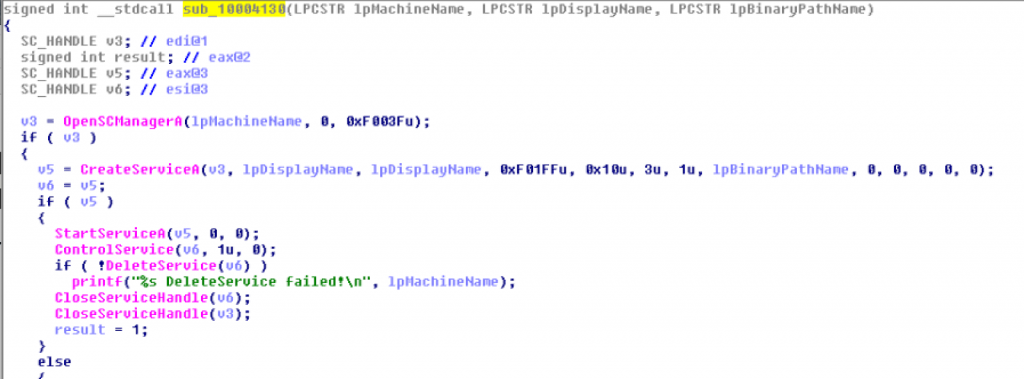
Затем он совершает еще несколько вызовов: OpenSCManagerA(), StartSeviceA(), а потом выполняет команду, которая предоставляет полный набор разрешений на зараженной машине. После выполнения команды код вызывает DeleteService().

Таким образом, этот червь представляет собой совсем несложную вредоносную программу, которая полагается в первую очередь на брутфорс.

Министерство внутренней безопасности (МВБ) США в четверг опубликовало информацию о том, что Северная Корея продолжает совершать кибератаки. Удивительно, что МВБ призывает дать разработчикам антивирусов возможность бороться с деятельностью КНДР в цифровом пространстве.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru