



Количество атак DNS-усиления удвоилось за первый квартал 2018 года

Количество атак DNS-усиления удвоилось за первый квартал 2018 года

Количество атак DNS-усиления удвоилось за первый квартал 2018 года

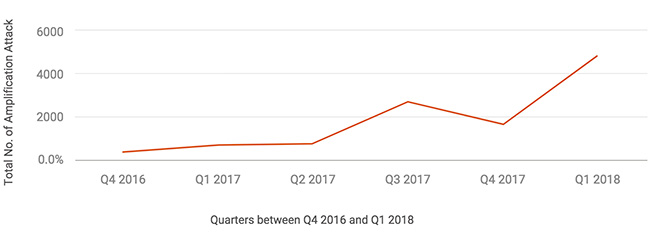
Согласно опубликованным Nexusguard данным, атаки типа DNS-усиление увеличились вдвое в первом квартале 2018 года по сравнению с пошлым кварталом. Также количество этих атак выросло на 700 % в сравнении с аналогичным периодом прошлого года.

DNS-усиление — подвид DDoS-атак, при которых DNS-серверы получают от злоумышленника поддельные запросы, которые вынуждают их направлять жертве развернутые ответы.

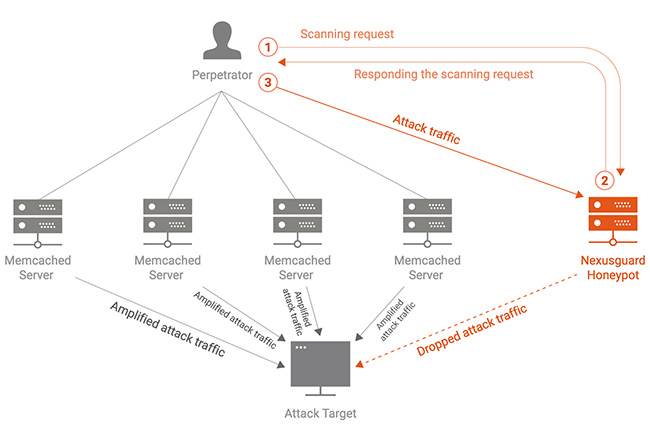
В отчете Nexusguard за первый квартал 2018 года анализируются тысячи глобальных кибератак. Например, можно увидеть, что множество атак было совершено из-за скомпрометированных серверов Memcached.

Напомним, что именно благодаря Memcached Github подвергся крупнейшей DDoS-атаке 28 февраля.

Несмотря на то, что разработчики за последние несколько месяцев значительно сократили количество уязвимых серверов Memcached, исследователи призывают организации заботиться об обеспечении безопасности устройств или служб с самого начала.

«Киберпреступникам нужны новые уязвимости для запуска атак “усиления” через плохо настроенные DNS-серверы с поддержкой DNSSEC. Эту тенденцию мы наблюдали на протяжении последних двух кварталов», — комментирует отчет технический директор Nexusguard Джаниман Касман. — «В дальнейшем мы ожидаем похожего развития событий».

«Чтобы опережать киберпреступников, организациям необходимо вовремя обеспечить безопасность своих систем, сделать это главным приоритетом в процессе развертывания».

Лидерами среди стран-источников DDoS-атак стали Китай и США. Вьетнам занял третье место.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru