



Количество атак DNS-усиления удвоилось за первый квартал 2018 года

Количество атак DNS-усиления удвоилось за первый квартал 2018 года

Количество атак DNS-усиления удвоилось за первый квартал 2018 года

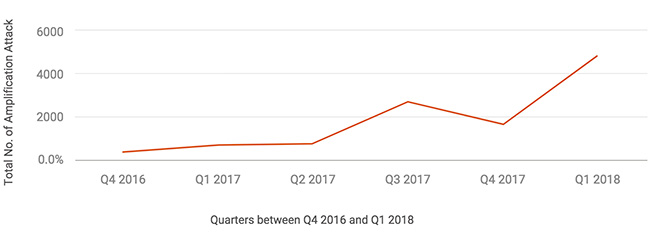
Согласно опубликованным Nexusguard данным, атаки типа DNS-усиление увеличились вдвое в первом квартале 2018 года по сравнению с пошлым кварталом. Также количество этих атак выросло на 700 % в сравнении с аналогичным периодом прошлого года.

DNS-усиление — подвид DDoS-атак, при которых DNS-серверы получают от злоумышленника поддельные запросы, которые вынуждают их направлять жертве развернутые ответы.

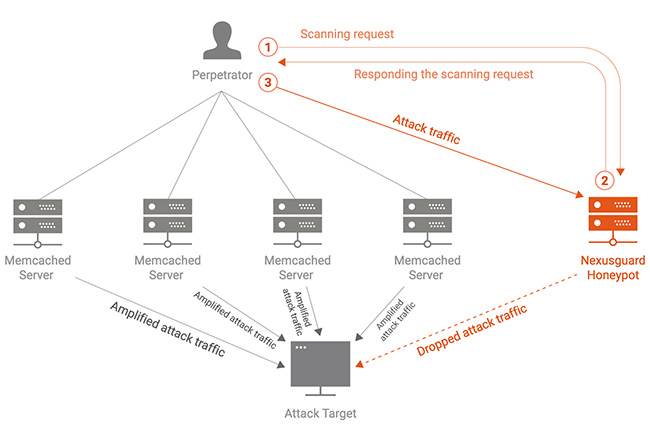
В отчете Nexusguard за первый квартал 2018 года анализируются тысячи глобальных кибератак. Например, можно увидеть, что множество атак было совершено из-за скомпрометированных серверов Memcached.

Напомним, что именно благодаря Memcached Github подвергся крупнейшей DDoS-атаке 28 февраля.

Несмотря на то, что разработчики за последние несколько месяцев значительно сократили количество уязвимых серверов Memcached, исследователи призывают организации заботиться об обеспечении безопасности устройств или служб с самого начала.

«Киберпреступникам нужны новые уязвимости для запуска атак “усиления” через плохо настроенные DNS-серверы с поддержкой DNSSEC. Эту тенденцию мы наблюдали на протяжении последних двух кварталов», — комментирует отчет технический директор Nexusguard Джаниман Касман. — «В дальнейшем мы ожидаем похожего развития событий».

«Чтобы опережать киберпреступников, организациям необходимо вовремя обеспечить безопасность своих систем, сделать это главным приоритетом в процессе развертывания».

Лидерами среди стран-источников DDoS-атак стали Китай и США. Вьетнам занял третье место.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru