



Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечный поступок совершили неизвестные киберпреступники, взломав страницу одной из жертв крушения A321 над Синайским полуостровом. Злоумышленники разместили ложную информацию о том, что в живых осталась 10-месячная пассажирка рейса. Напомним, что крупная авиационная катастрофа произошла 31 октября 2015 года над центральной частью Синайского полуострова.

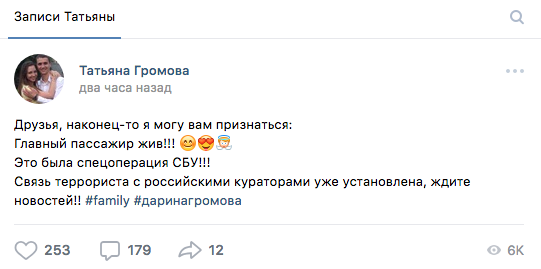
Преступники взломали страницу матери девочки в социальной сети «ВКонтакте», опубликовав запись, в которой утверждалось, что ребенок жив.

Подоплека этого мерзейшего поступка, как оказалось, крылась в отсылке к «смерти» российского журналиста Аркадия Бабченко, которая тоже в итоге оказалась неправдой.

Официальные представители «ВКонтакте» оперативно отреагировали, удалив проблемную запись и изменив настройки приватности страницы Татьяны Громовой.

«Контент, который был размещён при жизни владелицы страницы, полностью сохранён — основная информация в профиле стала доступна только для друзей. Кроме того, по просьбе родственников страница может быть удалена», — процитировали СМИ пресс-службу соцсети.

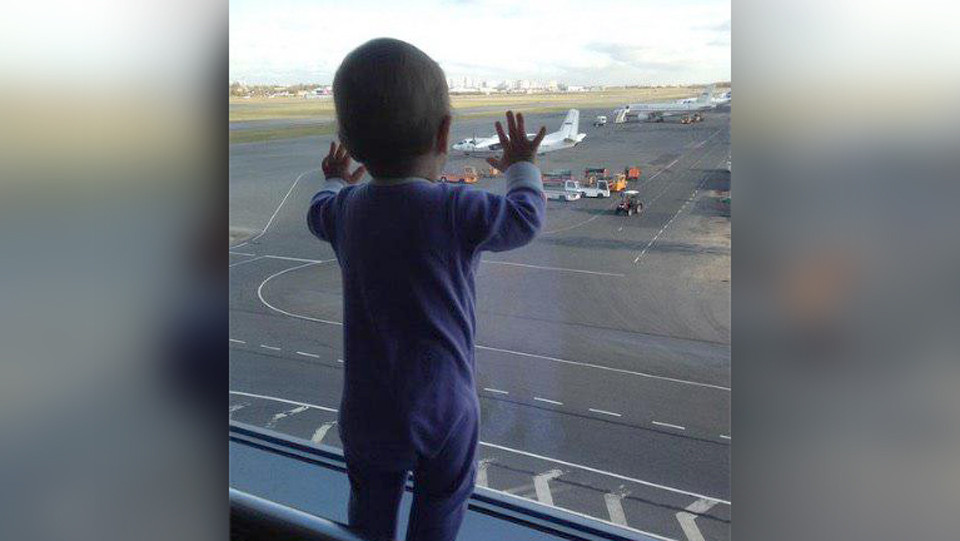
10-месячная Дарина Громова стала известна как «главный пассажир» потерпевшего крушения рейса — мама девочки опубликовала фото ребенка из аэропорта, подписав его: «Главный пассажир». На фотографии Дарина наблюдает за самолетами…

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru