



Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вредонос-вайпер для атак на сотни банков в Чили. Однако вайпер, уничтожающий всю информацию на дисках, выступал в роли отвлекающего маневра для того, чтобы злоумышленники беспрепятственно вывели деньги через систему SWIFT.

Кибератака имела место 24 мая, в тот день Banco de Chile — второй крупнейший банк в Чили — сообщил о многочисленных сбоях в работе системы. Сбои затронули компьютеры, работающие в нескольких филиалах.

Согласно сообщениям местных СМИ, некоторые операции просто невозможно было совершить. Изначально представители банка отказывались связывать эти сбои с кибератакой, однако уже 28 мая руководство признало факт проникновения злоумышленников в систему.

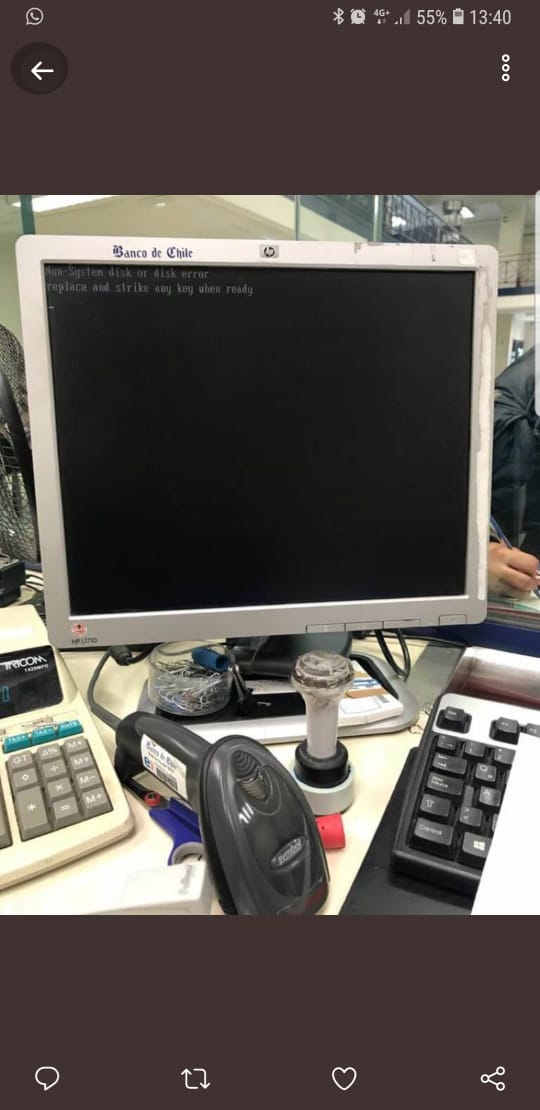
Сотрудники банка опубликовали снимок компьютера, пораженного вредоносной программой. Зловред полностью повредил содержимое дисков, что не позволяло машине загрузиться.

Утверждается, что вредонос атаковал 9 000 компьютеров и более 500 серверов. Сама программа была идентифицирована как KillMBR — этим термином эксперты Trend Micro называют вайпер и фальшивый вымогатель KillDisk.

KillDisk известен тем, что атакует преимущественно банки и финансовые организации, основная его задача — стирать данные на диске.

Напомним, что в 2017 году киберпреступники атаковали российский банк через систему передачи финансовой информации SWIFT. В итоге им удалось совершить несанкционированные операции на 339,5 млн рублей.

А в феврале индийский Union City Bank заявил, что хакеры совершили несколько несанкционированных переводов на общую сумму 1,8 млн. долларов через международную систему SWIFT. В ходе проверки были выявлены три мошеннические транзакции. 

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru