



Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

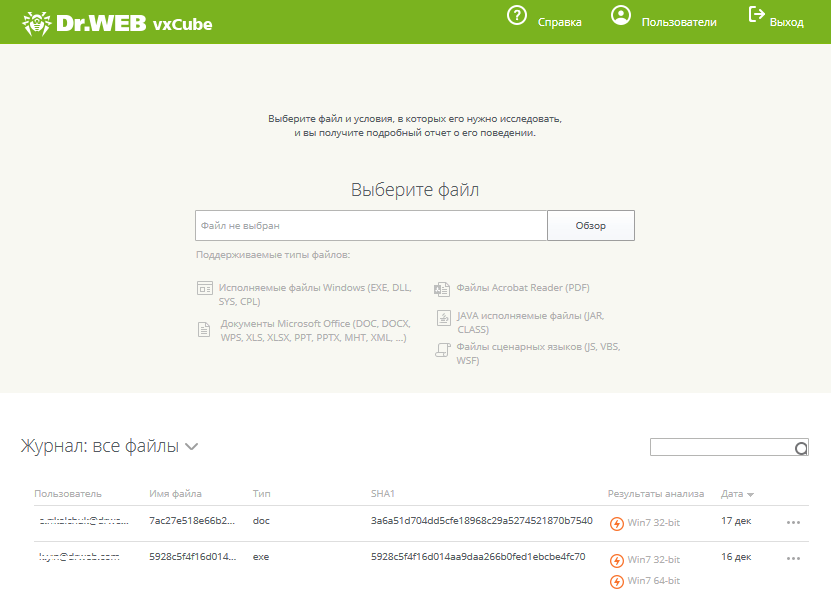
Компания «Доктор Веб» представляет сервис экстренного анализа вредоносных и потенциально вредоносных файлов Dr.Web vxCube.

Dr.Web vxCube позволяет не только проанализировать файл, но и получить специальную сборку лечащей утилиты Dr.Web CureIt!, в которую включен механизм обезвреживания анализируемого объекта.

Схема работы Dr.Web vxCube проста: пользователь получает доступ для отправки подозрительных файлов на «облачный» анализ, анализатор запускает отправленный объект и изучает его поведение, после чего выносит вердикт. Если объект представляет угрозу, пользователь оперативно получает специальную сборку лечащей утилиты Dr.Web CureIt!.

Сервис позволяет максимально быстро обезвредить новейшую угрозу, не дожидаясь обновлений используемых средств защиты.

Проверка отправленных файлов занимает в среднем не более минуты, будь то исполняемые файлы Windows, офисные документы или скрипт-файлы. Проверяемый объект запускается на исполнение на виртуальной машине, при этом клиент сервиса может удаленно – через интерфейс Dr.Web vxCube – наблюдать за ходом анализа. Технический отчет о результатах исследования включает видеозапись работы анализатора.

Согласно статистике, для перевода денег с помощью банковского троянца злоумышленникам требуется от одной до трех минут, что существенно меньше времени обновления средств защиты. Возможность получения специальных сборок лечащей утилиты Dr.Web CureIt! делает Dr.Web vxCube полезным для компаний любого уровня – как использующих продукты Dr.Web, так и не использующих их. Сервис особенно полезен для компаний, предоставляющих услуги в области лечения и обслуживания компьютеров. А возможность анализа файлов делает его незаменимым для киберкриминалистов.

Для работы с сервисом Dr.Web vxCube потребуется лицензия – демонстрационная или коммерческая.

Демоверсия Dr.Web vxCube подразумевает проверку 10 объектов в течение 10 дней и доступна здесь.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru