



Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

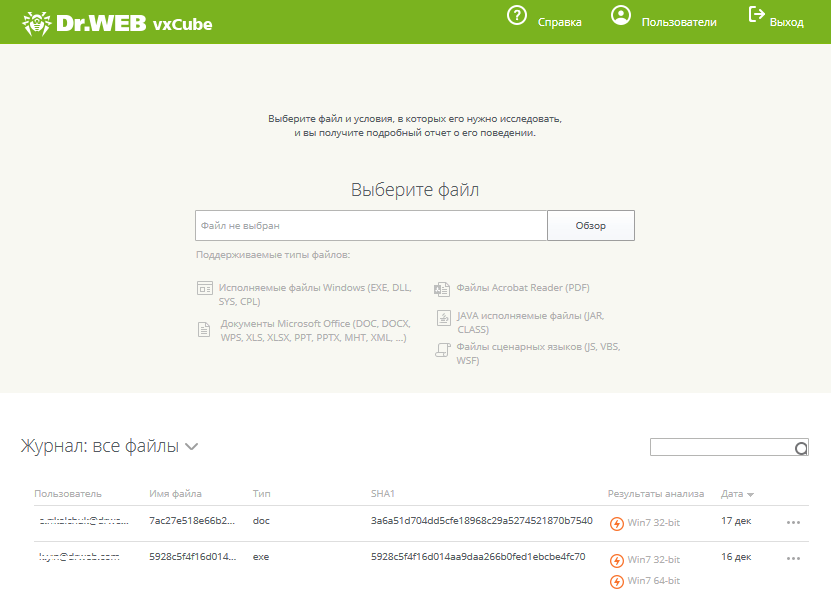
Компания «Доктор Веб» представляет сервис экстренного анализа вредоносных и потенциально вредоносных файлов Dr.Web vxCube.

Dr.Web vxCube позволяет не только проанализировать файл, но и получить специальную сборку лечащей утилиты Dr.Web CureIt!, в которую включен механизм обезвреживания анализируемого объекта.

Схема работы Dr.Web vxCube проста: пользователь получает доступ для отправки подозрительных файлов на «облачный» анализ, анализатор запускает отправленный объект и изучает его поведение, после чего выносит вердикт. Если объект представляет угрозу, пользователь оперативно получает специальную сборку лечащей утилиты Dr.Web CureIt!.

Сервис позволяет максимально быстро обезвредить новейшую угрозу, не дожидаясь обновлений используемых средств защиты.

Проверка отправленных файлов занимает в среднем не более минуты, будь то исполняемые файлы Windows, офисные документы или скрипт-файлы. Проверяемый объект запускается на исполнение на виртуальной машине, при этом клиент сервиса может удаленно – через интерфейс Dr.Web vxCube – наблюдать за ходом анализа. Технический отчет о результатах исследования включает видеозапись работы анализатора.

Согласно статистике, для перевода денег с помощью банковского троянца злоумышленникам требуется от одной до трех минут, что существенно меньше времени обновления средств защиты. Возможность получения специальных сборок лечащей утилиты Dr.Web CureIt! делает Dr.Web vxCube полезным для компаний любого уровня – как использующих продукты Dr.Web, так и не использующих их. Сервис особенно полезен для компаний, предоставляющих услуги в области лечения и обслуживания компьютеров. А возможность анализа файлов делает его незаменимым для киберкриминалистов.

Для работы с сервисом Dr.Web vxCube потребуется лицензия – демонстрационная или коммерческая.

Демоверсия Dr.Web vxCube подразумевает проверку 10 объектов в течение 10 дней и доступна здесь.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru