



Несколько провайдеров были взломаны похищающими данные AppleID хакерами

Несколько провайдеров были взломаны похищающими данные AppleID хакерами

Несколько провайдеров были взломаны похищающими данные AppleID хакерами

По словам независимого эксперта в области безопасности, сразу несколько провайдеров стали жертвами кибератаки на их сервера DNS. Целью атаки было перенаправление пользователей на фишинговый сайт, который собирал учетные данные AppleID.

О проблеме сообщил Тимофей Шиколенков, опубликовав пост в Facebook.

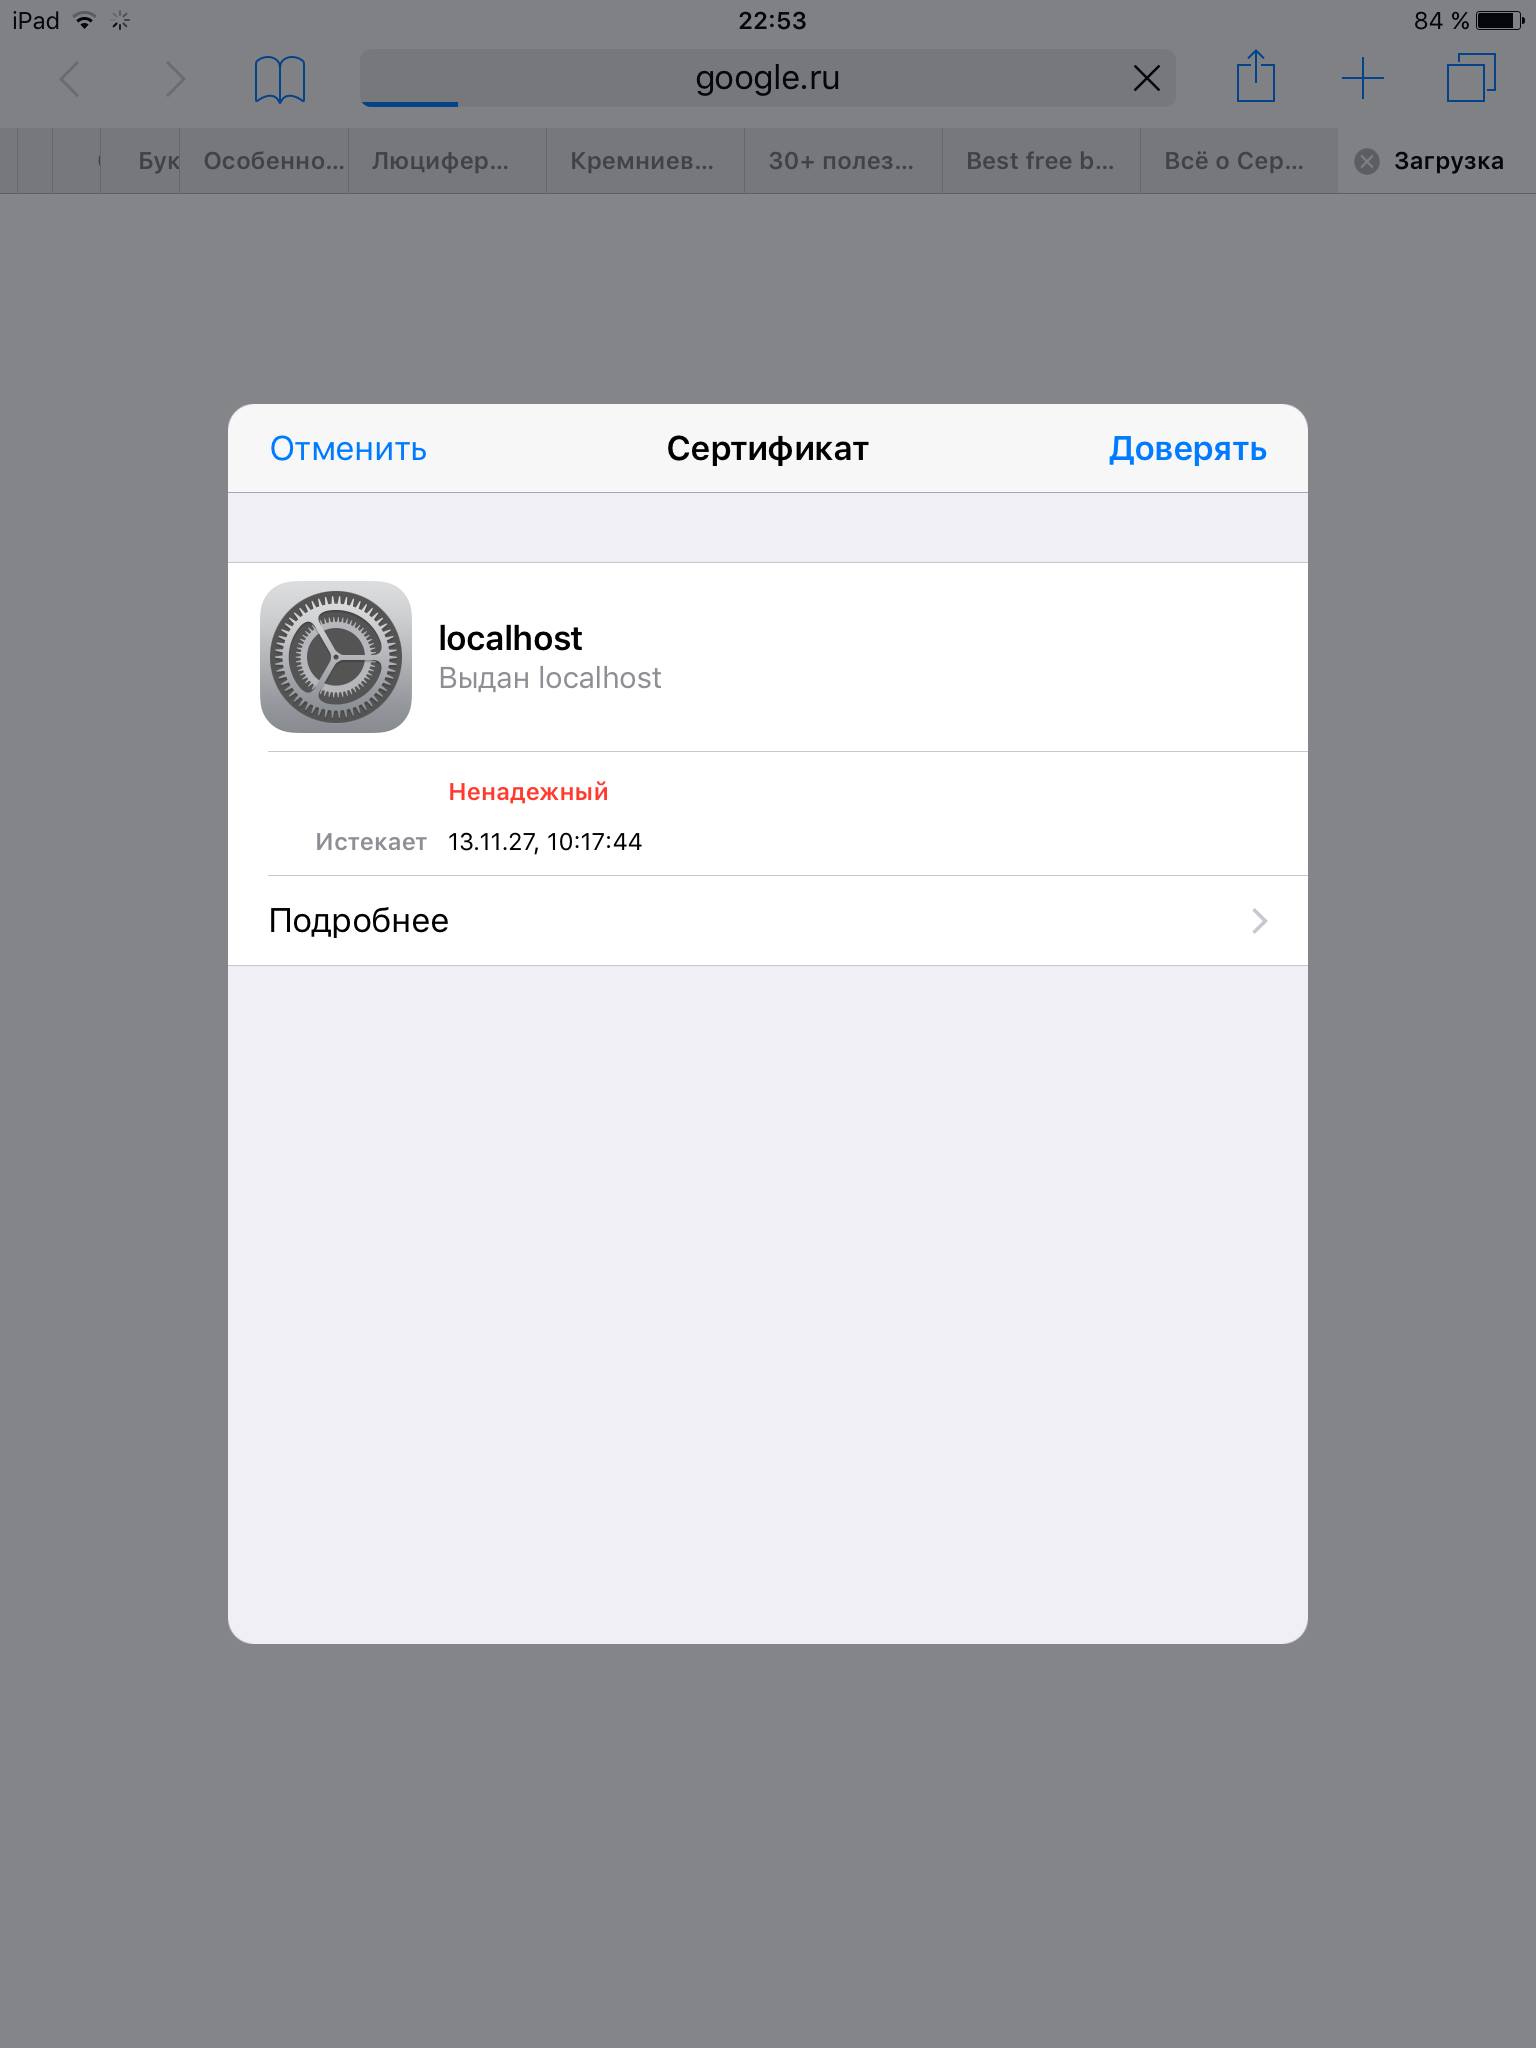
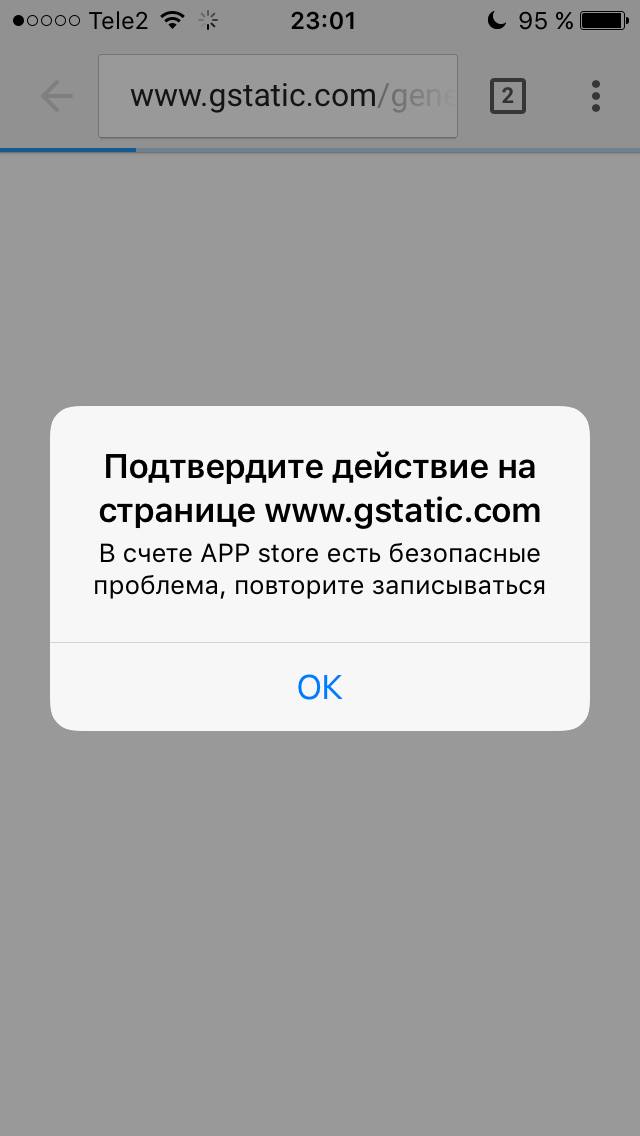
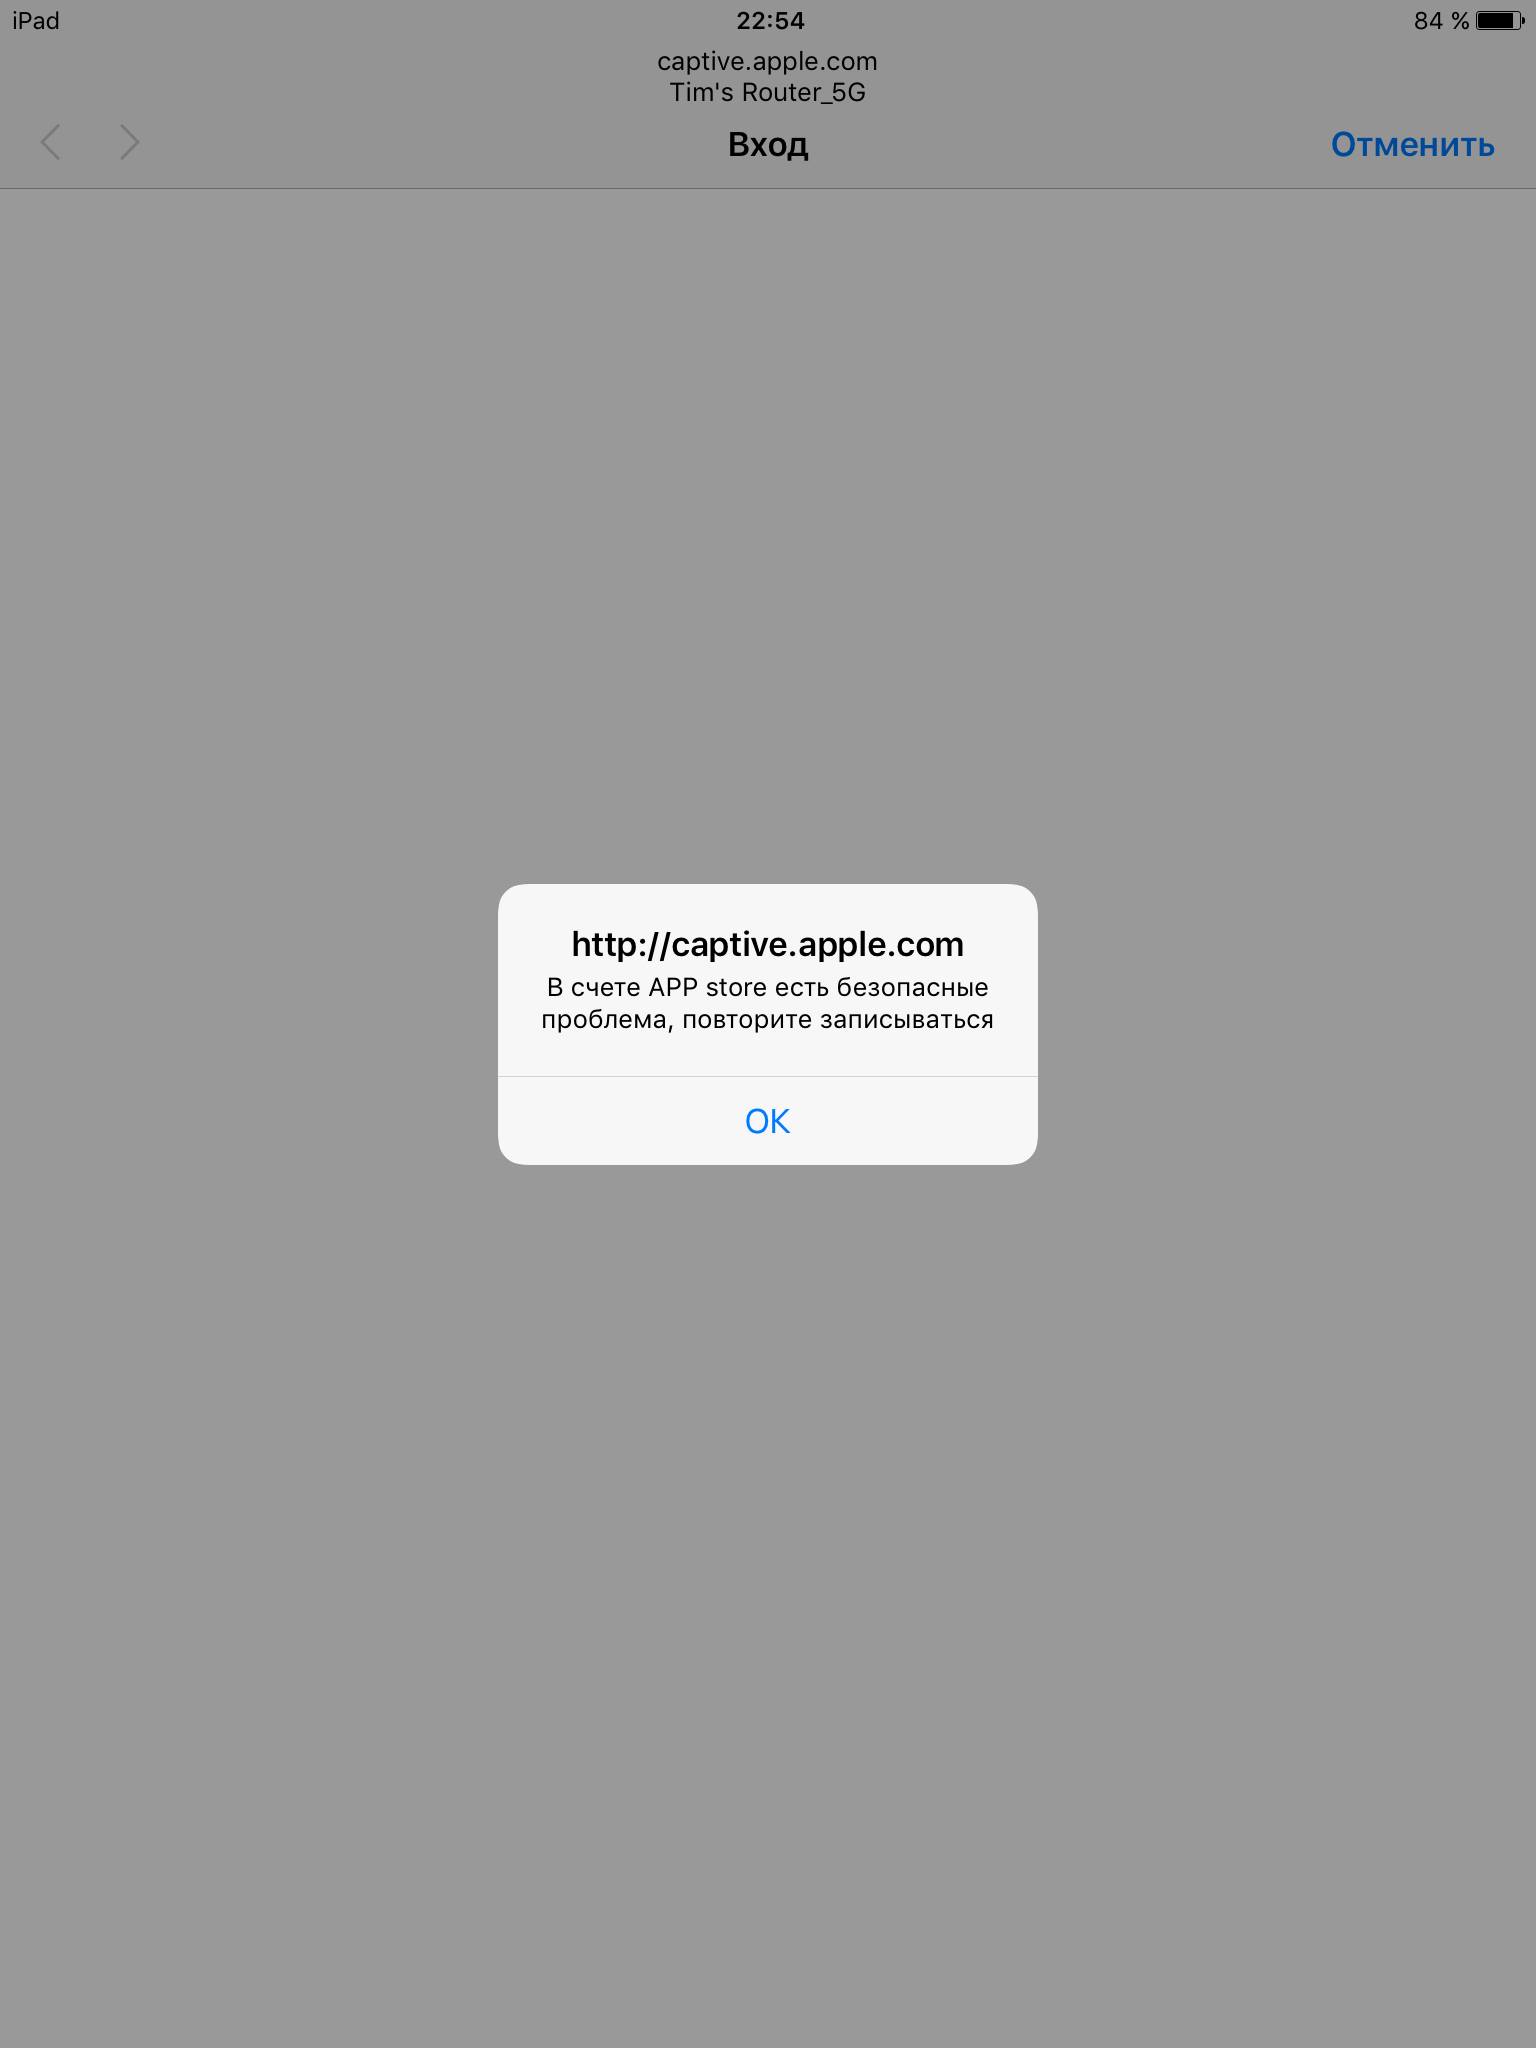
«Сразу несколько небольших провайдеров подверглось успешно реализованной атаке на их DNS сервера. <…> Юзерам подсовывались левые сертификаты и предлагалось авторизоваться под своими AppleID на фейковом сайте security apple com», — пишет Шиколенков.

Эксперт уточнил, что не знает точное количество скомпрометированных провайдеров, однако есть основания полагать, что проблема имеет «массовый и мировой масштаб».

В понедельник с этой проблемой столкнулись пользователи в разных частях света.

На скриншотах можно наблюдать вывод фишинговых окон — это работа вредоносного скрипта. Как утверждает Шиколенков, этот скрипт выложен здесь — https://pastebin.com/XbFDmPXq

Напомним, что вчера стало известно, что многие интернет-магазины находятся под угрозой из-за уязвимостей в плагинах для WordPress, разработанных компанией Multidots. Уязвимые плагины доступны на сайте WordPress.org, они реализуют набор функций для инсталляций WooCommerce, что позволяет администраторам управлять своими интернет-магазинами. В настоящее время эти плагины используются на 20 000 сайтах.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru