



Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

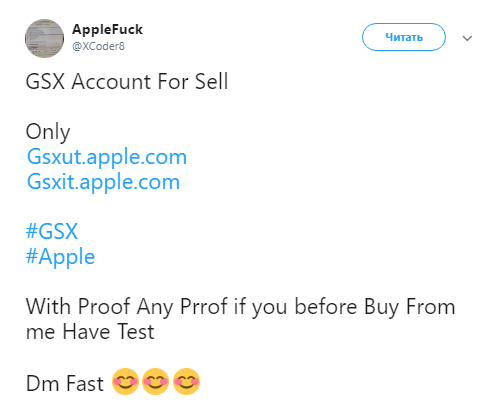
Некий хакер утверждает, что у него есть доступ к внутренним инструментам Apple, которые могут раскрыть информацию об учетных записях клиентов корпорации. Соответствующую информацию киберпреступник опубликовал в Twitter.

В своих твитах пользователь под псевдонимом AppleFuck опубликовал несколько фотографий, которые якобы доказывают наличие у него доступа к системе Global Service Exchange (GSX) от Apple. GSX используется сотрудниками компании для обработки запросов пользователей на ремонт их устройств.

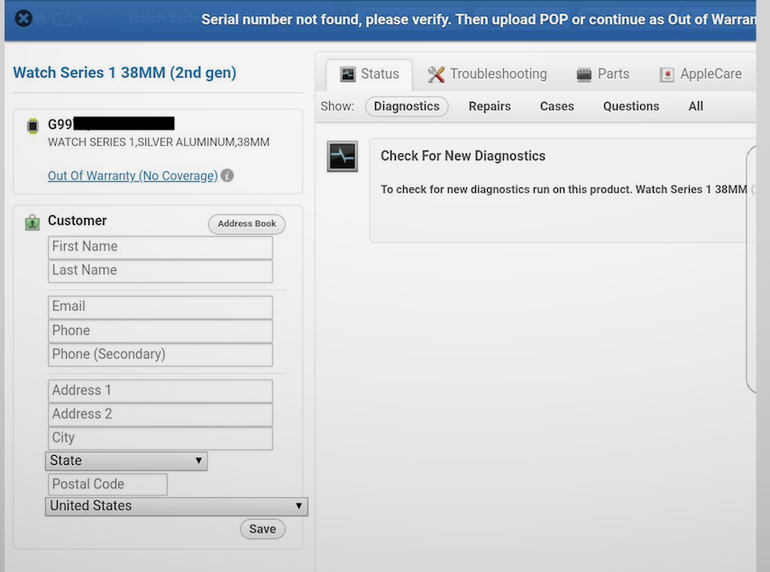
Исследователи в области безопасности связались с киберпреступником, попросив его доказать наличие доступа. Эксперты предоставили злоумышленнику действительный серийный номер Apple Watch, через несколько минут хакер показал скриншот, на котором содержалась абсолютно верная информация о модели, серии и типе устройства.

Однако на скриншоте не было никакой другой информации, кроме того, что устройство «лишено гарантии», что не соответствует действительности.

Далее специалисты попросили киберпреступника предоставить информацию об учетной записи владельца этого устройства, однако он отказался.

Позже хакер на ломанном английском сообщил экспертам, что продает доступ к подобной информации где-то 20 людям ежедневно. Злоумышленник утверждает, что использует «частный эксплойт».

Источник, знакомый с системами Apple, считает, что хакер преувеличивает свои возможности, так как веб-адрес предполагаемого внутреннего инструмента Apple был «тестовой версией» GSX и использовался только для разработки.

Пока не до конца понятно, реальны ли утверждения киберпреступника, либо он просто решил поиграть в серьезного хакера.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru