



Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

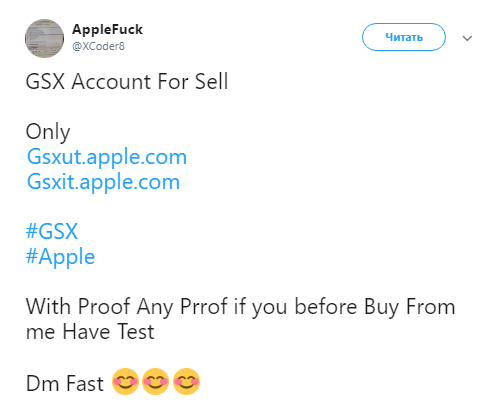
Некий хакер утверждает, что у него есть доступ к внутренним инструментам Apple, которые могут раскрыть информацию об учетных записях клиентов корпорации. Соответствующую информацию киберпреступник опубликовал в Twitter.

В своих твитах пользователь под псевдонимом AppleFuck опубликовал несколько фотографий, которые якобы доказывают наличие у него доступа к системе Global Service Exchange (GSX) от Apple. GSX используется сотрудниками компании для обработки запросов пользователей на ремонт их устройств.

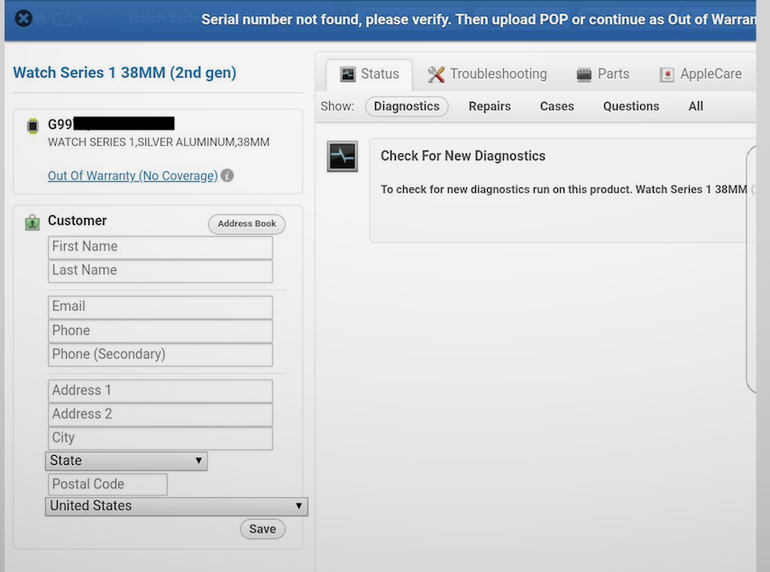
Исследователи в области безопасности связались с киберпреступником, попросив его доказать наличие доступа. Эксперты предоставили злоумышленнику действительный серийный номер Apple Watch, через несколько минут хакер показал скриншот, на котором содержалась абсолютно верная информация о модели, серии и типе устройства.

Однако на скриншоте не было никакой другой информации, кроме того, что устройство «лишено гарантии», что не соответствует действительности.

Далее специалисты попросили киберпреступника предоставить информацию об учетной записи владельца этого устройства, однако он отказался.

Позже хакер на ломанном английском сообщил экспертам, что продает доступ к подобной информации где-то 20 людям ежедневно. Злоумышленник утверждает, что использует «частный эксплойт».

Источник, знакомый с системами Apple, считает, что хакер преувеличивает свои возможности, так как веб-адрес предполагаемого внутреннего инструмента Apple был «тестовой версией» GSX и использовался только для разработки.

Пока не до конца понятно, реальны ли утверждения киберпреступника, либо он просто решил поиграть в серьезного хакера.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru