



Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

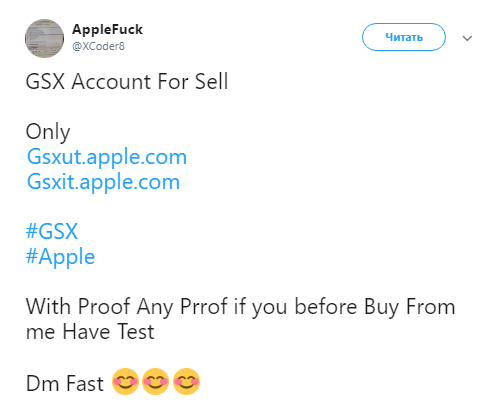
Некий хакер утверждает, что у него есть доступ к внутренним инструментам Apple, которые могут раскрыть информацию об учетных записях клиентов корпорации. Соответствующую информацию киберпреступник опубликовал в Twitter.

В своих твитах пользователь под псевдонимом AppleFuck опубликовал несколько фотографий, которые якобы доказывают наличие у него доступа к системе Global Service Exchange (GSX) от Apple. GSX используется сотрудниками компании для обработки запросов пользователей на ремонт их устройств.

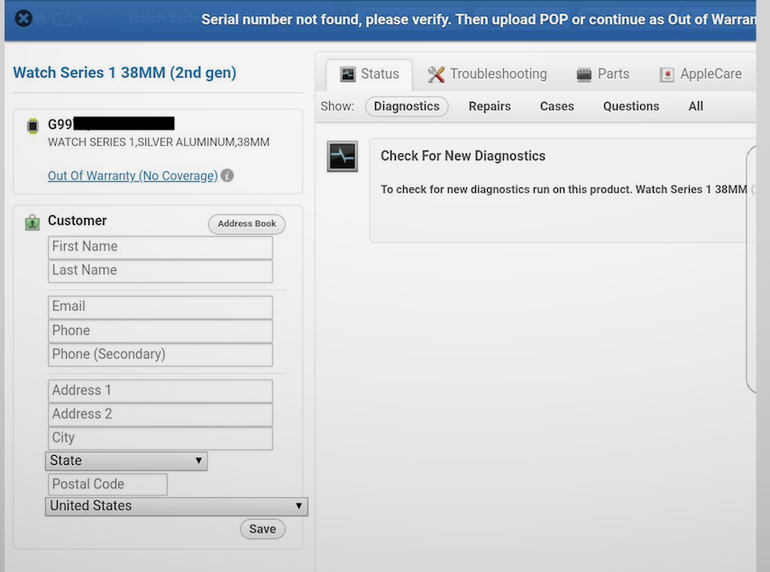
Исследователи в области безопасности связались с киберпреступником, попросив его доказать наличие доступа. Эксперты предоставили злоумышленнику действительный серийный номер Apple Watch, через несколько минут хакер показал скриншот, на котором содержалась абсолютно верная информация о модели, серии и типе устройства.

Однако на скриншоте не было никакой другой информации, кроме того, что устройство «лишено гарантии», что не соответствует действительности.

Далее специалисты попросили киберпреступника предоставить информацию об учетной записи владельца этого устройства, однако он отказался.

Позже хакер на ломанном английском сообщил экспертам, что продает доступ к подобной информации где-то 20 людям ежедневно. Злоумышленник утверждает, что использует «частный эксплойт».

Источник, знакомый с системами Apple, считает, что хакер преувеличивает свои возможности, так как веб-адрес предполагаемого внутреннего инструмента Apple был «тестовой версией» GSX и использовался только для разработки.

Пока не до конца понятно, реальны ли утверждения киберпреступника, либо он просто решил поиграть в серьезного хакера.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru