



Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

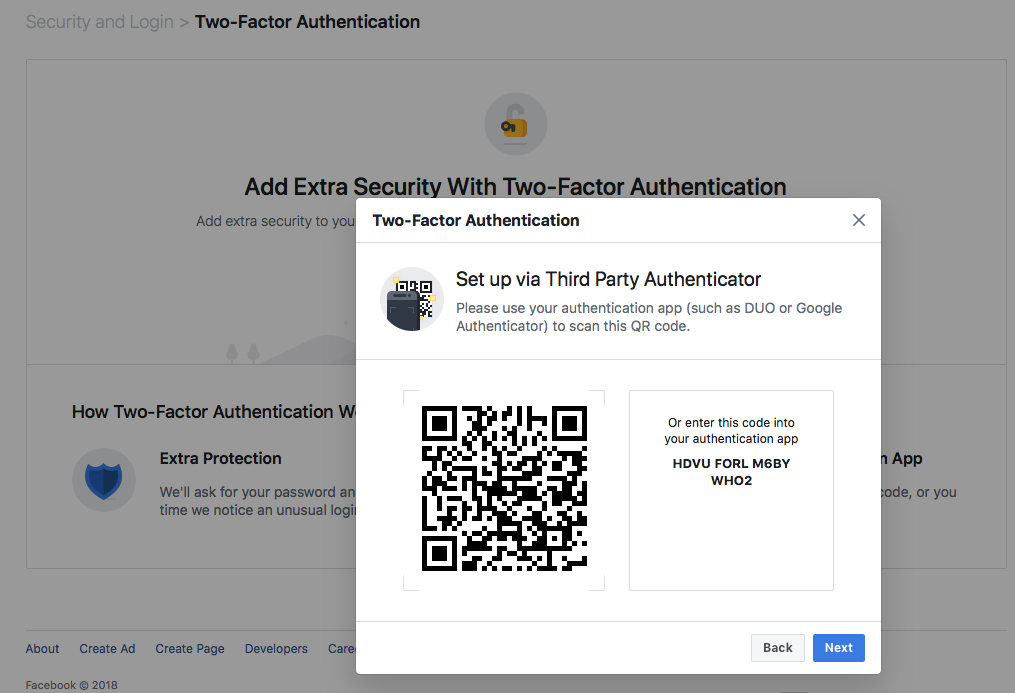
Facebook теперь предлагает альтернативные способы двухфакторной аутентификации для тех пользователей, которые не хотят делиться своим номером телефона с социальной сетью. Теперь есть возможность использовать специальные приложения для получения второго компонента аутентификации.

Соответствующее заявление сделал менеджер по продуктам Facebook Скотт Диккенс.

«Ранее мы требовали номер телефона для настройки двухфакторной аутентификации. Теперь же мы переработали эту функцию, чтобы упростить процесс использования сторонних приложений для аутентификации: например, Google Authenticator или Duo Security», — объясняет господин Диккенс.

«Теперь пользователи десктопов и мобильных устройств будут избавлены от необходимости использовать свой номер телефона».


Напомним, что Национальный институт стандартов и технологий (NIST) советует не использовать двухфакторную аутентификацию на основе SMS-сообщений, поскольку такой метод уязвим для атаки. Злоумышленник может добиться перенаправления SMS-сообщения, содержащего код, себе на номер.

Также вредоносные программы, установленные на устройстве жертвы, могут помочь преступнику перехватить все коды аутентификации, присылаемые на телефон пользователя.

Диккенс не уточнил, сколько пользователей социальной платформы активировали двухфакторную аутентификацию через SMS.

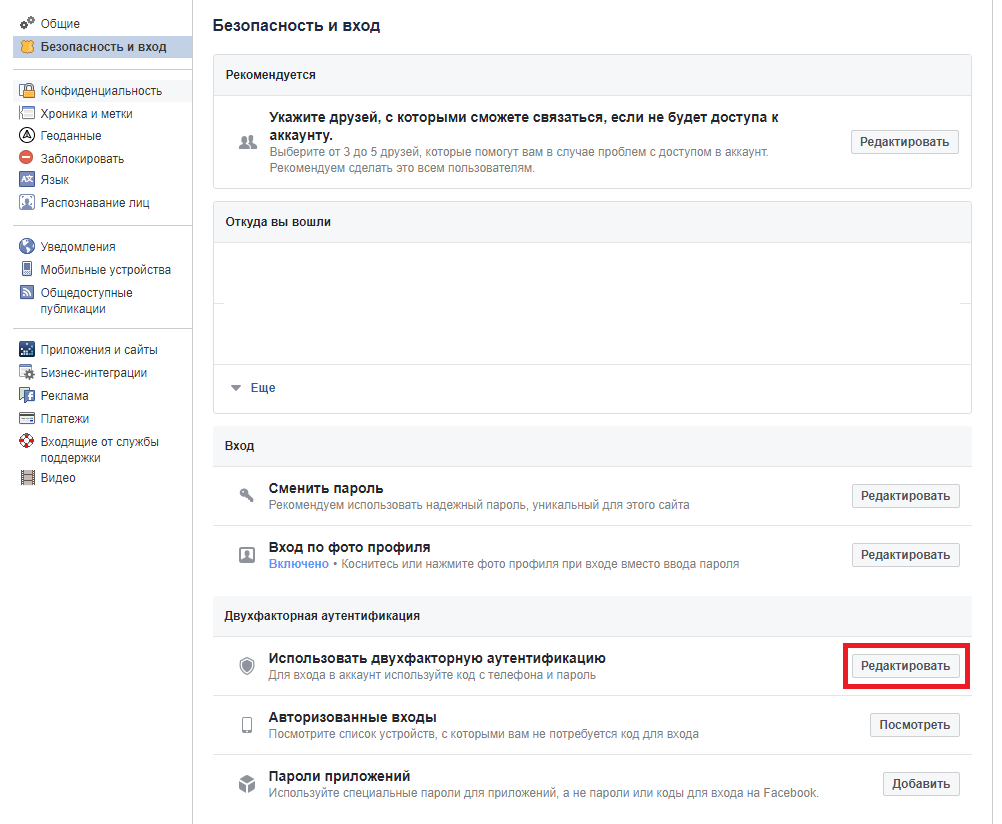
Процесс включения двухфакторной аутентификации также был упрощен. Для этого достаточно перейти в «Настройки» => «Безопасность и вход», а затем нажать «Редактировать» рядом с пунктом «Использовать двухфакторную аутентификацию».

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru