



Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

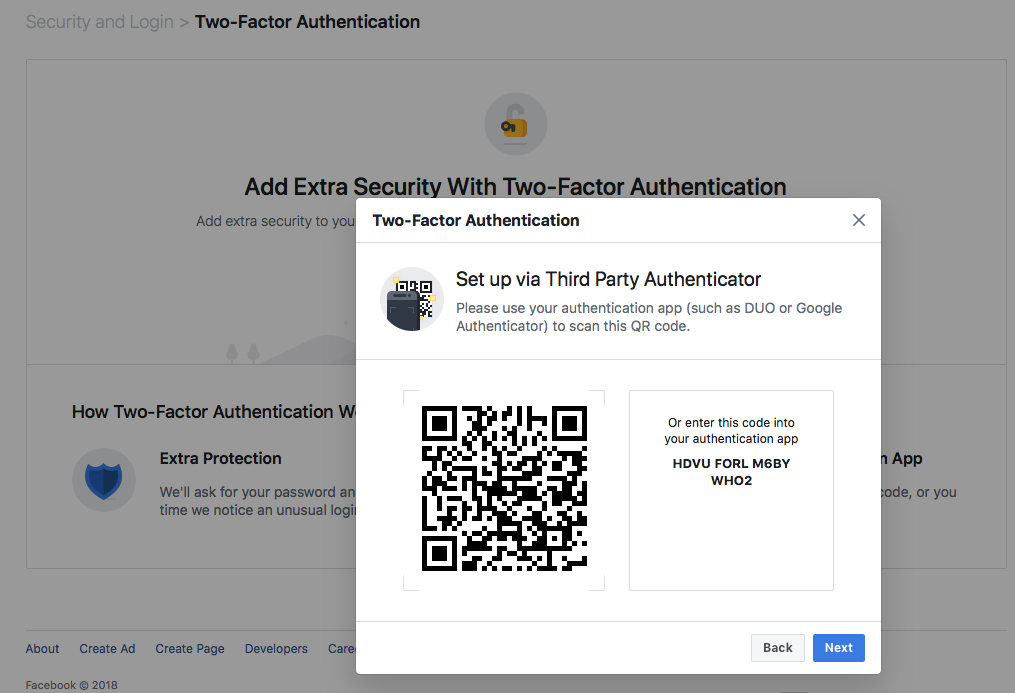
Facebook теперь предлагает альтернативные способы двухфакторной аутентификации для тех пользователей, которые не хотят делиться своим номером телефона с социальной сетью. Теперь есть возможность использовать специальные приложения для получения второго компонента аутентификации.

Соответствующее заявление сделал менеджер по продуктам Facebook Скотт Диккенс.

«Ранее мы требовали номер телефона для настройки двухфакторной аутентификации. Теперь же мы переработали эту функцию, чтобы упростить процесс использования сторонних приложений для аутентификации: например, Google Authenticator или Duo Security», — объясняет господин Диккенс.

«Теперь пользователи десктопов и мобильных устройств будут избавлены от необходимости использовать свой номер телефона».


Напомним, что Национальный институт стандартов и технологий (NIST) советует не использовать двухфакторную аутентификацию на основе SMS-сообщений, поскольку такой метод уязвим для атаки. Злоумышленник может добиться перенаправления SMS-сообщения, содержащего код, себе на номер.

Также вредоносные программы, установленные на устройстве жертвы, могут помочь преступнику перехватить все коды аутентификации, присылаемые на телефон пользователя.

Диккенс не уточнил, сколько пользователей социальной платформы активировали двухфакторную аутентификацию через SMS.

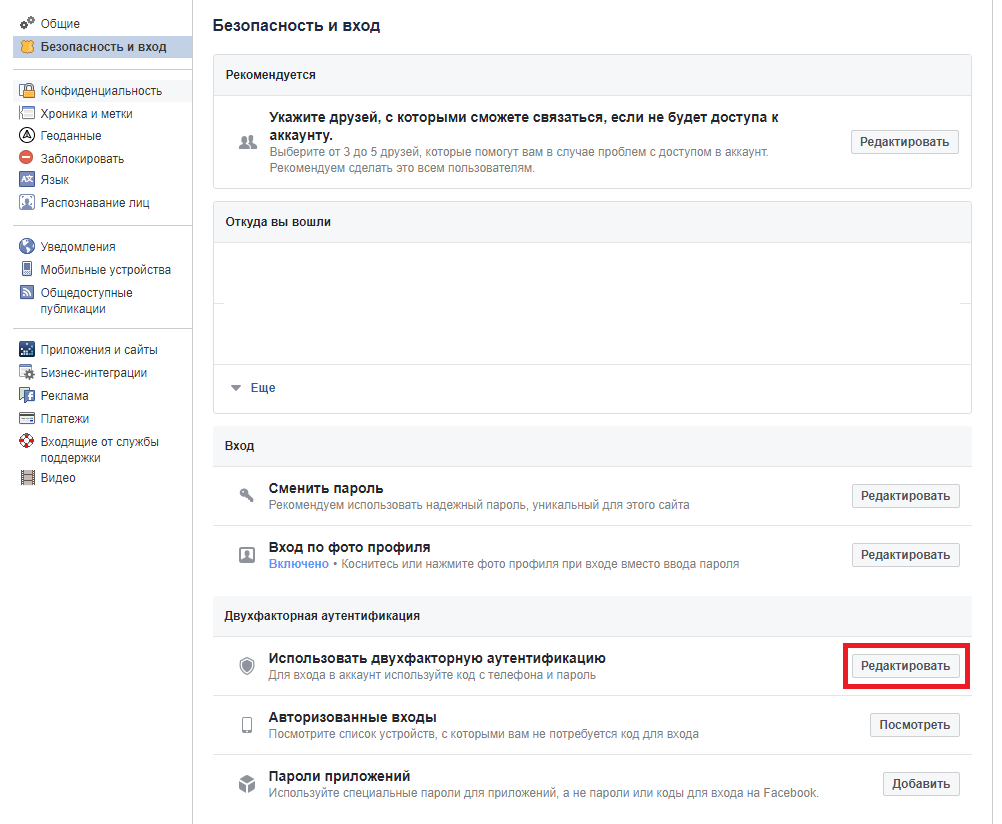
Процесс включения двухфакторной аутентификации также был упрощен. Для этого достаточно перейти в «Настройки» => «Безопасность и вход», а затем нажать «Редактировать» рядом с пунктом «Использовать двухфакторную аутентификацию».

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru