



Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge в очередной раз стала удачной мишенью для киберпреступников, которые воспользовались уязвимостями в блокчейне Verge, похитив XVG-монеты. Атака длилась несколько часов, было похищено 35 млн XVG, то есть где-то $1,7 миллионов.

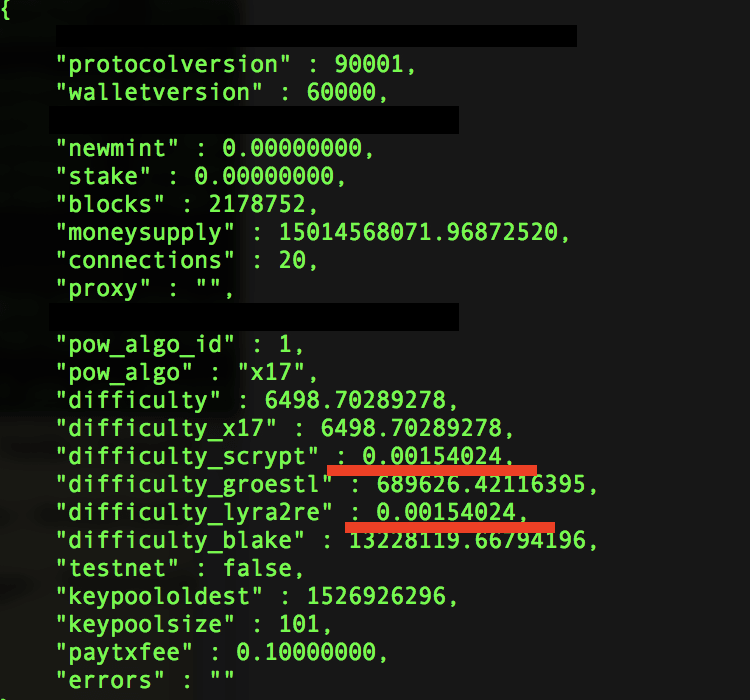
Об атаке стало известно благодаря пользователю Bitcointalk.org ocminer, который утверждает, что злоумышленники проэксплуатировали тот же самый баг, что и в прошлой атаке, которая была совершена в апреле.

Ocminer поделился скриншотом, на котором демонстрируется уязвимость:

То есть брешь не была устранена даже после хардфорка, который провели разработчики Verge после первой атаки.

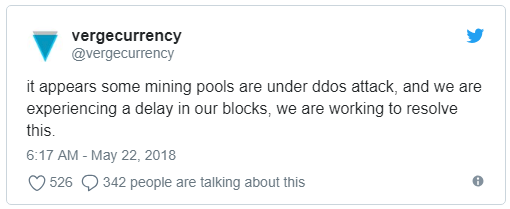
Официальные представители Verge, однако, заявили о DDoS-атаке на майнинговые пулы, о чем сообщили в Twitter:

Напомним, что в апреле сети Electroneum и Verge пострадали от атаки 51%. Атака 51% — термин, обозначающий, что в распоряжении атакующего должны находиться мощности большие, чем у всей остальной сети, своего рода «контрольный пакет» генерирующих мощностей.

«Мы подверглись небольшой атаке, которая длилась в течение 3 часов. Сейчас все пришло в норму, в будущем мы будем еще тщательнее проверять нюансы, способные привести к таким проблемам», — писали тогда представители Verge.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru