



Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge в очередной раз стала удачной мишенью для киберпреступников, которые воспользовались уязвимостями в блокчейне Verge, похитив XVG-монеты. Атака длилась несколько часов, было похищено 35 млн XVG, то есть где-то $1,7 миллионов.

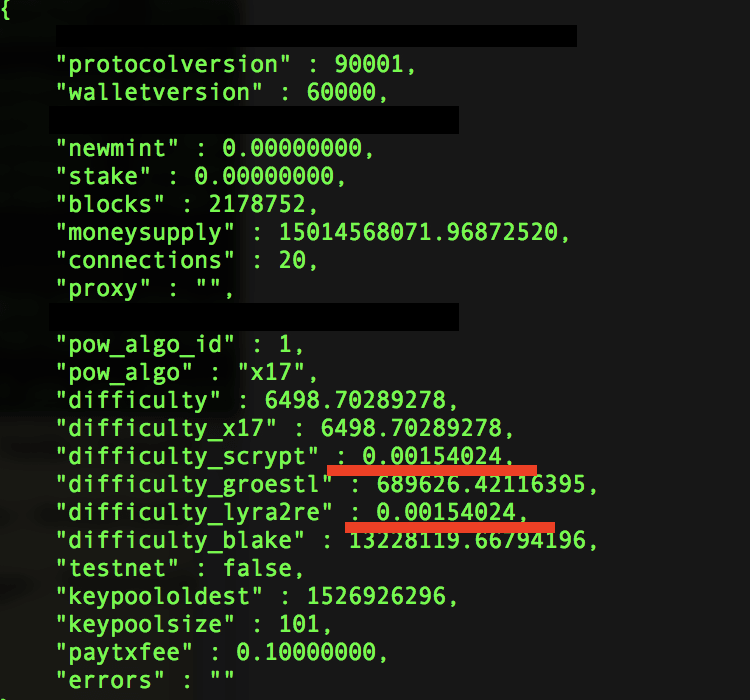
Об атаке стало известно благодаря пользователю Bitcointalk.org ocminer, который утверждает, что злоумышленники проэксплуатировали тот же самый баг, что и в прошлой атаке, которая была совершена в апреле.

Ocminer поделился скриншотом, на котором демонстрируется уязвимость:

То есть брешь не была устранена даже после хардфорка, который провели разработчики Verge после первой атаки.

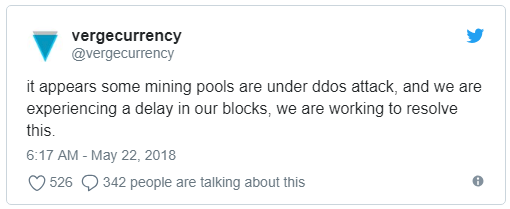
Официальные представители Verge, однако, заявили о DDoS-атаке на майнинговые пулы, о чем сообщили в Twitter:

Напомним, что в апреле сети Electroneum и Verge пострадали от атаки 51%. Атака 51% — термин, обозначающий, что в распоряжении атакующего должны находиться мощности большие, чем у всей остальной сети, своего рода «контрольный пакет» генерирующих мощностей.

«Мы подверглись небольшой атаке, которая длилась в течение 3 часов. Сейчас все пришло в норму, в будущем мы будем еще тщательнее проверять нюансы, способные привести к таким проблемам», — писали тогда представители Verge.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru