



Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Проживающему в Риге киберпреступнику предъявлены обвинения в управлении сервисом «Scan4you», который помогал создателям вредоносных программ избегать детектирования их разработок антивирусными решениями. Об этом сообщило Министерство юстиции США.

Согласно судебным документам, 37-летний Русланс Бондарс управлял Scan4you в период между 2009 и 2016 годами. Scan4you помогал киберпреступникам, разрабатывающим вредоносные программы, сканировать их программы различными антивирусными решениями.

Многие из этих антивирусных продуктов защищают розничные сети, финансовые и государственные учреждения. Scan4you помог злоумышленникам в реальных атаках, например, в инциденте, когда преступнику удалось похитить 40 миллионов номеров кредитных и дебетовых карт, а также около 70 миллионов адресов, номеров телефонов и других персональных данных граждан США.

Киберпреступники, стоящие за вредоносом Citadel, заразившим более 11 миллионов компьютеров по всему миру, также пользовались сервисом Scan4you. Citadel стоил жертвам убытков в размере 500 миллионов долларов.

«Разработчик Citadel воспользовался функцией Scan4you, которая позволяла интегрировать возможности сервиса непосредственно в саму вредоносную программу. Для этого существовал специальный API. Это позволяло преступникам сканировать свою вредоносную программу без необходимости напрямую отправлять файл на сайт Scan4you», — говорится в пресс-релизе Министерства юстиции.

Вся «вредоносная» деятельность этого сервиса, в отличие от легитимных сканеров вроде VirusTotal, заключается в том, что Scan4you не делится информацией с антивирусными вендорами.

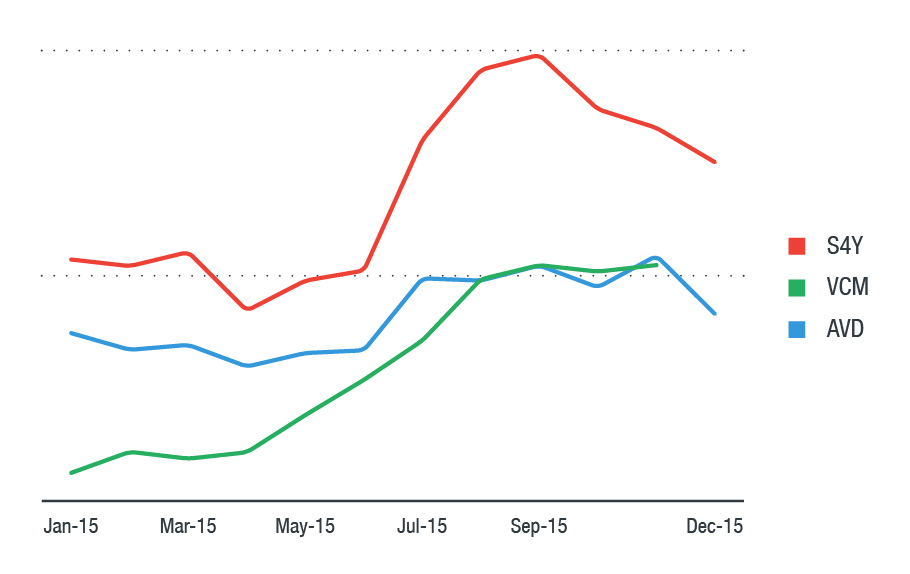
Эксперты Trend Micro опубликовали график, отражающий спрос на использование Scan4you (S4Y) наряду с такими сканерами, как VirusCheckMate (VCM) и AVDetect (AVD).

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru