


В Cisco DNA Center найден бэкдор-аккаунт, патчи уже доступны

В Cisco DNA Center найден бэкдор-аккаунт, патчи уже доступны

В Cisco DNA Center найден бэкдор-аккаунт, патчи уже доступны

На днях Cisco оповестила пользователей о трех уязвимостях, получивших статус критических (10 баллов из 10 по шкале CVSSv3). Одна из брешей представляет собой наличие бэкдор-аккаунта в Cisco DNA Center.

Проблемы безопасности в довольно сложном программном обеспечении удалось обнаружить благодаря грамотному аудиту, проведенному специалистами Cisco.

Первую из уязвимостей, получившую идентификатор CVE-2018-0222, проще всего проэксплуатировать, Cisco описывает ее как «недокументированные статические учетные данные для аккаунта администратора», что является, по сути, неким аккаунтом-бэкдором.

Компания не указала имя пользователя и пароль от этой учетной записи, однако уточнила, что эти данные могут быть использованы злоумышленником для повышения привилегий.

Известных способов деактивации этого аккаунта не существует, так что рекомендуется как можно скорее применить выпущенные компанией патчи.

Вторая уязвимость — CVE-2018-0268 — позволяет обойти процесс аутентификации подсистемы Kubernetes, встроенной в Cisco DNA Center.

«Имеющий доступ к служебному порту Kubernetes злоумышленник может выполнить команды с повышенными привилегиями», — пишет Cisco. — «Удачная эксплуатация может привести к полной компрометации затронутых контейнеров».

Как и в случае с предыдущей брешью, обходных путей для ее устранения нет, придется обновляться.

Последняя, но от этого не менее важная, брешь CVE-2018-0271. Этот недостаток позволяет обойти аутентификацию API DNA Center.

«Баг обусловлен неспособностью упорядочить URL-адреса. Злоумышленник может использовать эту брешь, отправив специально сформированный URL», — объясняют эксперты. — «Удачная эксплуатация этой проблемы позволит атакующему получить неаутентифицированный доступ к критическим службам, что приведет к повышению привилегий в DNA Center».

Cisco устранила все три проблемы в DNA Center v1.1.3.

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
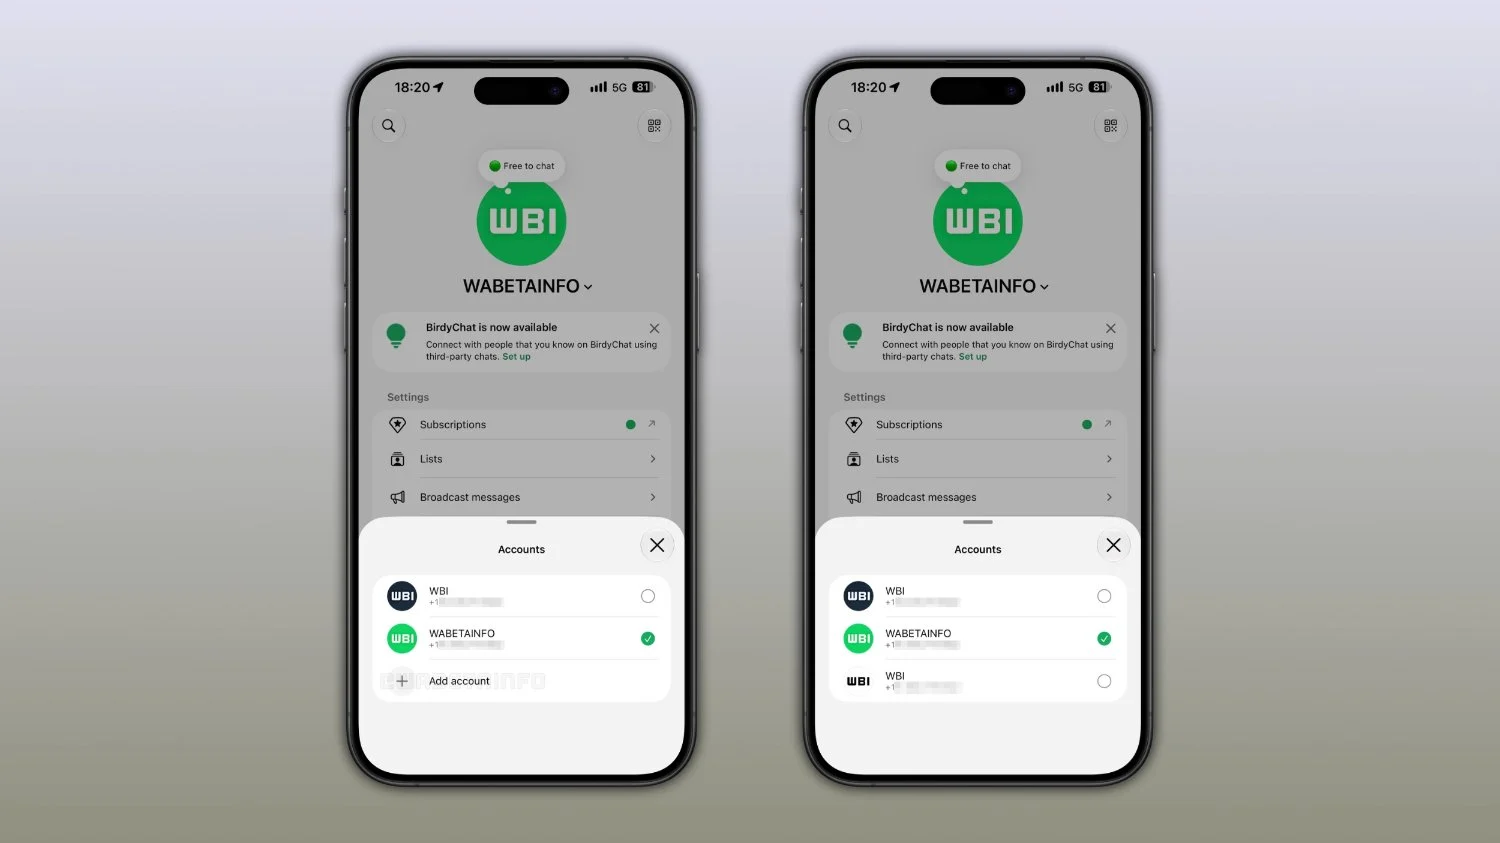

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru