



Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

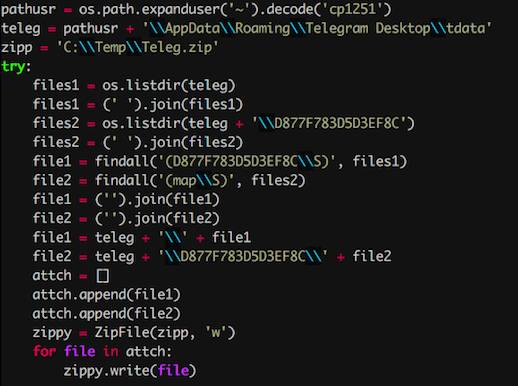
Эксперты Cisco Talos сообщают, что вредоносную программу, атакующую десктопное приложение Telegram, написал российский разработчик. Этот вредонос собирает файлы кеша и ключей шифрования.

Этот зловред атакует только десктопную версию Telegram по простой причине — она не поддерживает функции секретных чатов и имеет слабые настройки конфиденциальности по умолчанию.

К слову, представители Telegram уже предупреждали пользователей о таких особенностях работы настольной версии мессенджера.

Схема атаки также довольно проста. Злоумышленник просто восстанавливает в открытом клиенте Telegram полученные файлы кеша, что позволяет получить доступ к сеансу, контактам и чатам жертвы.

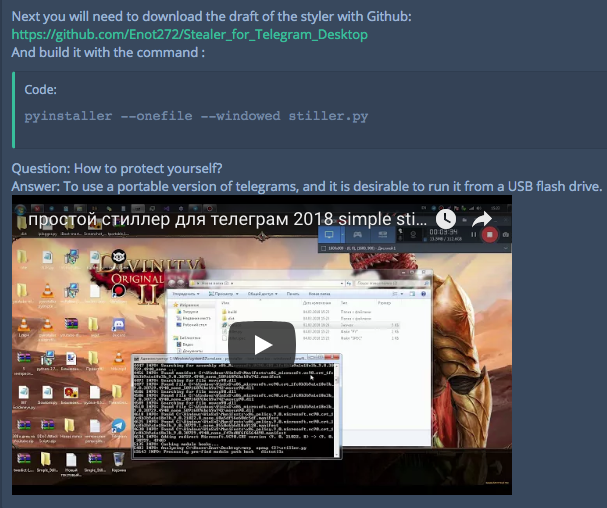
Эксперты решили, что разработчиком этого вредоноса является русскоговорящий гражданин из-за опубликованного на YouTube видео, в котором даны инструкции по использованию программы на русском языке.

Под подозрение пал некто, кого эксперты именуют «Енотом» (Racoon Hacker, Eyenot (Енот/Enot) и Racoon Pogoromist). Разработанная им программа написана на Python, однако исследователи также встретили ее реализации и на Go и AutoIT.

Помимо прочего, вредоносная программа сканирует жесткие диски в поисках файлов cookies, учетных данных Chrome и другой личной информации.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru