



Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Спустя всего несколько дней после того, как Microsoft объявила о внедрении функции кастомного JavaScript в Excel, исследователь безопасности сообщил, что нашел способ использования этого метода для загрузки скрипта для майнинга CoinHive внутрь таблицы Excel.

Когда о новых возможностях еще только было заявлено, эксперты уже предупреждали о том, что они могут использоваться в злонамеренных целях.

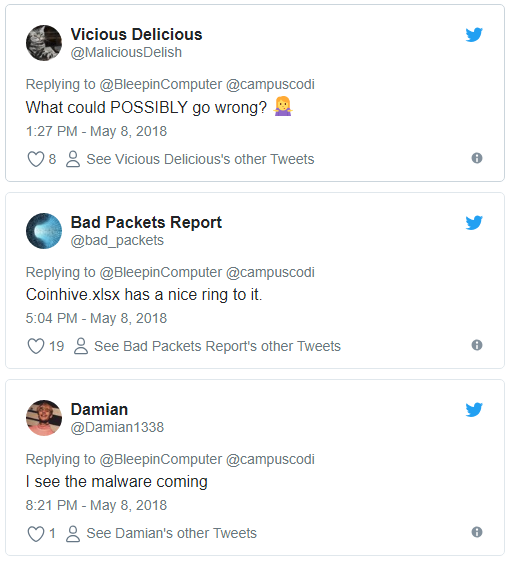
Об этом говорит серия твитов экспертов:

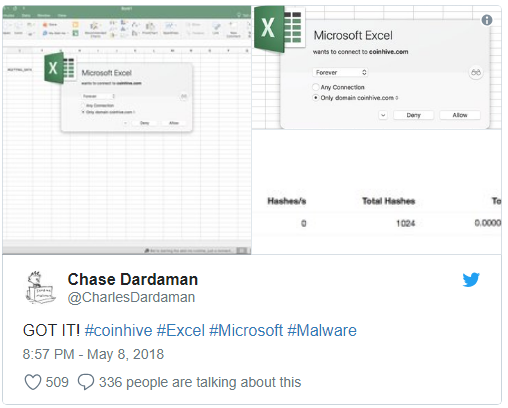
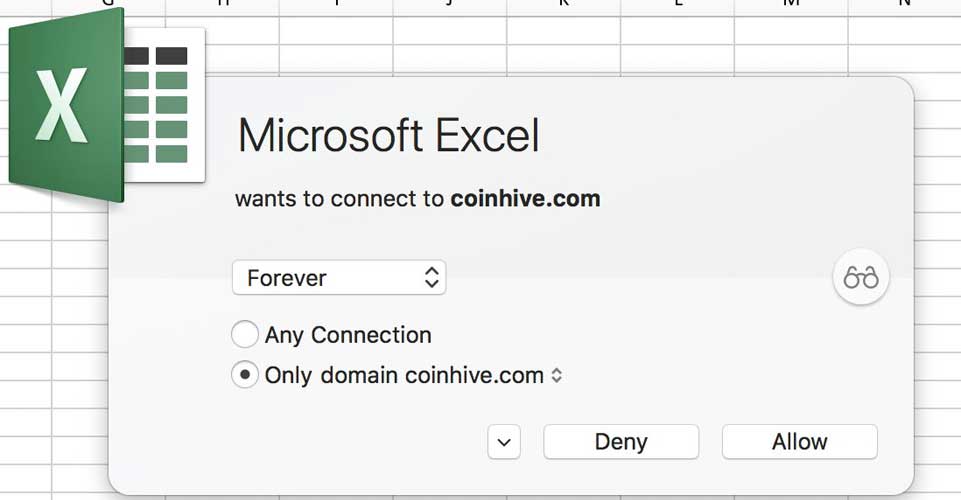
В течение нескольких часов исследователь безопасности Чейз Дардаман разработал способ использования новой функции Microsoft для загрузки майнера CoinHive с помощью специальной функции JavaScript в Excel.

Справедливости ради, стоит отметить, что в нынешнем виде атака сработает только в том случае, если цель загрузить новые функции Excel в качестве надстройки.

Кастомные функции JavaScript работают через создание и размещение на доступном веб-сервере трех файлов. Этими файлами являются: JS-файл, содержащий пользовательское уравнение, html-файл, который загружает ваши файлы JavaScript, и файл JSON, который играет роль файла конфигурации.

Также будет необходимо создать XML-файл, который будет локально использоваться Excel для загрузки кастомной функции в качестве надстройки.

Таким образом, Excel будет создавать скрытый браузер, который загружает различные файлы, а затем выполняет пользовательские функции JavaScript. После быстрого изучения механизма работы этой функции Дардаман легко смог создать собственную надстройку, которая загрузила CoinHive в этот скрытый браузер.

Специалист уточнил, что создание такой надстройки заняло у него крайне мало времени — «это очень легко осуществить». Еще одна важная особенность — возможность сохранения, то есть при сохранении таблицы, а затем последующем открытии, документ снова запустит эту функцию.

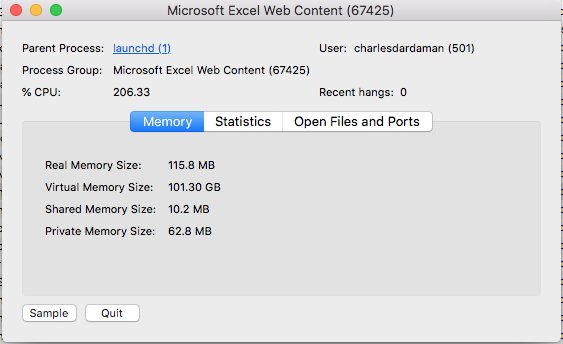
Эксперт приложил скриншот использования ресурсов процессора, на котором видно, что скрипт для майнинга использует 50 % мощности процессора компьютера.

Теперь специалист ждет активного использования этого метода различными злоумышленниками in the wild.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru