



Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Специалисты ProtectWise сообщают об обнаружении китайских киберпреступных групп, связанных с разведкой, которые специализируются на краже сертификатов, предназначенных для подписи кода. Такие сертификаты могут играть ключевую роль в распространении вредоносных программ, так как позволяют обойти антивирусные средства защиты.

Более того, обнаруженные группы злоумышленников обменивались добытыми ресурсами на протяжении девяти лет.

ProtectWise назвали главную киберпреступную группу Winnti Umbrella. По предположениям экспертов, эта группа может быть связана с Winnti, PassCV, APT17, Axiom, LEAD, BARIUM, Wicked Panda и GREF.

Специалисты ожидают, что после публикации их отчета группа злоумышленников предпримет шаги, чтобы замаскировать свою инфраструктуру и методику атак.

Winnti Umbrella в первую очередь ориентирована на игровые студии и высокотехнологичные предприятия, у которых можно получить сертификаты подписи кода. В дальнейшем киберпреступная группа атакует уйгурских и тибетских активистов, правительственные и технологические компании Таиланда.

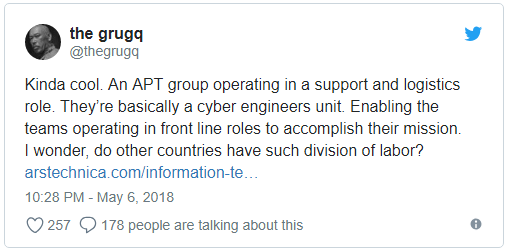
Аналитик в области безопасности, известный как The Gruqq, в Twitter написал по поводу этой группы следующее:

«Эта APT-группа представляет собой некое объединение киберинженеров, выступающее на заднем плане и обеспечивающее другие киберпреступные группы поддержкой».

Отчет ProtectWise также свидетельствует о том, что группа атакует жертв электронными письмами, содержащими вложения, замаскированные под резюме. При открытии такого резюме на компьютер жертвы устанавливается вредоносная программа.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru