



Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

На прошлой неделе неизвестная группа киберпреступников начала публиковать фрагменты кода инструмента для разблокировки iPhone GrayKey. Злоумышленники требуют 2 биткоина, чтобы прекратить публикацию кода.

GrayKey интересуются правоохранительные органы США, так он может позволить разблокировать современные iPhone.

Однако на прошлой неделе группа неизвестных вымогателей «слила» в Сеть часть кода, потребовав от разработчиков GrayKey 15 000 долларов. Компания Grayshift, разрабатывающая данный инструмент, подтвердила факт утечки.

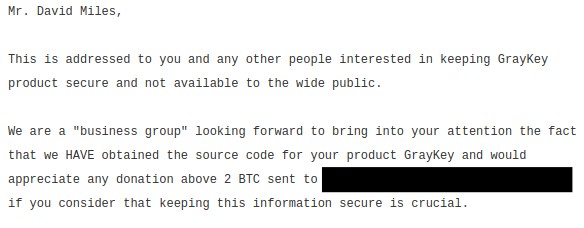
«Господин Дэвид Майлз», — гласило обращение вымогателей к руководству Grayshift. — «Это послание адресовано вам, а также любым другим людям, кто заинтересован в сохранности продукта GrayKey».

«Мы представляем собой некую ‘’бизнес-группу’’, которая пытается привлечь ваше внимание к тому факту, что мы получили исходный код вашего продукта GrayKey и будем благодарны за любые пожертвования с вашей стороны».

«Вы можете вязаться с нами через Signal — +44 20 8133 5190, OTR-чат — jfcox@jabber.ccc.de или электронную почту — joseph.cox@vice.com».

GrayKey может разблокировать современные iPhone, в том числе модели, на которых установлена iOS 11.3 и последний флагман iPhone X.

Напомним, что неоднозначный американский стартап Grayshift, которым, как предполагается, управляют агенты спецслужб США и бывший сотрудник безопасности Apple, предлагает инструмент под названием GrayKey, который дает 300 попыток взломать iPhone на iOS 11.

Стоимость такой услуги составляет 15 тысяч долларов. Также представители Grayshift предусмотрели и более продвинутый вариант предложения — неограниченное количество попыток взлома, а также возможность работы оффлайн будет стоить в два раза дороже, 30 тысяч долларов.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru