



Twitter запретил рекламу продуктов «Лаборатории Касперского»

Twitter запретил рекламу продуктов «Лаборатории Касперского»

Twitter запретил рекламу продуктов «Лаборатории Касперского»

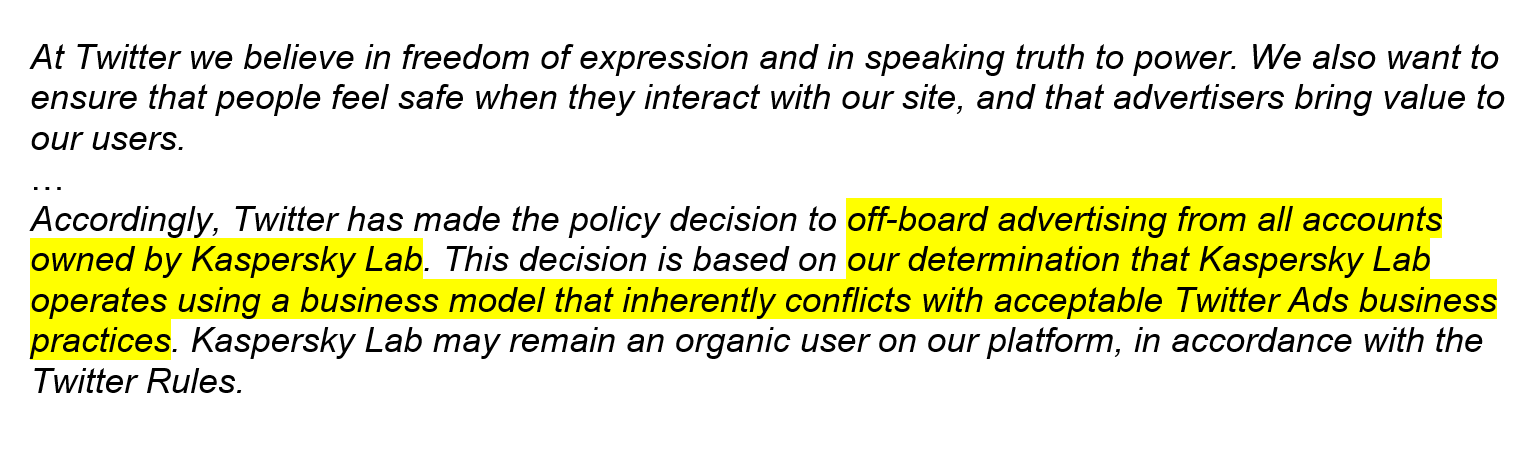
Twitter запретил рекламу продуктов «Лаборатории Касперского» на своей платформе, ссылаясь на заявление Министерства внутренней безопасности США о предполагаемых связях компании с российскими разведывательными службами.

«В конце января этого года Twitter неожиданно сообщил нам о запрете рекламы в наших официальных аккаунтах, где мы анонсируем новые материалы, опубликованные в наших блогах (например, Securelist и Kaspersky Daily), а также информируем пользователей о новых киберугрозах», — пишет в открытом письме к руководству Twitter «Лаборатория Касперского». — «Нам сказали, что компания использует бизнес-модель, противоречащую практикам Twitter Ads».

Руководство Twitter разрешило оставить учетную запись «Лаборатории Касперского» в качестве обычного пользователя сервиса, если компания будет соблюдать данные правила.

Напомним, что все началось с истерии зарубежных СМИ, обвиняющих производителя антивирусных продуктов «Лабораторию Касперского» в связях с российской разведкой. Washington Post, например, утверждала, что связь «Лаборатории Касперского» с ФСБ задокументирована.

После этого различные структуры начали отказываться от антивируса этой компании. Барклиз (Barclays), один из крупнейших в Великобритании и мире финансовых конгломератов, перестал предлагать бесплатные продукты «Лаборатории Касперского» новым пользователям, что в очередной раз доказывает, что геополитическая ситуация может оказать серьезное давление на коммерческие фирмы при работе с российской компанией.

Вслед за этим Национальный центр кибербезопасности Великобритании разослал в министерства письма, в которых предупреждается, что продукция «Лаборатории Касперского» представляет угрозу, учитывая попытки России шпионить за странами Запада.

Также помощник министра обороны по внутренней безопасности Кеннет Рапуано заявил, что Пентагон распорядился убрать антивирус "Лаборатории Касперского" из всех своих информационных систем.

Евгения Касперского даже вызвали в конгресс США для дачи показаний.

Ответ компании не заставил себя  ждать — «Лаборатория Касперского» подала иск против правительства США.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru