



Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

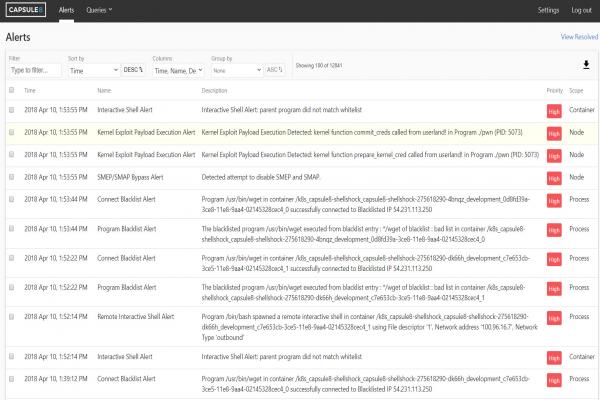
Capsule8 объявила об общей доступности Capsule8 1.0, платформы для обнаружения кибератак нулевого дня в реальном времени, способной работать в производственных масштабах.

Capsule8 1.0 была создана решать наиболее важные проблемы безопасности производственной среды в “контейнерных” и устаревших конфигурациях Linux в едином масштабируемом решении. Разработчики сообщают, что Capsule8 1.0 способна определить и решить проблемы безопасности связанные с уязвимостями Meltdown и Spectre. 

«Обнаружение атак является важным направлением в средах микросервиса, таких как Lyft, где ожидаемое поведение хоста может варьироваться в зависимости от сервера. Архитектура и возможности обнаружения угроз Capsule8 впечатляют и идеально сочетаются с необходимостью быстрого обнаружения угрозы в режиме реального времени», - сказал Джеймс Аддисон, старший инженер безопасности в Lyft. «Мы рады видеть, что Capsule8 расширяет границы обнаружения кибератак».

Capsule8 1.0 при обнаружении атаки может автоматически прервать соединения и перезапустить рабочие нагрузки или предупредить пользователя сразу после обнаружения угрозы.

Новая платформа может взаимодействовать с системами управления предупреждениями, коммуникационными инструментами, приложениями SIEM и большими хранилищами данных, позволяющими командам безопасности отслеживать активность с помощью инструмента по своему выбору.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru