



VirusTotal анонсировал Droidy — новую Android-песочницу

VirusTotal анонсировал Droidy — новую Android-песочницу

VirusTotal анонсировал Droidy — новую Android-песочницу

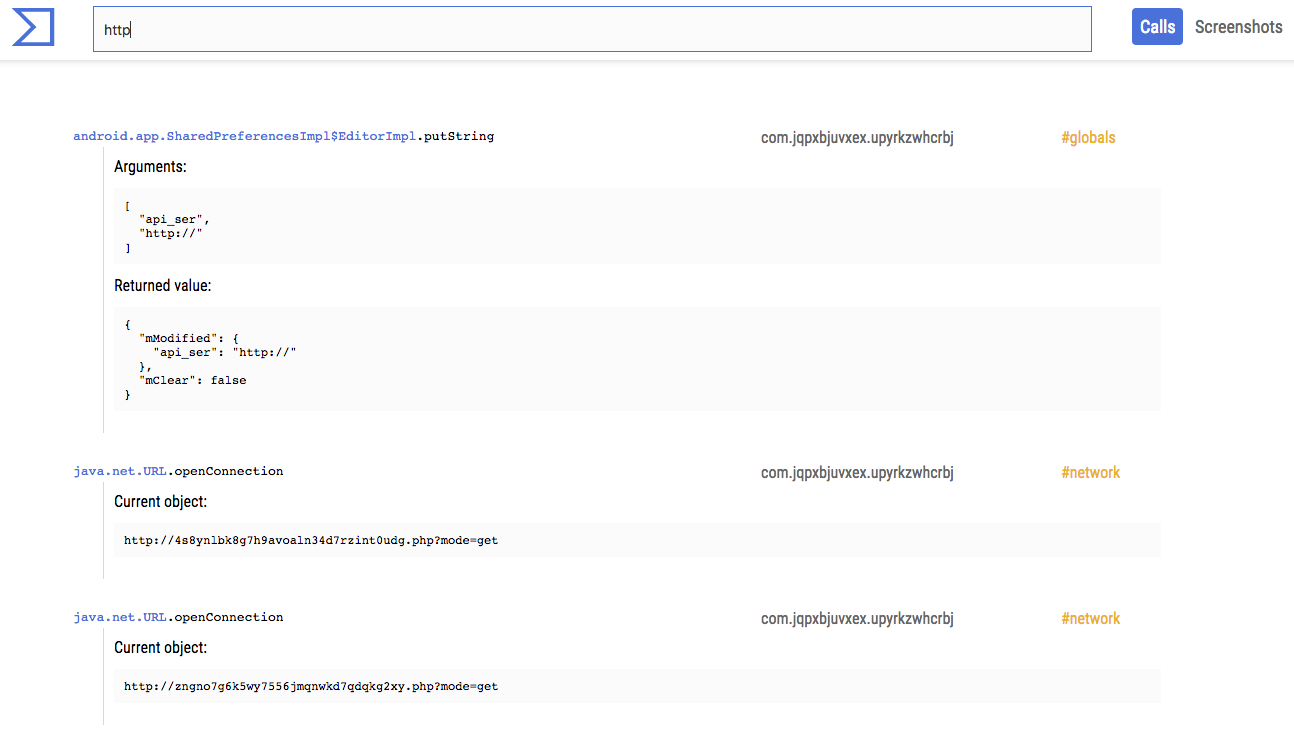
Команда VirusTotal сообщила о разработке новой песочницы Android, которая призвана заменить существующую систему, разработанную в далеком 2013 году. Получившая название «VirusTotal Droidy» система может анализировать файлы APK при установке и запуске.

Таким образом, VirusTotal Droidy может анализировать следующие данные:

  • Сетевую активность и взаимодействие с SMS;
  • Вызовы Java через reflection;
  • Взаимодействие с файловой системой;
  • Использование базы данных SQLite;
  • Запущенные и остановленные сервисы;
  • Проверка разрешений на устройстве;
  • Различная криптоактивность.

Разработчики прикрепили несколько отчетов, демонстрирующих новые возможности. Чтобы посмотреть их, выберите «VirusTotal Droidy» в селекторе отчетов:

«Теперь по многим образцам есть отчеты нескольких песочниц. Например, этот отчет позволяет увидеть результаты Tencent HABO и VirusTotal Droidy. Можно увидеть, как они дополняют друг друга», — пишет VirusTotal.

«Вся информация песочницы будет также доступна другим сервисам, например, VirusTotal Graph».

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru