


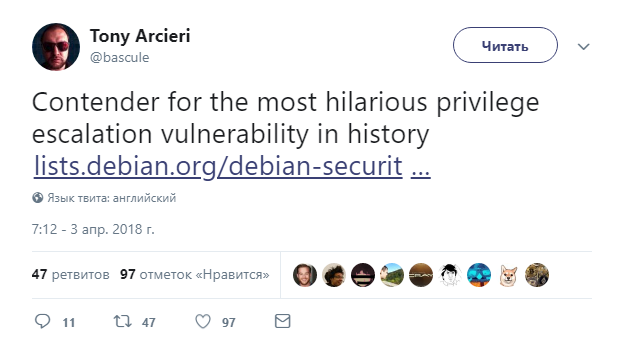

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

В Debian-пакете beep (если сконфигурирован как setuid через debconf) обнаружена ошибка проектирования, известная как «состояние гонки» («race condition»), способная привести к повышению привилегий.

В настоящее время уязвимость отслеживается под идентификатором CVE-2018-0492. Некоторые эксперты назвали эту брешь претендентом на самый уморительный баг, приводящий к эскалации прав.

Недостаток был исправлен разработчиками в следующим версиях: 1.3-3+deb8u1 (в релизе jessie), 1.3-4+deb9u1 (в релизе stretch), а также 1.3-3+deb7u1 (релиз wheezy). Сообщество рекомендует пользователям обновить пакеты beep как можно скорее.

Подробная информация на данный момент отсутствует, однако вскоре можно ожидать появления подробностей, а также разработанных энтузиастами эксплойтов.

В ноябре прошлого года крупные дистрибутивы Linux (Red Hat, Ubuntu, Debian и другие) выпустили срочные патчи. Как оказалось, эти исправления устраняют уязвимость, затрагивающую все версии SAMBA начиная с 4.0.

Эта брешь приводит к тому, что вредоносный SMB1-запрос может позволить злоумышленнику получить контроль над памятью и скомпрометировать SMB-сервер. Так утверждает опубликованное официальное сообщение на сайте SAMBA.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru