



Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

В Debian-пакете beep (если сконфигурирован как setuid через debconf) обнаружена ошибка проектирования, известная как «состояние гонки» («race condition»), способная привести к повышению привилегий.

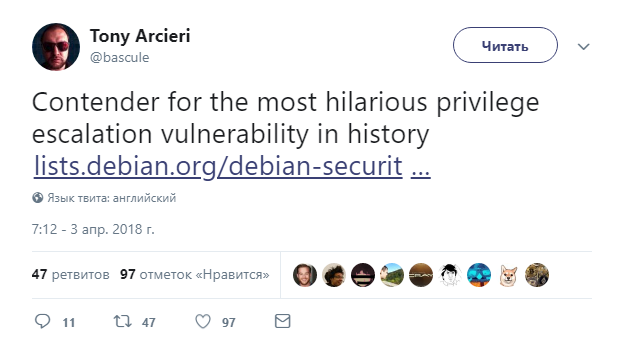
В настоящее время уязвимость отслеживается под идентификатором CVE-2018-0492. Некоторые эксперты назвали эту брешь претендентом на самый уморительный баг, приводящий к эскалации прав.

Недостаток был исправлен разработчиками в следующим версиях: 1.3-3+deb8u1 (в релизе jessie), 1.3-4+deb9u1 (в релизе stretch), а также 1.3-3+deb7u1 (релиз wheezy). Сообщество рекомендует пользователям обновить пакеты beep как можно скорее.

Подробная информация на данный момент отсутствует, однако вскоре можно ожидать появления подробностей, а также разработанных энтузиастами эксплойтов.

В ноябре прошлого года крупные дистрибутивы Linux (Red Hat, Ubuntu, Debian и другие) выпустили срочные патчи. Как оказалось, эти исправления устраняют уязвимость, затрагивающую все версии SAMBA начиная с 4.0.

Эта брешь приводит к тому, что вредоносный SMB1-запрос может позволить злоумышленнику получить контроль над памятью и скомпрометировать SMB-сервер. Так утверждает опубликованное официальное сообщение на сайте SAMBA.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru