



AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

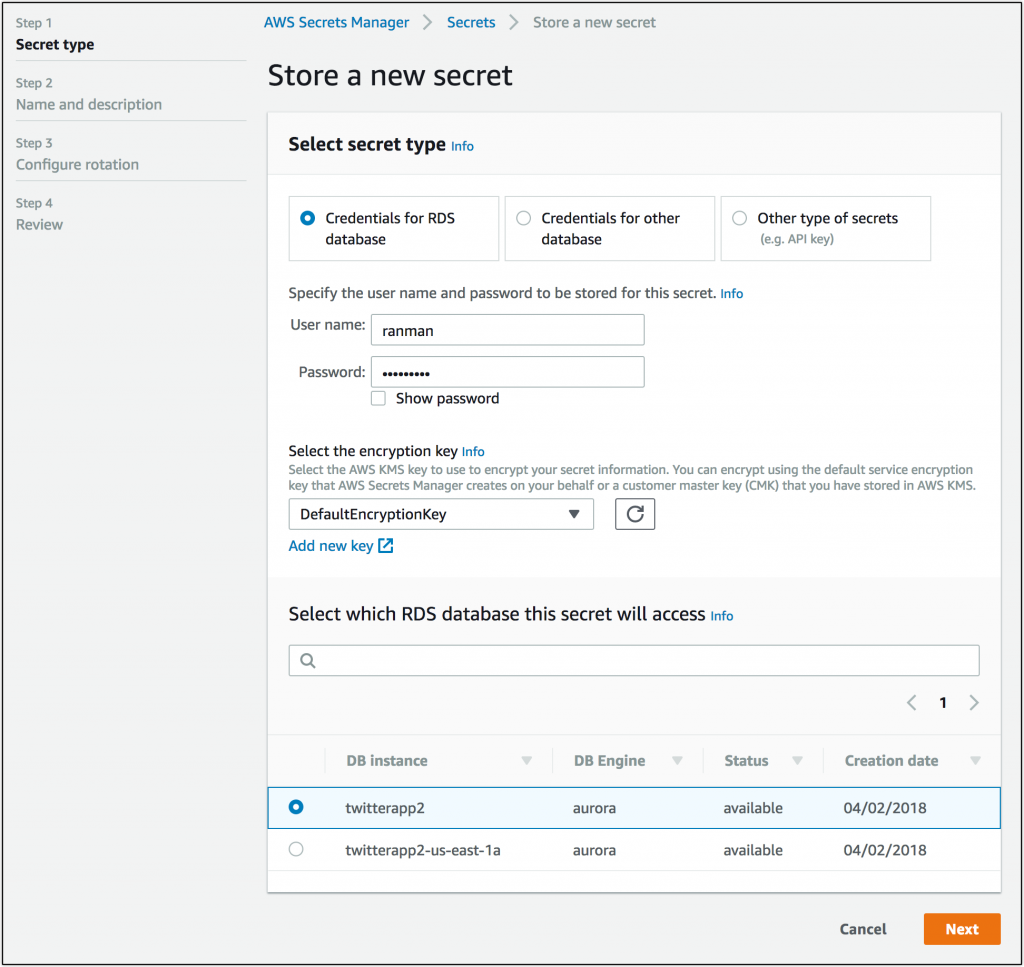
Анонсировано новое решение AWS Secrets Manager, которое позволит легко хранить и использовать ваши учетные данные с помощью API или интерфейса командой строки AWS. Об этом компания Amazon сообщила сегодня в своем блоге.

«Управление учетными данными баз данных, паролями и ключами API может представлять не такую уж сложную задачу, когда вы работаете локально с одной машиной и одним приложением. Однако по мере роста количества микросервисов хранить и использовать такие данные становится куда более сложной задачей» — подчеркивает Amazon.

Раньше клиентам приходилось поддерживать дополнительную инфраструктуру исключительно для управления такими данными, что могло повлечь за собой дополнительные затраты, а также вносить излишнюю сложность в сами системы.

«Представьте себе такую ситуацию — у вас есть приложение, которое принимает входящие твиты из Twitter и хранит их в базе данных Amazon Aurora. Раньше бы вам пришлось запрашивать имя пользователя и пароль у администратора базы данных и вставлять эти учетные данные в переменные окружения», — пишет компания.

«Также было необходимо, чтобы отвечающий за социальные сети человек создавал учетные данные Twitter API, что представляет собой очень сложный процесс. С помощью Secrets Manager администратор может предоставить учетные данные всего один раз, после чего просто полагаться на Secrets Manager, который поможет автоматически обновлять эти данные».

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru