



Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Эксперты сообщают, что популярнейший браузер Chrome сканирует практически все файлы на компьютере пользователей под управлением системы Windows. Корень проблемы кроется в инструменте Chrome Cleanup Tool, использующем наработки антивирусной компании ESET.

Вполне естественно, что пользователи напряглись из-за таких «фичей», учитывая совсем недавнюю историю с Facebook и Cambridge Analytica, однако исследователи уверяют, что паниковать не стоит.

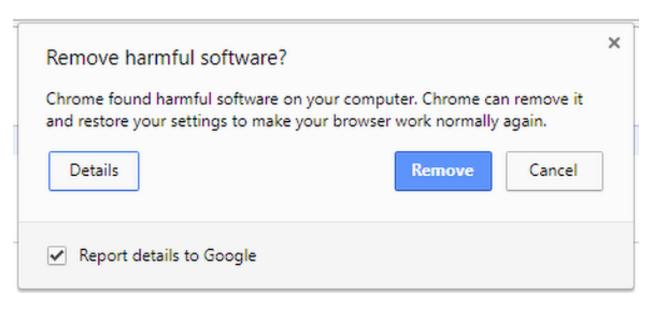
На деле версия Chrome для Windows сканирует ваш компьютер в поисках вредоносных программ, которые атакуют сам браузер, используя при этом антивирусное ядро ESET. Если браузер обнаруживает подозрительные программы, он отправляет метаданные проблемного файла в Google.

Затем запрашивается разрешение на удаление подозрительного файла. К слову, у пользователей есть возможность отказаться от отправки информации в Google, для этого надо убрать галочку напротив опции «Report details to Google».

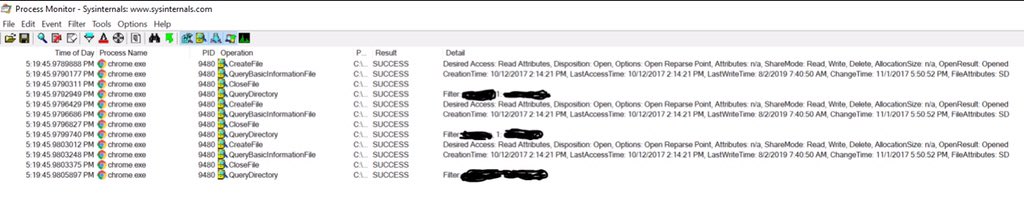
На прошлой неделе эксперт Келли Шортридж обратила внимание, что Chrome сканирует файлы в каталоге «Документы», о чем она сразу сообщила в Twitter.

Этот твит вызвал недоумение многих специалистов, а также рядовых пользователей, что неудивительно, ведь таким образом браузер может просматривать, например, фотографии, хранящиеся на компьютере пользователя.

Однако глава службы безопасности Google Джастин Шух заверил в Twitter, что «единственная цель этого инструмента — обнаружить и удалить нежелательное программное обеспечение, которое может манипулировать браузером».

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru