



Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступная группа, известная как JokerStash, продает данные более 5 миллионов кредитных и дебетовых карт, принадлежащих американским клиентам компаний Saks Fifth Avenue и Lord & Taylor.

Как сообщают исследователи компании Gemini Advisory, киберпреступники приняли решение продавать данные по частям, предлагая на данный момент 35 000 данных клиентов Saks Fifth Avenue, а также 90 000 данных клиентов Lord & Taylor. Эксперты полагают, что пройдет несколько месяцев, прежде чем злоумышленники предложат для продажи весь архив данных.

Исследователи утверждают, что данные банковских карт были похищены при помощи вредоносной программы, которую киберпреступники установили в POS-терминалы, принадлежащие Saks Fifth Avenue и Lord & Taylor.

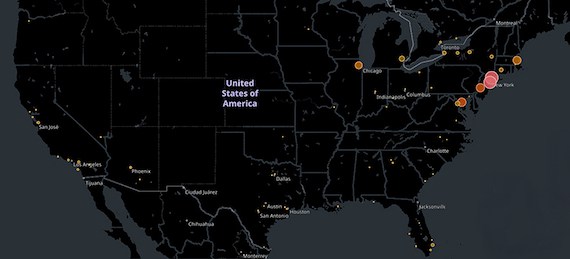
Gemini Advisory опубликовала карту, которая отражает затронутые инцидентом районы США.

Эта утечка самая крупная за последнее время по своим масштабам. Пострадавшим пользователям рекомендуется заменить свои карты, либо же настроить уведомления, которые буду предупреждать их о подозрительной активности.

Специалисты считают, что интернет-магазины вышеназванных компаний никак не пострадали, а значит клиентам, которые совершали покупки онлайн бояться нечего.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru